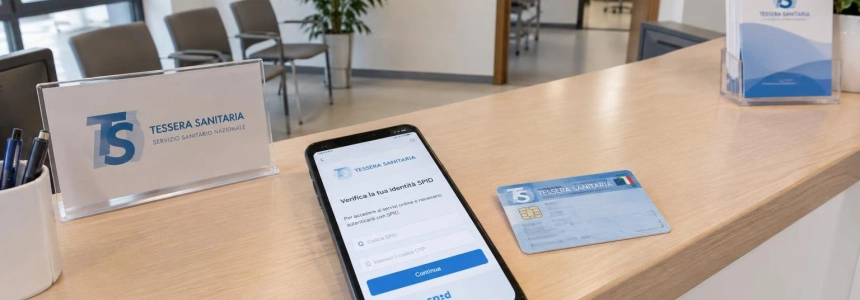
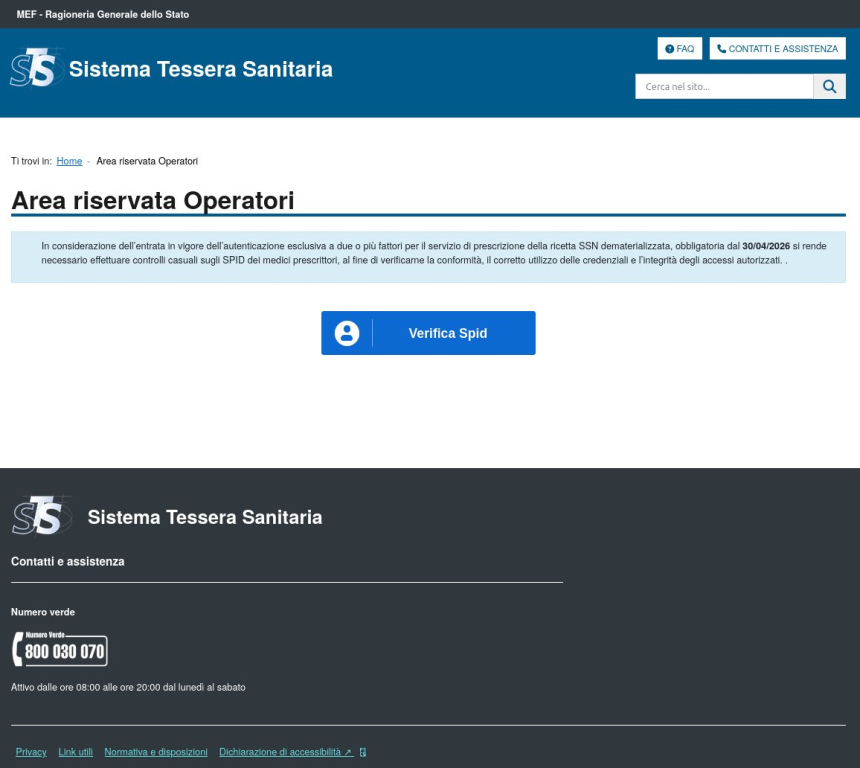
El CERT-AGID ha detectado un falso portal del Sistema Tessera Sanitaria que intenta robar las credenciales SPID de profesionales sanitarios, junto con sus códigos OTP y documentos de identidad. El correo anuncia una supuesta verificación obligatoria y amenaza con suspender el acceso a los servicios —incluido el envío de recetas electrónicas— si no se completa en 48 horas.
La señal más clara es la combinación de un saludo genérico —«Gentile Professionista»—, un supuesto “audit técnico” y la presión para actuar deprisa. El portal falso reproduce pantallas de proveedores SPID y, después de pedir usuario, contraseña y OTP, solicita imágenes por ambas caras de la tarjeta de identidad y la tarjeta sanitaria. No es una verificación legítima: el CERT-AGID describe un intento de sustracción de esos datos.
Qué hacer si recibes el correo
No pulses el enlace ni respondas al mensaje. La amenaza de perder temporalmente el acceso a los servicios sanitarios y a las recetas electrónicas busca que actúes sin comprobar la solicitud. No sigas las instrucciones del correo ni introduzcas datos en la página que abre.
Comprueba la comunicación por una vía independiente. Si necesitas verificar algo relacionado con la Tessera Sanitaria, entra por tu cuenta en los portales institucionales del Ministerio de Salud, la Agencia Tributaria o el propio Sistema Tessera Sanitaria. No llegues a ellos desde el enlace recibido por correo o SMS.
Examina el dominio antes de iniciar sesión. La campaña señalada usa sistemats4sanitafinanzeit[.]online, una dirección que imita el nombre del servicio. Que una URL incluya términos como “sistema” o “sanitaria” no demuestra que sea oficial. Si el enlace lleva a ese dominio, no introduzcas credenciales ni documentos.
Trata con cautela cualquier plazo urgente. El mensaje habla de una comprobación obligatoria y fija un límite de 48 horas. Esa urgencia, unida a la amenaza de bloquear funciones de trabajo, es parte del señuelo descrito por el CERT-AGID; no la uses como motivo para saltarte la comprobación por los portales oficiales.
Reenvía el mensaje sospechoso al CERT-AGID. La entidad recibe reportes en
[email protected]. No es necesario abrir el enlace para informar del correo: conserva el mensaje y envíalo a esa dirección.Si ya introdujiste datos, contacta con tu proveedor SPID. Hazlo cuanto antes por sus canales oficiales y explica qué información facilitaste: credenciales, código OTP o imágenes de documentos. El CERT-AGID recomienda verificar si hay accesos sospechosos y pedir al gestor las medidas necesarias para proteger la cuenta.
Informa también de los documentos enviados. Si cargaste fotos de la tarjeta de identidad o de la tarjeta sanitaria, comunícaselo al proveedor SPID al explicar el incidente. El falso portal solicita esos documentos además de las claves; no minimices el caso si no llegaste a compartir la contraseña.
Comprueba la actividad de tu identidad digital. Accede a la cuenta de tu proveedor desde su canal oficial y revisa si aparecen accesos que no reconoces. Si detectas actividad sospechosa, comunícalo al proveedor y solicita las medidas de protección pertinentes.
El CERT-AGID pidió la desactivación del dominio e informó a las entidades afectadas. La petición no confirma que ya esté desactivado; por eso, no uses el enlace aunque deje de cargar o parezca inaccesible en un momento concreto.
Errores que pueden entregar más datos
No confundas una página convincente con una página auténtica. El portal copia las pantallas de varios gestores SPID. La apariencia familiar no valida el sitio ni el motivo de la solicitud.
No compartas el OTP con una página abierta desde el correo. El falso proceso pide ese código después de las credenciales. No lo introduzcas para “terminar” una verificación que no has iniciado desde el portal oficial.
No subas documentos para demostrar tu identidad. La campaña solicita fotografías del anverso y reverso de la tarjeta de identidad y de la tarjeta sanitaria. No las cargues en un portal al que hayas llegado mediante un enlace no verificado.
No des por válido el mensaje por mencionar al MEF. La campaña suplanta al Ministerio de Economía y Finanzas y al Sistema Tessera Sanitaria. Un nombre institucional en el texto no autentica al remitente ni al destino del enlace.
No ignores el incidente si solo compartiste parte de los datos. El formulario intenta recoger credenciales, OTP y documentos en distintas fases. Al hablar con tu proveedor SPID, indica exactamente qué llegaste a introducir o cargar.
La alerta está dirigida a médicos y otros profesionales sanitarios, incluidos farmacéuticos según SmartWorld. El CERT-AGID no indica cuántas personas recibieron el correo ni cuántas entregaron información; sí documenta el intento de obtener credenciales SPID, códigos OTP y documentos personales.
Fuentes: TuttoAndroid, SmartWorld, SmartWorld, CERT-AGID, Pasquale Pillitteri