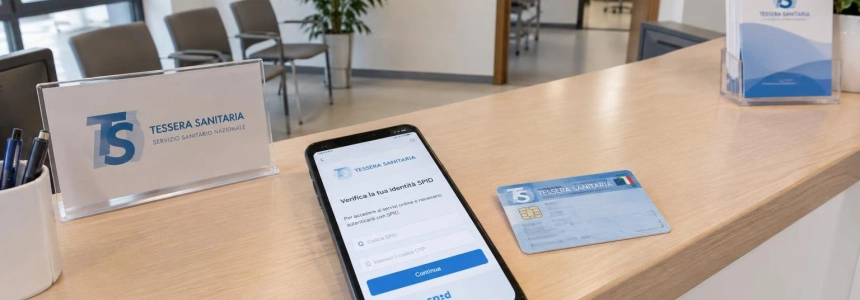
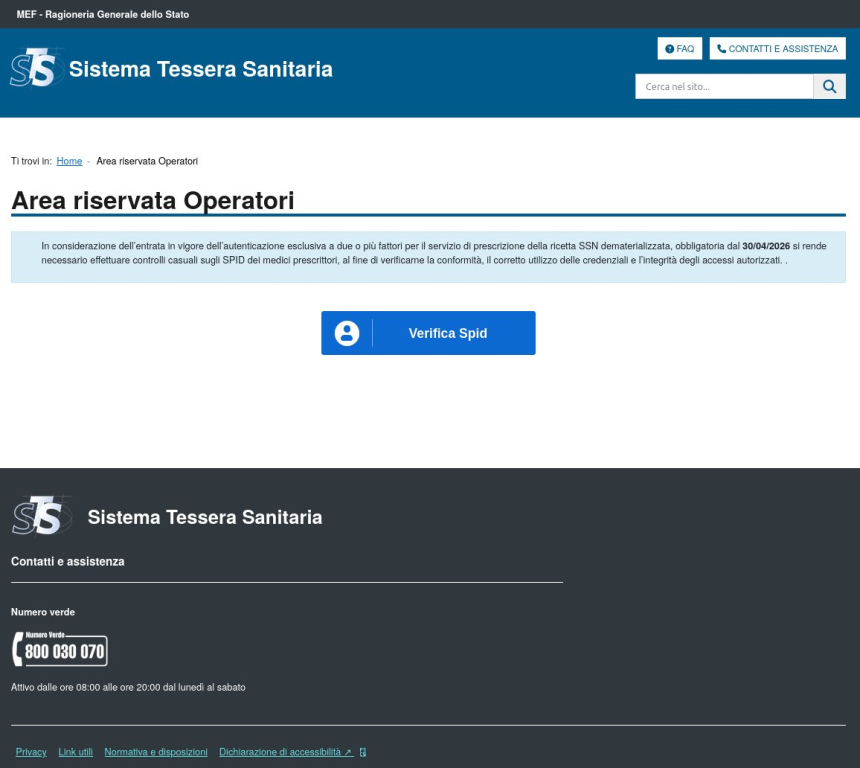
Il CERT-AGID ha rilevato un falso portale del Sistema Tessera Sanitaria che tenta di rubare le credenziali SPID dei professionisti sanitari, insieme ai codici OTP e ai documenti d’identità. L’email annuncia una presunta verifica obbligatoria e minaccia di sospendere l’accesso ai servizi —compreso l’invio di ricette elettroniche— se non viene completata entro 48 ore.
Il segnale più evidente è la combinazione di un saluto generico —«Gentile Professionista»—, un presunto “audit tecnico” e la pressione ad agire in fretta. Il portale falso riproduce le schermate dei provider SPID e, dopo aver richiesto nome utente, password e OTP, chiede immagini del fronte e del retro della carta d’identità e della tessera sanitaria. Non è una verifica legittima: il CERT-AGID descrive un tentativo di sottrarre questi dati.
Cosa fare se ricevi l’email
Non cliccare sul link né rispondere al messaggio. La minaccia di perdere temporaneamente l’accesso ai servizi sanitari e alle ricette elettroniche mira a farti agire senza verificare la richiesta. Non seguire le istruzioni dell’email né inserire dati nella pagina che si apre.
Verifica la comunicazione tramite un canale indipendente. Se devi verificare qualcosa relativo alla Tessera Sanitaria, accedi autonomamente ai portali istituzionali del Ministero della Salute, dell’Agenzia delle Entrate o dello stesso Sistema Tessera Sanitaria. Non raggiungerli dal link ricevuto via email o SMS.
Controlla il dominio prima di accedere. La campagna segnalata usa sistemats4sanitafinanzeit[.]online, un indirizzo che imita il nome del servizio. Il fatto che un URL contenga termini come “sistema” o “sanitaria” non dimostra che sia ufficiale. Se il link porta a quel dominio, non inserire credenziali né documenti.
Fai attenzione a qualsiasi scadenza urgente. Il messaggio parla di un controllo obbligatorio e fissa un limite di 48 ore. Questa urgenza, unita alla minaccia di bloccare le funzioni lavorative, fa parte dell’esca descritta dal CERT-AGID; non usarla come motivo per saltare la verifica tramite i portali ufficiali.
Inoltra il messaggio sospetto al CERT-AGID. L’ente riceve segnalazioni all’indirizzo
[email protected]. Non è necessario aprire il link per segnalare l’email: conserva il messaggio e invialo a quell’indirizzo.Se hai già inserito dati, contatta il tuo provider SPID. Fallo il prima possibile tramite i suoi canali ufficiali e spiega quali informazioni hai fornito: credenziali, codice OTP o immagini dei documenti. Il CERT-AGID raccomanda di verificare la presenza di accessi sospetti e di chiedere al gestore quali misure adottare per proteggere l’account.
Segnala anche i documenti inviati. Se hai caricato foto della carta d’identità o della tessera sanitaria, comunicalo al provider SPID quando descrivi l’incidente. Il portale falso richiede questi documenti oltre alle credenziali; non minimizzare l’accaduto se non hai condiviso la password.
Controlla l’attività della tua identità digitale. Accedi all’account del tuo provider tramite il suo canale ufficiale e verifica se risultano accessi che non riconosci. Se rilevi attività sospette, segnalalo al provider e chiedi le misure di protezione necessarie.
Il CERT-AGID ha chiesto la disattivazione del dominio e ha informato gli enti interessati. La richiesta non conferma che il dominio sia già stato disattivato; perciò, non usare il link anche se smette di caricarsi o sembra irraggiungibile in un determinato momento.
Errori che possono esporre altri dati
Non confondere una pagina convincente con una pagina autentica. Il portale copia le schermate di diversi gestori SPID. Un aspetto familiare non convalida il sito né il motivo della richiesta.
Non condividere l’OTP con una pagina aperta dall’email. La procedura falsa chiede quel codice dopo le credenziali. Non inserirlo per “completare” una verifica che non hai avviato dal portale ufficiale.
Non caricare documenti per dimostrare la tua identità. La campagna richiede fotografie del fronte e del retro della carta d’identità e della tessera sanitaria. Non caricarle su un portale raggiunto tramite un link non verificato.
Non considerare valido il messaggio solo perché cita il MEF. La campagna si spaccia per il Ministero dell’Economia e delle Finanze e per il Sistema Tessera Sanitaria. La presenza di un nome istituzionale nel testo non autentica il mittente né la destinazione del link.
Non ignorare l’incidente se hai condiviso solo una parte dei dati. Il modulo tenta di raccogliere credenziali, OTP e documenti in fasi diverse. Quando contatti il provider SPID, indica esattamente cosa hai inserito o caricato.
L’allerta è rivolta a medici e altri professionisti sanitari, compresi i farmacisti, secondo SmartWorld. Il CERT-AGID non indica quante persone abbiano ricevuto l’email né quante abbiano fornito informazioni; documenta però il tentativo di ottenere credenziali SPID, codici OTP e documenti personali.
Fonti: TuttoAndroid, SmartWorld, SmartWorld, CERT-AGID, Pasquale Pillitteri