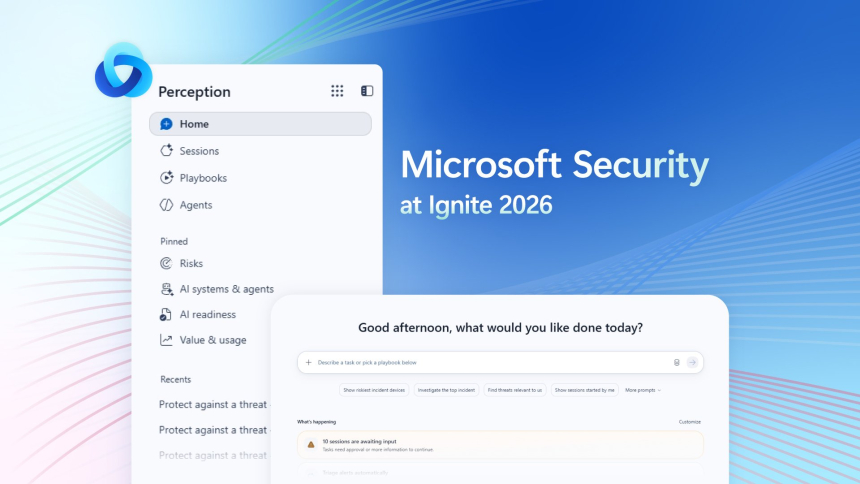
Microsoft Perception ya está disponible de forma general y reúne agentes de IA que simulan ataques, investigan alertas y ayudan a corregir vulnerabilidades en los sistemas de las organizaciones. Microsoft presentó la plataforma en Ignite 2026 como pieza central de una nueva arquitectura de seguridad que combina señales, contexto y agentes coordinados mediante flujos de trabajo llamados playbooks.
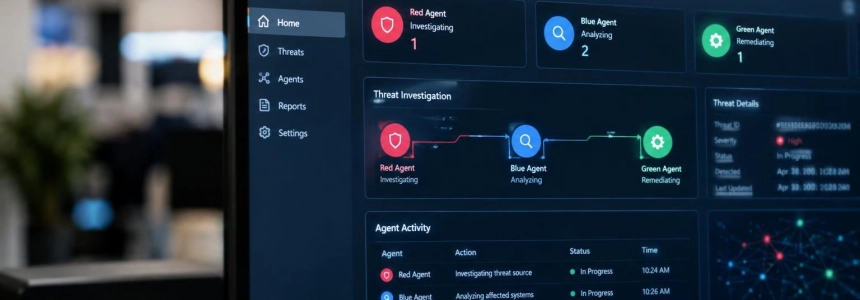
La plataforma continúa Project Perception, anunciado en julio. SecurityWeek señala que el sistema pasó a una vista previa pública dentro de Microsoft Defender en agosto. Ahora, con su disponibilidad general, Microsoft agrupa sus funciones en equipos de agentes con distintos cometidos: el rojo adopta la perspectiva del atacante, el azul se ocupa de detectar e investigar y el verde trabaja en la remediación.
El anuncio llega en un momento en que, según Microsoft, la IA está acelerando tanto el hallazgo como la explotación de fallos. Aleš Holeček, presidente y arquitecto jefe de Microsoft Security, afirmó que los modelos de IA de frontera han mejorado de forma notable en esas tareas durante los últimos 12 meses, mientras capacidades similares aparecen en modelos de pesos abiertos con salvaguardas cibernéticas limitadas. La empresa contrapone esta situación a la de hace un año, cuando encontrar una vulnerabilidad grave y explotable requería un trabajo lento y costoso de especialistas.
Una arquitectura de señales, contexto y agentes
Perception se apoya en más de 165 billones de señales diarias procedentes de productos de Microsoft y de otros componentes del entorno, como la red y el sistema operativo. La publicación de Microsoft enumera sensores y actuadores de Defender, Entra, Intune, Purview y Sentinel, además de la red, el sistema operativo, el navegador y su nube a gran escala. La compañía también indica que conecta con el ecosistema mediante más de 500 conectores y que las fuentes de Microsoft y sus socios producen conjuntamente esas señales.
La segunda capa organiza las señales junto con el entorno de cada cliente para darles contexto en tiempo real. Encima se sitúan los agentes especializados, que trabajan en equipo mediante playbooks y emplean distintos modelos de IA según la tarea. Microsoft describe el conjunto como una arquitectura pensada para convertir señales en acciones coordinadas, no solo en alertas aisladas.
Los agentes rojos simulan ataques antes de una brecha, con el objetivo de localizar debilidades desde el punto de vista de quien intentaría explotarlas. Los azules detectan y clasifican alertas e investigan ataques; los verdes ayudan a solucionar vulnerabilidades. Según Microsoft, la automatización debe permitir que los analistas dediquen más tiempo a decisiones que requieren su intervención.
La compañía dice que los equipos de seguridad conservan el control: definen los límites de actuación y aprueban las acciones de gran impacto. Los disparadores automáticos ponen en marcha los playbooks cuando un incidente cumple los criterios establecidos por la organización. Para controlar el gasto, Perception incorpora tableros de gestión y un estimador que permiten seguir el uso de IA, proyectar costes y relacionarlos con resultados de seguridad medibles.
Agentes disponibles y funciones en vista previa
Microsoft ha puesto a disposición general cuatro agentes del equipo azul: Alert Triage Agent, Attack Investigation Agent, Detection Authoring Agent y Threat Intelligence Agent. También ha pasado a disponibilidad general Recon Agent, del equipo rojo. Web App Pen Test Agent, que comprueba aplicaciones web, continúa en vista previa.
SecurityWeek atribuye a Microsoft una estimación según la cual Alert Triage Agent podría gestionar alrededor del 80 % de las alertas de una cola típica de Defender. La cifra se basa en un análisis de aproximadamente 8 millones de alertas de los productos de seguridad de la compañía; no se presenta como una medición aplicable a todas las organizaciones o colas de alertas.
Para el trabajo de remediación, dos playbooks verdes abarcan entornos de Microsoft, AWS y Google Cloud. Posture Prioritization Agent ya está disponible de forma general y Risk Reduction Agent se encuentra en vista previa pública. Este último puede recomendar una protección temporal para activos vulnerables cuando todavía no se dispone de una corrección definitiva.
La función de protección temporal de vulnerabilidades está en vista previa. Microsoft explica que aplica medidas dirigidas para reducir la exposición mientras la organización prepara un parche permanente; en escenarios compatibles, pueden incluir cambios en la accesibilidad de red y los permisos. No sustituye la corrección definitiva, sino que busca limitar el riesgo durante el intervalo previo a su aplicación.
El escáner de código agéntico Codename MDASH amplía su vista previa. Ahora puede analizar repositorios de hasta 5 GB y funcionar en nubes reguladas. Sus análisis de código también pueden ayudar a Web App Pen Test Agent a priorizar vulnerabilidades y llevar su corrección al código. Microsoft añade los modelos MAI Cyber 1.1 Flash y MAI-Cyber-2, este último también en vista previa.
Operaciones de seguridad y conexiones con otras herramientas
Junto con Perception, Microsoft presentó Integrated Security Operations Center (ISOC) en Defender. Sus capacidades básicas están disponibles de forma general y agrupan funciones SIEM —gestión de información y eventos de seguridad—, análisis del comportamiento de usuarios y entidades, inteligencia de amenazas y protección y respuesta frente a amenazas. La amplitud completa de las capacidades SIEM está en vista previa.
Microsoft indica que los clientes elegibles de Defender Suite, Microsoft 365 E5 y Microsoft 365 E7 reciben funciones de Microsoft Sentinel SIEM, retención predeterminada de 90 días para datos de Defender, más de 500 conectores, tarifas de ingesta reducidas y un lago de datos integrado. Estas condiciones corresponden a los clientes elegibles mencionados por la compañía.
Las conexiones de Perception con herramientas de SIEM, SOAR —orquestación, automatización y respuesta de seguridad— y gestión de servicios de TI se encuentran en vista previa y utilizan MCP o APIs. Microsoft también señala que es posible invocar playbooks desde Defender y sumar señales de AWS, Okta y Salesforce; estas integraciones siguen igualmente en vista previa.
Microsoft considera a los agentes “nuevos insiders”
La empresa plantea que los agentes deben gestionarse como insiders con acceso privilegiado. Operan de forma continua y pueden acceder a datos, aplicaciones y herramientas; como cualquier usuario interno, sostiene Microsoft, pueden cometer errores, ser manipulados o quedar comprometidos. Su propuesta incluye asignarles identidad propia y limitar sus permisos en el tiempo y a la tarea necesaria.
Microsoft Agent 365 y las capacidades de Entra Suite pueden descubrir 60 tipos de agentes locales, tras incorporar 35 tipos más. La lista incluye Claude Code, OpenAI Codex y GitHub Copilot, además de agentes de terceros en AWS y Google Cloud. Los agentes descubiertos pueden recibir una Microsoft Entra Agent ID y quedar sujetos a Conditional Access; las políticas de Intune pueden contener agentes locales compatibles en el dispositivo. Estas capacidades están en vista previa.
Microsoft también menciona permisos dinámicos y temporales mediante Microsoft Entra ID Governance y controles de Conditional Access que se ajustan cuando cambia el riesgo. Estas funciones siguen en vista previa limitada. Defender y Microsoft Purview Data Loss Prevention se presentan como herramientas para proteger la actividad en tiempo de ejecución y el acceso a datos sensibles, mientras Dynamic Agent Risk evalúa la exposición, el radio de impacto y el comportamiento de cada agente.
Con su AI Transparency Initiative, Microsoft quiere desarrollar estándares abiertos para auditar lo que hacen los sistemas de IA y permitir una verificación independiente. La compañía ampliará su participación en la iniciativa de estándares de agentes SI de NIST y afirma que está trabajando en el enfoque con más de 40 organizaciones, entre ellas Accenture, Adobe, KPMG, Mastercard y Volvo Cars. Prevé aplicar ese trabajo a sus modelos y productos de IA, incluidos Microsoft Foundry y Copilot.
“Tu equipo establece los límites de seguridad y aprueba las acciones de alto impacto, mientras que los disparadores automáticos activan los playbooks cuando un incidente cumple con los criterios que has definido”.
— Aleš Holeček, presidente y arquitecto jefe de Microsoft Security
El contexto: fallos que pasan de la divulgación a la explotación
Microsoft apoya su argumento con el ritmo de divulgación y explotación de vulnerabilidades. Según su publicación, en 2026 se habían publicado más de 96.000 vulnerabilidades en el programa CVE, más del doble de las aproximadamente 40.000 de 2024 y más de 20 veces el nivel de 2010. La empresa atribuye parte del aumento a herramientas de descubrimiento asistidas por IA.
La misma publicación afirma que solo se corrigió el 26 % de las vulnerabilidades incluidas en 2025 en el catálogo de vulnerabilidades explotadas conocidas de CISA, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos. Microsoft describe los plazos habituales de remediación como semanas o meses, frente a atacantes que pueden encontrar y explotar fallos con mayor rapidez.
Como ejemplo, Microsoft relata que PHP divulgó en una semana de otoño dos vulnerabilidades críticas de ejecución remota de código. En el momento de la divulgación, decenas de millones de servicios PHP expuestos a internet ejecutaban versiones afectadas; casi dos semanas después, unos 29 millones seguían siendo vulnerables. La compañía añade que ese mismo día se divulgaron otros cinco problemas importantes en el sector.
Microsoft sostiene que convertir un fallo de ese tipo en un ataque funcional antes podía requerir meses a un equipo especializado. En el caso de PHP2Shell, investigadores desarrollaron un exploit operativo aproximadamente un día después de la divulgación, y para la semana siguiente el trabajo abarcaba otras versiones y configuraciones de PHP. El ejemplo ilustra el escenario que la empresa busca abordar con agentes coordinados, aunque no establece por sí mismo el rendimiento de Perception frente a esos ataques.
La plataforma está disponible de forma general, pero varias capacidades anunciadas mantienen estados distintos: algunas están en vista previa pública, otras en vista previa limitada y otras, como la protección temporal de vulnerabilidades, todavía no han salido de vista previa. Microsoft también anunció iniciativas de preparación para IA en Perception para enero de 2027, con planes de acción y seguimiento de avances centrados en reducir brechas de seguridad.
Fuentes: europapress.es, Microsoft Security Blog, SecurityWeek, Microsoft Security Blog