La CVE-2026-121481 obtiene una puntuación CVSS 3.1 de 9,8: una longitud de entrada cercana a INT_MAX puede desbordar el cálculo del tamaño de salida de EVP_EncodeBlock() y hacer que escriba más allá del búfer reservado. El riesgo concreto depende de que una aplicación llegue a pasarle una longitud así; no basta con tener OpenSSL instalado.
OpenSSL identifica el fallo como un problema de desbordamiento de búfer en su función de codificación Base64. La ficha de CVE.report atribuye la publicación a OpenSSL e indica que no se ha identificado una vía para que un atacante lo active; el caso requiere que la aplicación entregue a la función una longitud próxima al límite de un entero con signo.
Quién debería comprobarlo
La ficha de CVE.report enumera como afectadas OpenSSL 4.0.0–4.0.4 y 4.1.0–4.1.1. Sin embargo, la versión por sí sola no demuestra exposición: el fallo se produce en EVP_EncodeBlock() cuando recibe una entrada de tamaño extremo y la aritmética del tamaño codificado se desborda.
El escenario merece atención sobre todo en aplicaciones que llaman directamente a esa función y calculan o reciben la longitud de entrada desde datos externos. CVE.report señala que TLS, QUIC y CMS de OpenSSL no codifican búferes de ese tamaño; también indica que no conoce una ruta práctica desde las herramientas de línea de comandos. El punto decisivo es el código que invoca la API, no el uso genérico de OpenSSL en una máquina.
Las fuentes discrepan en cómo presentar el riesgo: Tenable muestra la puntuación crítica 9,8, mientras CVE.report recoge esa puntuación y describe como bajo el impacto práctico por la falta de una ruta identificada y por el tamaño requerido. Tenable también muestra una puntuación CVSS 2 de 7,5. La puntuación no sustituye el análisis del camino de entrada en tu aplicación.
Pasos para revisar y reducir el riesgo
Localiza las llamadas a EVP_EncodeBlock(). Busca en el código propio y en los componentes que mantienes esa función y sus envoltorios. La corrección propuesta en el repositorio también modifica EVP_DecodeBlock() y el cálculo de longitud de base64encode() en http_client.c, pero el fallo descrito en la ficha de CVE se refiere a EVP_EncodeBlock(). Empieza por los puntos donde el programa entrega una longitud a esa función.
Sigue de dónde sale cada longitud. Para cada llamada, identifica si el tamaño procede de una constante, del tamaño real de un búfer o de un valor que puede influir un usuario. Comprueba asimismo qué validaciones se ejecutan antes de invocar la función. La condición relevante descrita por CVE.report es una longitud cercana a INT_MAX; no conviertas un dato externo en una longitud de ese orden sin un límite propio.
Comprueba el cálculo del búfer de salida. La documentación descrita en CVE.report espera que el llamador reserve 4*((len+2)/3)+1 bytes. Revisa que el cálculo y la reserva no sufran desbordamiento antes de llamar a OpenSSL, y que el tamaño resultante sea representable y realmente corresponda al búfer disponible. La propia vulnerabilidad nace al desbordarse la aritmética del tamaño codificado para entradas extremas.
Identifica la versión de OpenSSL utilizada. Contrasta la versión incluida o enlazada por cada aplicación con los rangos afectados indicados por OpenSSL en el registro CVE: 4.0.0–4.0.4 y 4.1.0–4.1.1. En sistemas con dependencias empaquetadas por terceros, revisa también qué biblioteca carga realmente el proceso. Una versión afectada no basta para concluir que el fallo es alcanzable, pero sí ayuda a priorizar la revisión del código.
Aplica un límite antes de la llamada. Si una longitud puede acercarse a INT_MAX, recházala antes de calcular o reservar la salida y antes de invocar EVP_EncodeBlock(). El repositorio de OpenSSL propone comprobar longitudes que no caben en un entero para evitar el desbordamiento. Mantén la comprobación en tu aplicación y no confíes en que la biblioteca acepte entradas fuera de sus precondiciones.
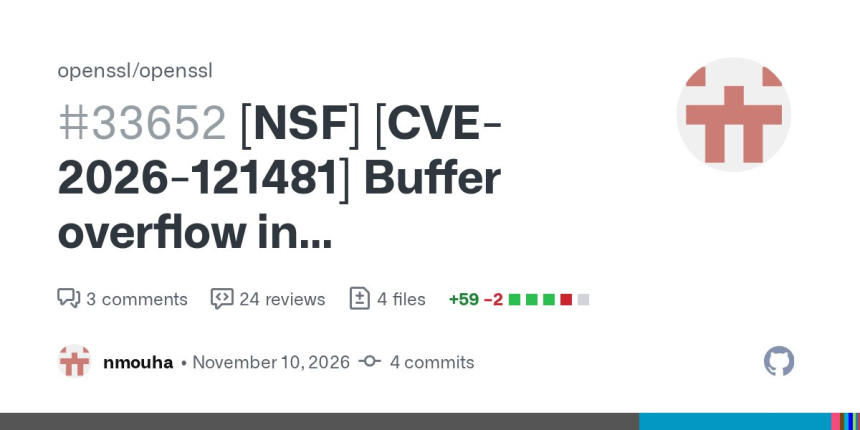
Verifica el estado del arreglo upstream. El cambio aparece en una solicitud de integración de GitHub que seguía en discusión el 20 de noviembre de 2026; el comentario inicial indicaba que el aviso estaba pendiente. La propuesta y sus decisiones técnicas cambiaron durante la revisión, así que no des por hecho que el parche está integrado ni que una versión concreta lo contiene. Confirma el estado en los canales oficiales de OpenSSL antes de planificar una actualización.
Prueba las fronteras que usa tu programa. Añade pruebas para los límites que realmente admite la aplicación y para las entradas rechazadas, verificando que no se llama a la función con una longitud inválida. El pull request de OpenSSL menciona nuevas pruebas y la conservación del comportamiento definido para entradas vacías. No intentes reproducir el caso asignando un búfer de tamaño cercano a dos gigabytes en producción.
Errores que conviene evitar
No supongas que todo usuario de OpenSSL está expuesto. La descripción técnica exige una llamada directa con una longitud cercana a INT_MAX; CVE.report dice que no se conoce una ruta controlada por un atacante y que la aplicación debe proporcionar por sí misma ese tamaño. Prioriza los servicios cuyo código acepte longitudes externas y las pase a la función sin una cota.
No te quedes solo con la puntuación 9,8. Esa cifra figura en CVSS 3.1, pero no indica por sí misma qué aplicación alcanza las condiciones necesarias. Tampoco ignores el problema por la dificultad del caso: si tu programa maneja tamaños extremos o acepta longitudes sin validar, revisa el recorrido de esos valores.
Por último, no interpretes la solicitud de integración como un parche ya publicado. El hilo recoge desacuerdos sobre cómo deben manejarse las entradas inválidas y muestra que el diseño seguía cambiando; OpenSSL indicaba que el aviso estaba pendiente. Comprueba el aviso y la versión corregida antes de cerrar la revisión.
Fuentes: GitHub, Tenable, CVE.report