La CVE-2026-121481 ottiene un punteggio CVSS 3.1 di 9,8: una lunghezza di input vicina a INT_MAX può causare un overflow nel calcolo della dimensione di output di EVP_EncodeBlock() e far sì che la funzione scriva oltre il buffer riservato. Il rischio concreto dipende dal fatto che un'applicazione arrivi a passare una lunghezza simile; non basta avere OpenSSL installato.
OpenSSL identifica il problema come un overflow del buffer nella sua funzione di codifica Base64. La scheda di CVE.report attribuisce la pubblicazione a OpenSSL e indica che non è stato individuato un percorso che consenta a un aggressore di attivarlo; il caso richiede che l'applicazione fornisca alla funzione una lunghezza prossima al limite di un intero con segno.
Chi dovrebbe verificarlo
La scheda di CVE.report elenca come interessate OpenSSL 4.0.0–4.0.4 e 4.1.0–4.1.1. Tuttavia, la versione da sola non dimostra l'esposizione: il problema si verifica in EVP_EncodeBlock() quando riceve un input di dimensioni estreme e l'aritmetica della dimensione codificata va in overflow.
Lo scenario merita particolare attenzione nelle applicazioni che chiamano direttamente questa funzione e calcolano o ricevono la lunghezza dell'input da dati esterni. CVE.report segnala che TLS, QUIC e CMS di OpenSSL non codificano buffer di tali dimensioni; indica inoltre di non conoscere un percorso pratico attraverso gli strumenti da riga di comando. Il punto decisivo è il codice che invoca l'API, non l'uso generico di OpenSSL su una macchina.
Le fonti differiscono nel modo di presentare il rischio: Tenable mostra il punteggio critico 9,8, mentre CVE.report riporta quel punteggio e descrive come basso l'impatto pratico, data l'assenza di un percorso individuato e le dimensioni richieste. Tenable mostra anche un punteggio CVSS 2 di 7,5. Il punteggio non sostituisce l'analisi del percorso di input nella tua applicazione.
Passaggi per verificare e ridurre il rischio
Individua le chiamate a EVP_EncodeBlock(). Cerca questa funzione e i relativi wrapper nel codice proprietario e nei componenti che gestisci. La correzione proposta nel repository modifica anche EVP_DecodeBlock() e il calcolo della lunghezza di base64encode() in http_client.c, ma il problema descritto nella scheda CVE riguarda EVP_EncodeBlock(). Inizia dai punti in cui il programma passa una lunghezza a questa funzione.
Verifica da dove proviene ogni lunghezza. Per ogni chiamata, identifica se la dimensione deriva da una costante, dalla dimensione effettiva di un buffer o da un valore che può essere influenzato da un utente. Verifica inoltre quali convalide vengono eseguite prima di invocare la funzione. La condizione rilevante descritta da CVE.report è una lunghezza vicina a INT_MAX; non trasformare un dato esterno in una lunghezza di tale entità senza imporre un limite.
Verifica il calcolo del buffer di output. La documentazione descritta in CVE.report prevede che il chiamante riservi 4*((len+2)/3)+1 byte. Verifica che il calcolo e l'allocazione non vadano in overflow prima della chiamata a OpenSSL e che la dimensione risultante sia rappresentabile e corrisponda effettivamente al buffer disponibile. La vulnerabilità stessa nasce dall'overflow dell'aritmetica della dimensione codificata per input estremi.
Identifica la versione di OpenSSL utilizzata. Confronta la versione inclusa o collegata da ogni applicazione con gli intervalli interessati indicati da OpenSSL nel record CVE: 4.0.0–4.0.4 e 4.1.0–4.1.1. Nei sistemi con dipendenze fornite da terzi, verifica anche quale libreria carica effettivamente il processo. Una versione interessata non basta per concludere che il problema sia raggiungibile, ma aiuta a stabilire la priorità dell'analisi del codice.
Imponi un limite prima della chiamata. Se una lunghezza può avvicinarsi a INT_MAX, rifiutala prima di calcolare o allocare l'output e prima di invocare EVP_EncodeBlock(). Il repository di OpenSSL propone di verificare le lunghezze che non rientrano in un intero per evitare l'overflow. Mantieni il controllo nella tua applicazione e non fare affidamento sul fatto che la libreria accetti input al di fuori delle sue precondizioni.
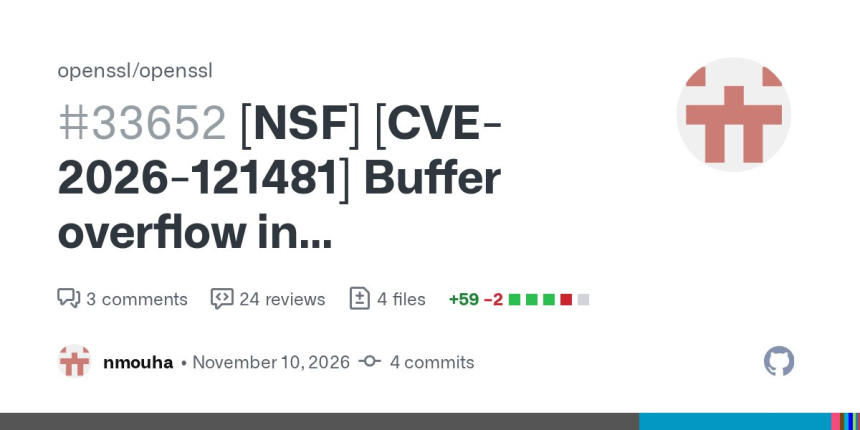
Verifica lo stato della correzione upstream. La modifica compare in una richiesta di integrazione su GitHub che era ancora in discussione il 20 novembre 2026; il commento iniziale indicava che l'avviso era in sospeso. La proposta e le relative decisioni tecniche sono cambiate durante la revisione, quindi non dare per scontato che la patch sia stata integrata o che una determinata versione la contenga. Verifica lo stato sui canali ufficiali di OpenSSL prima di pianificare un aggiornamento.
Prova i limiti utilizzati dal tuo programma. Aggiungi test per i limiti effettivamente ammessi dall'applicazione e per gli input rifiutati, verificando che la funzione non venga chiamata con una lunghezza non valida. La pull request di OpenSSL menziona nuovi test e il mantenimento del comportamento definito per gli input vuoti. Non tentare di riprodurre il caso allocando in produzione un buffer di dimensioni prossime a due gigabyte.
Errori da evitare
Non presumere che tutti gli utenti di OpenSSL siano esposti. La descrizione tecnica richiede una chiamata diretta con una lunghezza vicina a INT_MAX; CVE.report afferma che non è noto un percorso controllato da un aggressore e che l'applicazione deve fornire autonomamente una dimensione simile. Dai la priorità ai servizi il cui codice accetta lunghezze esterne e le passa alla funzione senza imporre un limite.
Non fermarti al punteggio 9,8. Questo valore compare in CVSS 3.1, ma da solo non indica quale applicazione soddisfi le condizioni necessarie. Non ignorare neppure il problema perché il caso è difficile da realizzare: se il tuo programma gestisce dimensioni estreme o accetta lunghezze non convalidate, esamina il percorso seguito da questi valori.
Infine, non interpretare la richiesta di integrazione come una patch già pubblicata. La discussione riporta disaccordi su come gestire gli input non validi e mostra che il progetto era ancora in evoluzione; OpenSSL indicava che l'avviso era in sospeso. Verifica l'avviso e la versione corretta prima di chiudere l'analisi.
Fonti: GitHub, Tenable, CVE.report