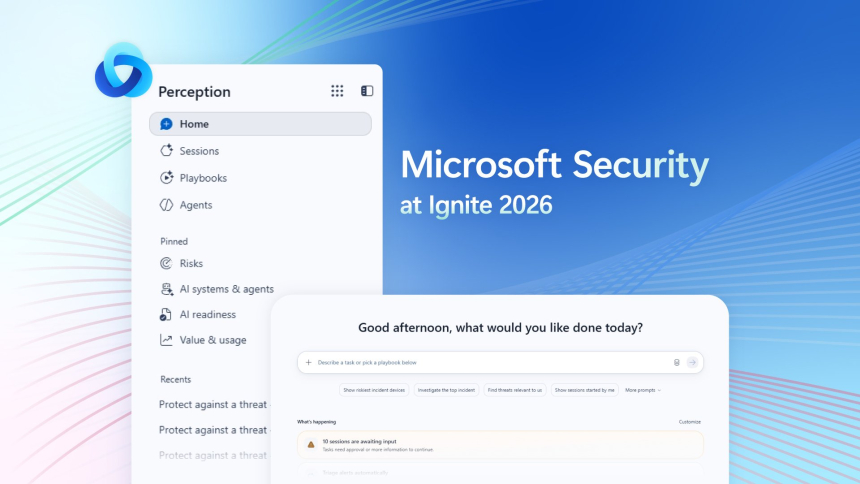
Microsoft Perception è ora disponibile a livello generale e riunisce agenti IA che simulano attacchi, indagano sugli avvisi e aiutano a correggere le vulnerabilità nei sistemi delle organizzazioni. Microsoft ha presentato la piattaforma a Ignite 2026 come elemento centrale di una nuova architettura di sicurezza che combina segnali, contesto e agenti coordinati tramite flussi di lavoro chiamati playbook.
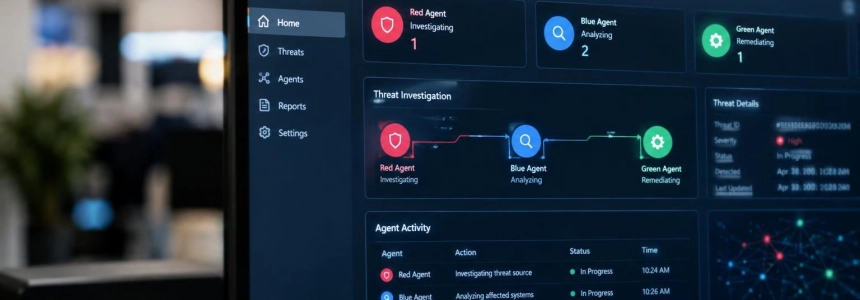
La piattaforma prosegue Project Perception, annunciato a luglio. SecurityWeek riferisce che il sistema è passato a un’anteprima pubblica all’interno di Microsoft Defender ad agosto. Ora, con la disponibilità generale, Microsoft raggruppa le sue funzioni in team di agenti con compiti diversi: quello rosso adotta la prospettiva dell’attaccante, quello blu si occupa di rilevare e indagare, mentre quello verde lavora alla correzione.
L’annuncio arriva in un momento in cui, secondo Microsoft, l’IA sta accelerando sia l’individuazione sia lo sfruttamento delle vulnerabilità. Aleš Holeček, presidente e chief architect di Microsoft Security, ha affermato che i modelli di IA di frontiera sono migliorati notevolmente in queste attività negli ultimi 12 mesi, mentre capacità simili compaiono in modelli con pesi aperti e misure di protezione informatica limitate. L’azienda contrappone questa situazione a quella di un anno fa, quando individuare una vulnerabilità grave e sfruttabile richiedeva un lavoro lento e costoso da parte di specialisti.
Un’architettura di segnali, contesto e agenti
Perception si basa su oltre 165 trilioni di segnali al giorno provenienti dai prodotti Microsoft e da altri componenti dell’ambiente, come la rete e il sistema operativo. La pubblicazione di Microsoft elenca sensori e attuatori di Defender, Entra, Intune, Purview e Sentinel, oltre alla rete, al sistema operativo, al browser e al suo cloud su vasta scala. L’azienda indica inoltre di collegarsi all’ecosistema tramite oltre 500 connettori e che le fonti Microsoft e dei suoi partner producono congiuntamente questi segnali.
Il secondo livello organizza i segnali insieme all’ambiente di ciascun cliente, per fornire loro un contesto in tempo reale. Al di sopra si trovano gli agenti specializzati, che lavorano in squadra tramite playbook e impiegano modelli di IA diversi a seconda dell’attività. Microsoft descrive il sistema come un’architettura pensata per trasformare i segnali in azioni coordinate, non solo in avvisi isolati.
Gli agenti rossi simulano attacchi prima di una violazione, con l’obiettivo di individuare i punti deboli dal punto di vista di chi cercherebbe di sfruttarli. Gli agenti blu rilevano e classificano gli avvisi e indagano sugli attacchi; quelli verdi aiutano a correggere le vulnerabilità. Secondo Microsoft, l’automazione dovrebbe consentire agli analisti di dedicare più tempo alle decisioni che richiedono il loro intervento.
L’azienda afferma che i team di sicurezza mantengono il controllo: definiscono i limiti operativi e approvano le azioni ad alto impatto. I trigger automatici avviano i playbook quando un incidente soddisfa i criteri stabiliti dall’organizzazione. Per controllare la spesa, Perception integra dashboard di gestione e uno strumento di stima che consentono di monitorare l’uso dell’IA, prevedere i costi e metterli in relazione con risultati di sicurezza misurabili.
Agenti disponibili e funzionalità in anteprima
Microsoft ha reso disponibili a livello generale quattro agenti del team blu: Alert Triage Agent, Attack Investigation Agent, Detection Authoring Agent e Threat Intelligence Agent. Anche Recon Agent, del team rosso, è passato alla disponibilità generale. Web App Pen Test Agent, che verifica le applicazioni web, è ancora in anteprima.
SecurityWeek attribuisce a Microsoft una stima secondo cui Alert Triage Agent potrebbe gestire circa l’80% degli avvisi di una coda tipica di Defender. La cifra si basa su un’analisi di circa 8 milioni di avvisi dei prodotti di sicurezza dell’azienda; non viene presentata come una misurazione applicabile a tutte le organizzazioni o a tutte le code di avvisi.
Per le attività di correzione, due playbook verdi coprono gli ambienti Microsoft, AWS e Google Cloud. Posture Prioritization Agent è già disponibile a livello generale, mentre Risk Reduction Agent è in anteprima pubblica. Quest’ultimo può consigliare una protezione temporanea per le risorse vulnerabili quando non è ancora disponibile una correzione definitiva.
La funzionalità di protezione temporanea dalle vulnerabilità è in anteprima. Microsoft spiega che applica misure mirate per ridurre l’esposizione mentre l’organizzazione prepara una patch permanente; negli scenari supportati, queste possono includere modifiche all’accessibilità della rete e alle autorizzazioni. Non sostituisce la correzione definitiva, ma mira a limitare il rischio nel periodo che precede la sua applicazione.
Lo scanner di codice agentico Codename MDASH amplia la propria anteprima. Ora può analizzare repository fino a 5 GB e funzionare nei cloud regolamentati. Le sue analisi del codice possono inoltre aiutare Web App Pen Test Agent a stabilire la priorità delle vulnerabilità e a portarne la correzione nel codice. Microsoft aggiunge i modelli MAI Cyber 1.1 Flash e MAI-Cyber-2, quest’ultimo anch’esso in anteprima.
Operazioni di sicurezza e collegamenti con altri strumenti
Insieme a Perception, Microsoft ha presentato Integrated Security Operations Center (ISOC) in Defender. Le sue funzionalità di base sono disponibili a livello generale e riuniscono funzioni SIEM — gestione delle informazioni e degli eventi di sicurezza —, analisi del comportamento di utenti ed entità, threat intelligence e protezione e risposta alle minacce. L’intera gamma di funzionalità SIEM è in anteprima.
Microsoft indica che i clienti idonei di Defender Suite, Microsoft 365 E5 e Microsoft 365 E7 ricevono funzionalità Microsoft Sentinel SIEM, una conservazione predefinita di 90 giorni per i dati di Defender, oltre 500 connettori, tariffe di acquisizione ridotte e un data lake integrato. Queste condizioni si applicano ai clienti idonei indicati dall’azienda.
I collegamenti di Perception con gli strumenti SIEM, SOAR — orchestrazione, automazione e risposta di sicurezza — e di gestione dei servizi IT sono in anteprima e utilizzano MCP o API. Microsoft segnala inoltre che è possibile richiamare i playbook da Defender e aggiungere segnali da AWS, Okta e Salesforce; anche queste integrazioni sono ancora in anteprima.
Microsoft considera gli agenti “nuovi insider”
L’azienda sostiene che gli agenti debbano essere gestiti come insider con accesso privilegiato. Operano in modo continuativo e possono accedere a dati, applicazioni e strumenti; come qualsiasi utente interno, afferma Microsoft, possono commettere errori, essere manipolati o venire compromessi. La sua proposta prevede di assegnare loro un’identità propria e limitare le autorizzazioni nel tempo e alle attività necessarie.
Microsoft Agent 365 e le funzionalità di Entra Suite possono individuare 60 tipi di agenti locali, dopo averne aggiunti altri 35. L’elenco comprende Claude Code, OpenAI Codex e GitHub Copilot, oltre ad agenti di terze parti su AWS e Google Cloud. Agli agenti individuati può essere assegnato un Microsoft Entra Agent ID e possono essere sottoposti a Conditional Access; i criteri di Intune possono contenere sul dispositivo gli agenti locali compatibili. Queste funzionalità sono in anteprima.
Microsoft cita inoltre autorizzazioni dinamiche e temporanee tramite Microsoft Entra ID Governance e controlli di Conditional Access che si adattano al variare del rischio. Queste funzioni sono ancora in anteprima limitata. Defender e Microsoft Purview Data Loss Prevention vengono presentati come strumenti per proteggere le attività in fase di esecuzione e l’accesso ai dati sensibili, mentre Dynamic Agent Risk valuta l’esposizione, il raggio d’impatto e il comportamento di ciascun agente.
Con la sua AI Transparency Initiative, Microsoft intende sviluppare standard aperti per verificare ciò che fanno i sistemi di IA e consentire una verifica indipendente. L’azienda amplierà la propria partecipazione all’iniziativa di standard per gli agenti SI di NIST e dichiara di lavorare a questo approccio con oltre 40 organizzazioni, tra cui Accenture, Adobe, KPMG, Mastercard e Volvo Cars. Prevede di applicare questo lavoro ai propri modelli e prodotti di IA, tra cui Microsoft Foundry e Copilot.
“Il tuo team stabilisce i limiti di sicurezza e approva le azioni ad alto impatto, mentre i trigger automatici attivano i playbook quando un incidente soddisfa i criteri che hai definito”.
— Aleš Holeček, presidente e chief architect di Microsoft Security
Il contesto: vulnerabilità che passano dalla divulgazione allo sfruttamento
Microsoft sostiene la propria tesi citando il ritmo di divulgazione e sfruttamento delle vulnerabilità. Secondo la sua pubblicazione, nel 2026 erano state pubblicate oltre 96.000 vulnerabilità nel programma CVE, più del doppio delle circa 40.000 del 2024 e oltre 20 volte il livello del 2010. L’azienda attribuisce parte dell’aumento agli strumenti di individuazione assistiti dall’IA.
La stessa pubblicazione afferma che è stato corretto solo il 26% delle vulnerabilità inserite nel 2025 nel catalogo delle vulnerabilità note sfruttate della CISA, l’Agenzia per la sicurezza informatica e delle infrastrutture degli Stati Uniti. Microsoft descrive i tempi abituali di correzione come settimane o mesi, a fronte di aggressori che possono individuare e sfruttare le vulnerabilità più rapidamente.
Come esempio, Microsoft racconta che PHP ha divulgato, in una settimana autunnale, due vulnerabilità critiche di esecuzione di codice da remoto. Al momento della divulgazione, decine di milioni di servizi PHP esposti a Internet eseguivano versioni vulnerabili; quasi due settimane dopo, circa 29 milioni erano ancora vulnerabili. L’azienda aggiunge che lo stesso giorno sono stati divulgati altri cinque problemi importanti nel settore.
Microsoft sostiene che in passato trasformare una vulnerabilità di questo tipo in un attacco funzionante avrebbe potuto richiedere mesi a un team specializzato. Nel caso di PHP2Shell, i ricercatori hanno sviluppato un exploit operativo circa un giorno dopo la divulgazione e, la settimana successiva, il lavoro riguardava altre versioni e configurazioni di PHP. L’esempio illustra lo scenario che l’azienda intende affrontare con agenti coordinati, ma non dimostra di per sé le prestazioni di Perception contro questi attacchi.
La piattaforma è disponibile a livello generale, ma diverse funzionalità annunciate si trovano in fasi differenti: alcune sono in anteprima pubblica, altre in anteprima limitata e altre ancora, come la protezione temporanea dalle vulnerabilità, non sono ancora uscite dall’anteprima. Microsoft ha inoltre annunciato per gennaio 2027 iniziative di preparazione all’IA in Perception, con piani d’azione e monitoraggio dei progressi incentrati sulla riduzione delle lacune di sicurezza.
Fonti: europapress.es, Microsoft Security Blog, SecurityWeek, Microsoft Security Blog