FastUnlock permite que alguien con acceso físico a un PC bloqueado ejecute programas sin iniciar sesión, según las pruebas de ThreatLocker. La técnica recurre a Narrador y al flujo de recuperación de una cuenta Microsoft; la empresa obtuvo acceso a WSIAccount, una cuenta que no es administradora. No se ha publicado una lista oficial de versiones afectadas ni hay todavía un parche de Microsoft.
La vulnerabilidad no descifra BitLocker ni recupera su clave: actúa cuando el equipo ya ha iniciado Windows y la unidad está desbloqueada. The Hacker News señala que no hay indicios de uso en ataques reales; ThreatLocker describe una prueba de concepto que necesitó una unidad externa para introducir código, aunque indica que hay otras formas de llevarlo al equipo.
Comprueba si tu equipo reúne las condiciones
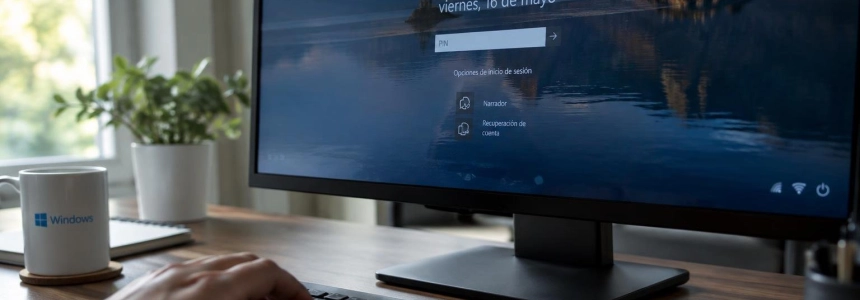
Considera que el equipo puede estar expuesto si alguien podría manipularlo físicamente y la pantalla bloqueada permite llegar a las opciones de recuperación de una cuenta Microsoft. La técnica usa Narrador, el lector de pantalla integrado de Windows, para desplazarse por la pantalla bloqueada y acceder a ajustes.
No se conoce una lista oficial de versiones vulnerables. Aunque el tema se ha descrito como un fallo de Windows 11, The Hacker News no recoge una lista de versiones y recomienda tratar como posiblemente afectados los equipos que cumplan las condiciones anteriores. Tom’s Hardware menciona Windows 11 y posiblemente Windows 10, pero no confirma un alcance definitivo.
ThreatLocker indica que su prueba llegó a WSIAccount, sin privilegios de administrador. Eso limita el tipo de acceso observado: no equivale a tomar el control administrativo del PC. Aun así, la posibilidad de iniciar programas desde el dispositivo justifica protegerlo frente a quien pueda tenerlo en sus manos.
Medidas para reducir el riesgo
Controla quién puede tocar el equipo. Guarda bajo llave los portátiles que puedan extraviarse y supervisa los equipos en escritorios compartidos o mostradores accesibles a visitantes. El requisito central de FastUnlock es el acceso físico: reducir esa exposición corta la condición necesaria para intentarlo.
Configura un PIN de inicio de BitLocker en los equipos sensibles. ThreatLocker señala que un PIN de prearranque ayuda a mitigar la técnica si el dispositivo acaba de encenderse. The Hacker News explica que, con una configuración común, el TPM desbloquea la unidad automáticamente; el PIN obliga a introducir un código antes de que Windows arranque y acceda a la unidad.
Apaga o hiberna el equipo cuando vaya a quedar fuera de tu control. El PIN de inicio sirve para proteger un dispositivo que aún no ha iniciado Windows, no uno que ya está en la pantalla de bloqueo con la unidad desbloqueada. The Hacker News recoge esta recomendación junto con el uso del PIN ante atacantes con acceso físico.
Revisa cómo se recupera la cuenta Microsoft desde la pantalla bloqueada. La técnica descrita depende de que haya una cuenta disponible en ese flujo. No des por hecho que la pantalla bloqueada, por sí sola, impide que alguien explore las opciones accesibles con Narrador.
Aplica un parche oficial cuando llegue. The Hacker News informa de que Microsoft aún no había publicado una solución. Mantente atento a las actualizaciones y aplica la corrección cuando Microsoft la distribuya; hasta entonces, prioriza el control físico y la protección de inicio.
Errores que conviene evitar
No confundas cifrado con protección tras el arranque. BitLocker protege los datos de la unidad, pero en la configuración automática descrita el TPM la desbloquea al iniciar Windows. FastUnlock no rompe el cifrado: la técnica se ejecuta después de ese desbloqueo, por lo que tener BitLocker activado no basta para descartar el riesgo.
No confíes solo en la pantalla bloqueada. FastUnlock se apoya precisamente en funciones disponibles desde ella. Si el equipo está encendido y alguien puede acceder físicamente, la pantalla de inicio de sesión no sustituye al PIN de prearranque ni a mantener el dispositivo bajo control.
No exageres el acceso demostrado. ThreatLocker probó acceso a WSIAccount, que no es administrador. Tom’s Hardware plantea consecuencias más amplias, pero las pruebas descritas por ThreatLocker no acreditan que el atacante obtenga automáticamente una cuenta de administrador ni que pueda leer todos los archivos.
No trates una afirmación como lista oficial. No hay un inventario confirmado de versiones afectadas. Si tu equipo cumple las condiciones de acceso físico y recuperación de cuenta, aplica las medidas preventivas sin asumir que una edición concreta está excluida.
ThreatLocker también observó que no podía escribir con el teclado físico mientras navegaba por Narrador, aunque pudo abrir el teclado en pantalla cuando necesitó introducir texto. Esa limitación no elimina el problema: en su prueba, la empresa consiguió ejecutar código desde el equipo.
Fuentes: ThreatLocker, The Hacker News, Tom's Hardware