FastUnlock consente a chi ha accesso fisico a un PC bloccato di eseguire programmi senza effettuare l’accesso, secondo i test di ThreatLocker. La tecnica ricorre a Narratore e alla procedura di recupero di un account Microsoft; l’azienda ha ottenuto l’accesso a WSIAccount, un account non amministratore. Non è stato pubblicato un elenco ufficiale delle versioni interessate e Microsoft non ha ancora rilasciato una patch.
La vulnerabilità non decritta BitLocker né recupera la relativa chiave: agisce quando il computer ha già avviato Windows e l’unità è sbloccata. The Hacker News segnala che non ci sono indizi di utilizzo in attacchi reali; ThreatLocker descrive una prova di concetto che ha richiesto un’unità esterna per introdurre codice, pur indicando che esistono altri modi per trasferirlo sul computer.
Verifica se il tuo computer soddisfa le condizioni
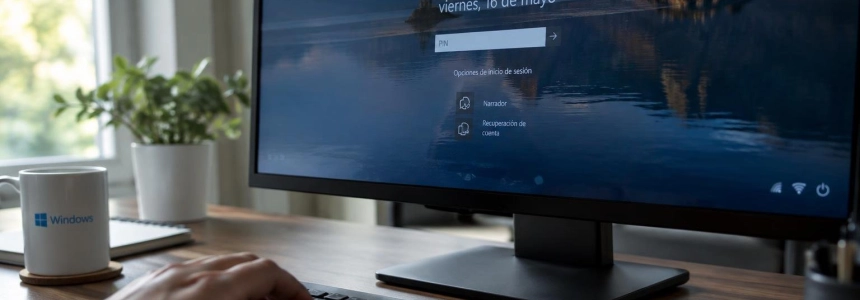
Considera che il computer potrebbe essere esposto se qualcuno può manometterlo fisicamente e la schermata di blocco consente di accedere alle opzioni di recupero di un account Microsoft. La tecnica usa Narratore, il lettore dello schermo integrato in Windows, per spostarsi nella schermata di blocco e accedere alle impostazioni.
Non è noto un elenco ufficiale delle versioni vulnerabili. Sebbene il problema sia stato descritto come una vulnerabilità di Windows 11, The Hacker News non riporta un elenco di versioni e consiglia di considerare potenzialmente interessati i computer che soddisfano le condizioni indicate sopra. Tom’s Hardware menziona Windows 11 e forse Windows 10, ma non conferma l’ambito definitivo.
ThreatLocker dichiara che la sua prova ha raggiunto WSIAccount, senza privilegi di amministratore. Questo limita il tipo di accesso osservato: non equivale a ottenere il controllo amministrativo del PC. Tuttavia, la possibilità di avviare programmi dal dispositivo giustifica la protezione nei confronti di chi potrebbe averlo tra le mani.
Misure per ridurre il rischio
Controlla chi può toccare il computer. Chiudi a chiave i portatili che potrebbero essere smarriti e sorveglia i computer su scrivanie condivise o banconi accessibili ai visitatori. Il requisito fondamentale di FastUnlock è l’accesso fisico: ridurre questa esposizione elimina la condizione necessaria per tentare l’attacco.
Configura un PIN di avvio di BitLocker sui computer sensibili. ThreatLocker segnala che un PIN di preavvio aiuta a mitigare la tecnica se il dispositivo è appena stato acceso. The Hacker News spiega che, con una configurazione comune, il TPM sblocca automaticamente l’unità; il PIN richiede l’inserimento di un codice prima che Windows si avvii e acceda all’unità.
Spegni o metti in ibernazione il computer quando deve rimanere fuori dal tuo controllo. Il PIN di avvio protegge un dispositivo che non ha ancora avviato Windows, non uno già fermo sulla schermata di blocco con l’unità sbloccata. The Hacker News riporta questa raccomandazione insieme all’uso del PIN contro gli aggressori con accesso fisico.
Controlla come si recupera l’account Microsoft dalla schermata di blocco. La tecnica descritta dipende dalla presenza di un account disponibile in questa procedura. Non dare per scontato che la schermata di blocco, da sola, impedisca a qualcuno di esplorare le opzioni accessibili con Narratore.
Installa una patch ufficiale non appena sarà disponibile. The Hacker News riferisce che Microsoft non aveva ancora pubblicato una soluzione. Tieni d’occhio gli aggiornamenti e installa la correzione quando Microsoft la distribuirà; nel frattempo, dai priorità al controllo fisico e alla protezione all’avvio.
Errori da evitare
Non confondere la crittografia con la protezione dopo l’avvio. BitLocker protegge i dati sull’unità, ma nella configurazione automatica descritta il TPM la sblocca all’avvio di Windows. FastUnlock non viola la crittografia: la tecnica viene eseguita dopo lo sblocco, quindi avere BitLocker attivato non basta a escludere il rischio.
Non affidarti solo alla schermata di blocco. FastUnlock sfrutta proprio le funzioni disponibili da quella schermata. Se il computer è acceso e qualcuno può accedervi fisicamente, la schermata di accesso non sostituisce il PIN di preavvio né il mantenimento del dispositivo sotto controllo.
Non sopravvalutare l’accesso dimostrato. ThreatLocker ha verificato l’accesso a WSIAccount, che non è un account amministratore. Tom’s Hardware ipotizza conseguenze più ampie, ma i test descritti da ThreatLocker non dimostrano che l’aggressore ottenga automaticamente un account amministratore o possa leggere tutti i file.
Non considerare una dichiarazione come un elenco ufficiale. Non esiste un inventario confermato delle versioni interessate. Se il tuo computer soddisfa le condizioni di accesso fisico e recupero dell’account, applica le misure preventive senza presumere che una specifica edizione sia esclusa.
ThreatLocker ha inoltre osservato che non era possibile digitare con la tastiera fisica mentre si navigava con Narratore, ma è riuscita ad aprire la tastiera su schermo quando ha dovuto inserire del testo. Questa limitazione non elimina il problema: nel suo test, l’azienda è riuscita a eseguire codice dal computer.
Fonti: ThreatLocker, The Hacker News, Tom's Hardware