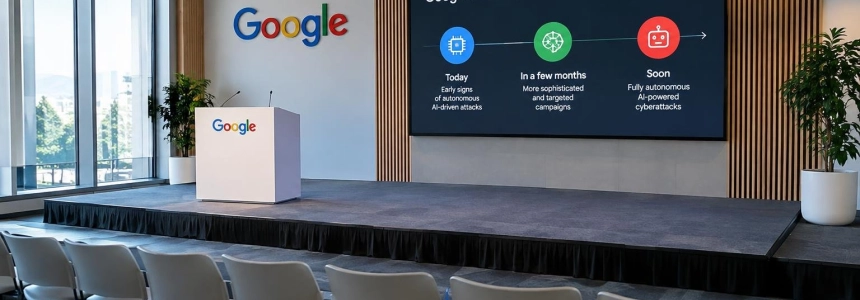
Google Threat Intelligence Group (GTIG) calcula que los atacantes podrán lanzar campañas que requieran «little to no human interaction» dentro de los próximos tres meses. En seis meses, estima que podrían aparecer ataques autónomos más sofisticados. La advertencia llega mientras herramientas basadas en varios agentes de inteligencia artificial ya automatizan partes de intrusiones reales.
La previsión no significa que cada ataque vaya a funcionar sin operadores, ni que las defensas actuales hayan dejado de servir. Describe una transición: de usar modelos para tareas puntuales a coordinar agentes que reconocen objetivos, prueban vulnerabilidades y adaptan sus siguientes acciones. Google observa ese cambio en actividad de grupos con motivaciones financieras y de espionaje.
De probar la IA a encadenar fases del ataque
GTIG y Mandiant dicen haber observado en el último trimestre frameworks ofensivos de varios agentes usados en intrusiones activas. Entre ellos figuran ARTEX, CAIRN, CyberStrikeAI y PentAGI. Sus funciones incluyen detectar fallos de baja complejidad, generar cargas útiles para objetivos concretos y modificar el rumbo a partir de los resultados de cada ejecución.
El cambio no está en que los atacantes hayan inventado nuevas etapas, sino en automatizar su encadenamiento y repetirlo a mayor escala. La secuencia descrita por Google parte de un objetivo, busca puntos débiles en sistemas expuestos y ajusta los intentos según la respuesta recibida. La intervención humana puede limitarse principalmente a fijar el objetivo, aunque el grado de autonomía varía entre herramientas y operaciones.
flowchart TD
    A["Definir objetivo"] --> B["Reconocer sistemas expuestos"]
    B --> C["Buscar vulnerabilidades"]
    C --> D["Generar y probar exploit"]
    D --> E["Ajustar el siguiente intento"]
    E --> F["Acceder y continuar la intrusión"]
ARTEX muestra cómo se construye esa cadena. El framework, escrito en Go, no trae un modelo propio: se conecta a modelos externos, incluidos Claude, GPT, DeepSeek, GLM, Grok y Kimi, y distribuye tareas entre agentes especializados. Según el FBI, actores maliciosos lo han usado desde al menos agosto de 2026 contra organizaciones de distintos sectores.
El aviso del FBI destaca que algunas intrusiones avanzaron desde el primer reconocimiento hasta el acceso privilegiado en menos de tres horas. El framework permite llevar a cabo operaciones contra varios objetivos a la vez y reduce el nivel técnico necesario para encadenar técnicas. Eso amplía la capacidad operativa de grupos pequeños; no implica, por sí mismo, que todos sus intentos consigan entrar.
“In the past quarter, GTIG identified threat actors using LLM frameworks to fully automate vulnerability discovery and exploitation without a human in the loop for the first time.”
— Google Threat Intelligence Group (GTIG)
El problema no se limita a ARTEX
El caso que Google considera un umbral nuevo es un sistema llamado exploit_agent, encontrado en un servidor de pruebas expuesto de los atacantes. Comparaba versiones de aplicaciones web populares antes y después de una actualización, analizaba las diferencias para localizar posibles fallos y preparaba y ejecutaba exploits automáticamente. GTIG encontró además datos robados, información de reconocimiento, webshells y scripts para actividades posteriores a la intrusión.
La telemetría apuntaba a objetivos franceses de los sectores de medios, entretenimiento y educación. Es una muestra concreta de automatización de extremo a extremo, no una prueba de que cualquier aplicación actual pueda ser vulnerada así. Google dice que el sistema integraba varios modelos de frontera y locales.
En paralelo, los informes sobre ARTEX muestran que el riesgo puede pasar de una organización a sus clientes. En el ataque a ConnectWise Cloud Backup, los atacantes abusaron de identidades de aplicaciones del servicio para autenticarse en entornos de Microsoft 365 de clientes. El FBI indicó que se intentó acceder a más de 2.250 tenants; BleepingComputer informó de que Huntress había identificado al menos 162 comprometidos.
El FBI también señaló ataques contra entidades financieras surcoreanas que expusieron información personal de unas 67.000 personas. Infosecurity Magazine relaciona las campañas de ARTEX con sectores como finanzas, gobierno, tecnología, defensa, energía y sanidad. En conjunto, los casos muestran por qué proteger solo la aplicación principal de una empresa puede dejar fuera portales de proveedores, servicios heredados e integraciones que también dan acceso a redes y datos.
Velocidad frente a sigilo
Google identifica un límite actual: estos sistemas tienden a cambiar sigilo por velocidad. La ejecución automatizada puede generar tráfico forense, dejar rastros reconocibles en el código y producir alertas. El FBI también advierte de grandes volúmenes de solicitudes sospechosas. Pero esa señal puede no dar margen suficiente para coordinar una respuesta si la intrusión avanza en minutos u horas.
La contrapartida no es una garantía de detección. Google anticipa que, a medida que mejoren las herramientas y los modelos, los ataques podrían requerir menos participación humana y ganar en sigilo y sofisticación. Por ahora, la combinación descrita es desigual: los agentes pueden ser eficaces contra fallos conocidos y sistemas expuestos, pero también dejan huellas y generan intentos fallidos.
La automatización añade otra carga para los equipos defensivos: distinguir los exploits funcionales de los que solo parecen plausibles. Tras la divulgación de fallos en PHP, Google observó cientos de pruebas de concepto, en su mayoría generadas con ayuda de IA, que no funcionaban. Verificar estos PoC y desarrollar protecciones supuso una carga significativa para los defensores.
Qué cambia para los equipos de desarrollo y seguridad
La consecuencia práctica para las empresas es que el plazo para corregir una exposición puede acortarse. Google explica que los atacantes comparan código anterior y posterior a los parches para deducir vulnerabilidades conocidas y convertirlas en exploits. Ese método concentra el trabajo en una cantidad limitada de material —cambios de código, notas de versión y pruebas públicas— y puede acelerar el abuso de fallos ya corregidos por el fabricante.
Para los equipos que desarrollan y mantienen servicios, los ejemplos del FBI y Google señalan superficies concretas que no conviene perder de vista: portales de socios y servicios heredados, además de aplicaciones para empleados e integraciones de terceros. En el caso de ARTEX, el FBI también describe capacidades de ataque a la cadena de suministro y de uso de credenciales de nube expuestas para modificar infraestructura de distribución de aplicaciones. Son rutas que conectan componentes menos vigilados con entornos de mayor valor.
El FBI recomienda proteger aplicaciones expuestas a internet, limitar el acceso a interfaces de administración en la nube y revisar permisos, registros de autenticación y actividad de aplicaciones y API. También aconseja vigilar ráfagas inusuales de solicitudes automatizadas, cambios inesperados de credenciales o privilegios, actividad anómala en la nube y transferencias grandes de datos. Google, por su parte, dice que Google Security Operations ha desplegado reglas de comportamiento y volumen para detectar ARTEX.
Estas medidas no eliminan el trabajo de priorización: el propio FBI advierte que los indicadores de infraestructura pueden quedar obsoletos. El equilibrio consiste en recortar el tiempo entre una señal útil y una respuesta, sin dejar que el ruido desvíe recursos de sistemas realmente expuestos.
Una previsión que ya tiene precedentes
El autor de ARTEX retiró el repositorio original de GitHub en octubre de 2026, después de que se denunciara su abuso, pero el FBI señala que el framework sigue circulando mediante copias y variantes comunitarias. BleepingComputer informó de que investigadores habían encontrado más de 1.600 consolas ARTEX expuestas a comienzos de noviembre; el número real de despliegues podría ser mayor.
La advertencia de Google se apoya, por tanto, en una tendencia ya visible: herramientas abiertas que reúnen modelos, utilidades de seguridad y agentes capaces de adaptar sus acciones. La cuestión inmediata para una organización no es cuándo llegará el primer ataque autónomo, sino cuánto tardaría en detectar y contener uno que aproveche un sistema expuesto, una integración débil o una credencial con permisos excesivos.
Fuentes: BleepingComputer, Infosecurity Magazine, BleepingComputer, Google Cloud Blog, Cybersecurity Dive