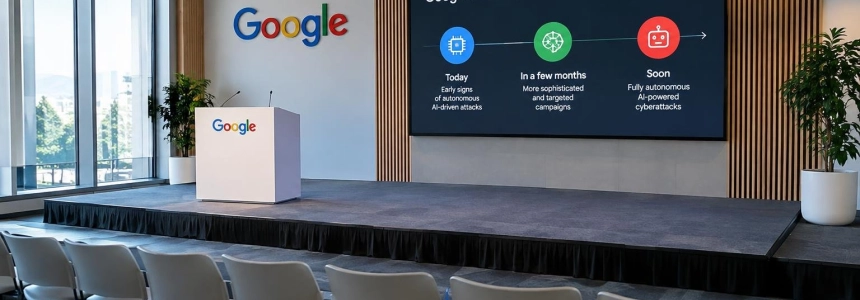
Google Threat Intelligence Group (GTIG) stima che gli aggressori potranno lanciare campagne che richiedono «little to no human interaction» entro i prossimi tre mesi. Entro sei mesi, potrebbero comparire attacchi autonomi più sofisticati. L’avvertimento arriva mentre strumenti basati su più agenti di intelligenza artificiale automatizzano già alcune fasi di intrusioni reali.
La previsione non significa che ogni attacco funzionerà senza operatori, né che le difese attuali abbiano smesso di essere efficaci. Descrive una transizione: dall’uso dei modelli per compiti specifici al coordinamento di agenti che individuano gli obiettivi, verificano le vulnerabilità e adattano le azioni successive. Google osserva questo cambiamento nelle attività di gruppi motivati da interessi finanziari e di spionaggio.
Dalla sperimentazione con l’IA al concatenamento delle fasi dell’attacco
GTIG e Mandiant affermano di aver osservato, nell’ultimo trimestre, framework offensivi multi-agente impiegati in intrusioni attive. Tra questi figurano ARTEX, CAIRN, CyberStrikeAI e PentAGI. Le loro funzioni includono l’individuazione di vulnerabilità di bassa complessità, la generazione di payload per obiettivi specifici e la modifica della strategia in base ai risultati di ogni esecuzione.
La novità non consiste nell’invenzione di nuove fasi da parte degli aggressori, ma nell’automatizzarne il concatenamento e ripeterlo su scala maggiore. La sequenza descritta da Google parte da un obiettivo, cerca punti deboli nei sistemi esposti e adatta i tentativi in base alla risposta ricevuta. L’intervento umano può limitarsi principalmente a impostare l’obiettivo, anche se il grado di autonomia varia a seconda degli strumenti e delle operazioni.
flowchart TD
    A["Definir objetivo"] --> B["Reconocer sistemas expuestos"]
    B --> C["Buscar vulnerabilidades"]
    C --> D["Generar y probar exploit"]
    D --> E["Ajustar el siguiente intento"]
    E --> F["Acceder y continuar la intrusión"]
ARTEX mostra come viene costruita questa catena. Il framework, scritto in Go, non include un modello proprietario: si connette a modelli esterni, tra cui Claude, GPT, DeepSeek, GLM, Grok e Kimi, e distribuisce i compiti tra agenti specializzati. Secondo l’FBI, attori malevoli lo usano almeno da agosto 2026 contro organizzazioni di diversi settori.
L’avviso dell’FBI sottolinea che alcune intrusioni sono passate dalla ricognizione iniziale all’accesso privilegiato in meno di tre ore. Il framework consente di condurre operazioni contro più obiettivi contemporaneamente e riduce le competenze tecniche necessarie per concatenare le tecniche. Questo amplia la capacità operativa dei gruppi più piccoli; non significa, di per sé, che tutti i loro tentativi vadano a segno.
“In the past quarter, GTIG identified threat actors using LLM frameworks to fully automate vulnerability discovery and exploitation without a human in the loop for the first time.”
— Google Threat Intelligence Group (GTIG)
Il problema non si limita ad ARTEX
Il caso che Google considera una nuova soglia è un sistema chiamato exploit_agent, individuato su un server di test esposto degli aggressori. Confrontava le versioni di applicazioni web diffuse prima e dopo un aggiornamento, analizzava le differenze per individuare possibili vulnerabilità e preparava ed eseguiva exploit automaticamente. GTIG ha inoltre trovato dati rubati, informazioni di ricognizione, webshell e script per attività successive all’intrusione.
La telemetria indicava obiettivi francesi nei settori dei media, dell’intrattenimento e dell’istruzione. È un esempio concreto di automazione end-to-end, non la prova che qualsiasi applicazione attuale possa essere violata in questo modo. Google afferma che il sistema integrava diversi modelli di frontiera e locali.
Parallelamente, i rapporti su ARTEX mostrano che il rischio può estendersi da un’organizzazione ai suoi clienti. Nell’attacco a ConnectWise Cloud Backup, gli aggressori hanno abusato delle identità delle applicazioni del servizio per autenticarsi negli ambienti Microsoft 365 dei clienti. L’FBI ha indicato che è stato tentato l’accesso a oltre 2.250 tenant; BleepingComputer ha riferito che Huntress ne aveva identificati almeno 162 compromessi.
L’FBI ha inoltre segnalato attacchi contro istituti finanziari sudcoreani che hanno esposto i dati personali di circa 67.000 persone. Infosecurity Magazine collega le campagne di ARTEX a settori come finanza, governo, tecnologia, difesa, energia e sanità. Nel complesso, i casi mostrano perché proteggere solo l’applicazione principale di un’azienda può lasciare scoperti portali dei fornitori, servizi legacy e integrazioni che offrono anch’essi accesso a reti e dati.
Velocità contro furtività
Google individua un limite attuale: questi sistemi tendono a scambiare la furtività con la velocità. L’esecuzione automatizzata può generare traffico rilevabile nelle analisi forensi, lasciare tracce riconoscibili nel codice e produrre avvisi. Anche l’FBI mette in guardia da grandi volumi di richieste sospette. Tuttavia, questo segnale potrebbe non lasciare abbastanza tempo per coordinare una risposta se l’intrusione avanza in pochi minuti o ore.
Questo compromesso non garantisce il rilevamento. Google prevede che, con il miglioramento degli strumenti e dei modelli, gli attacchi potrebbero richiedere meno intervento umano e diventare più furtivi e sofisticati. Per ora, la combinazione descritta è disomogenea: gli agenti possono essere efficaci contro vulnerabilità note e sistemi esposti, ma lasciano anche tracce e generano tentativi falliti.
L’automazione aggiunge un altro onere per i team di difesa: distinguere gli exploit funzionanti da quelli solo plausibili. Dopo la divulgazione delle vulnerabilità in PHP, Google ha osservato centinaia di proof of concept, perlopiù generate con l’aiuto dell’IA, che non funzionavano. Verificare questi PoC e sviluppare protezioni ha comportato un carico significativo per i difensori.
Cosa cambia per i team di sviluppo e sicurezza
Per le aziende, la conseguenza pratica è che il tempo disponibile per correggere un’esposizione può ridursi. Google spiega che gli aggressori confrontano il codice precedente e successivo alle patch per dedurre vulnerabilità note e trasformarle in exploit. Questo metodo concentra il lavoro su una quantità limitata di materiale — modifiche al codice, note di rilascio e test pubblici — e può accelerare lo sfruttamento di vulnerabilità già corrette dal produttore.
Per i team che sviluppano e gestiscono servizi, gli esempi dell’FBI e di Google indicano superfici concrete da non trascurare: portali dei partner e servizi legacy, oltre alle applicazioni per i dipendenti e alle integrazioni di terze parti. Nel caso di ARTEX, l’FBI descrive anche capacità di attacco alla supply chain e di utilizzo di credenziali cloud esposte per modificare l’infrastruttura di distribuzione delle applicazioni. Sono percorsi che collegano componenti meno sorvegliati ad ambienti di maggior valore.
L’FBI raccomanda di proteggere le applicazioni esposte a Internet, limitare l’accesso alle interfacce di amministrazione cloud e controllare autorizzazioni, registri di autenticazione e attività di applicazioni e API. Consiglia inoltre di monitorare raffiche insolite di richieste automatizzate, modifiche inattese a credenziali o privilegi, attività anomale nel cloud e trasferimenti di grandi quantità di dati. Google afferma invece che Google Security Operations ha distribuito regole basate sul comportamento e sui volumi per rilevare ARTEX.
Queste misure non eliminano la necessità di stabilire le priorità: lo stesso FBI avverte che gli indicatori dell’infrastruttura possono diventare obsoleti. L’equilibrio consiste nel ridurre il tempo tra un segnale utile e una risposta, senza lasciare che il rumore distolga risorse dai sistemi realmente esposti.
Una previsione che ha già dei precedenti
L’autore di ARTEX ha rimosso il repository originale da GitHub nell’ottobre 2026, dopo la denuncia del suo uso illecito, ma l’FBI segnala che il framework continua a circolare attraverso copie e varianti della community. BleepingComputer ha riferito che, all’inizio di novembre, i ricercatori avevano trovato oltre 1.600 console ARTEX esposte; il numero effettivo di installazioni potrebbe essere maggiore.
L’avvertimento di Google si basa quindi su una tendenza già evidente: strumenti open source che riuniscono modelli, utility di sicurezza e agenti in grado di adattare le proprie azioni. La questione immediata per un’organizzazione non è quando arriverà il primo attacco autonomo, ma quanto tempo impiegherebbe a rilevarne e contenerne uno che sfrutti un sistema esposto, un’integrazione debole o una credenziale con autorizzazioni eccessive.
Fonti: BleepingComputer, Infosecurity Magazine, BleepingComputer, Google Cloud Blog, Cybersecurity Dive