Google ha publicado una actualización de emergencia para Chrome de escritorio que corrige CVE-2026-125350, un fallo del componente XML que ya se estaba explotando en ataques antes de que hubiera un parche. La vulnerabilidad afecta a Windows, macOS y Linux; si usas Chrome en uno de esos sistemas, comprueba la versión y actualiza cuanto antes.
Quién debe comprobar Chrome
La alerta se refiere al canal estable de Chrome para escritorio. El Centro Canadiense de Ciberseguridad identifica como vulnerables las versiones anteriores a 157.0.8103.50/.51 en Windows y Mac, y a 157.0.8103.50 en Linux. Google, según esa alerta, confirmó que CVE-2026-125350 estaba siendo explotada.
La actualización posterior descrita por Malwarebytes lleva Chrome a 157.0.8103.78/.79 en Windows y Mac y a 157.0.8103.78 en Linux. El despliegue puede tardar varios días o semanas en llegar a todos, así que no basta con asumir que el navegador ya se actualizó automáticamente.
El fallo es de tipo use-after-free: el navegador intenta usar una zona de memoria después de haberla liberado. Google lo clasificó como de gravedad alta y ha restringido parte de los detalles técnicos mientras se distribuye la corrección. No se han publicado detalles sobre los ataques detectados.
Pasos para comprobar y actualizar
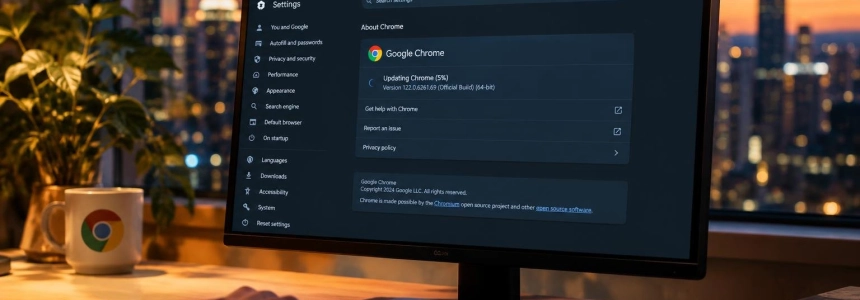
Abre la pantalla de información de Chrome. En el navegador, entra en «Acerca de Google Chrome» desde el menú de Configuración o desde el menú Ayuda. Malwarebytes indica que desde ahí Chrome busca actualizaciones disponibles.
Deja que termine la búsqueda. Si Chrome encuentra una actualización, permite que la descargue. El número de versión puede variar según el sistema: la publicación de Malwarebytes cita 157.0.8103.78/.79 para Windows y Mac, y 157.0.8103.78 para Linux.
Reinicia Chrome si aparece la opción. Pulsa «Relaunch» —o la opción equivalente que muestre tu navegador— para aplicar la actualización. Malwarebytes señala que el reinicio puede ser necesario para completar el proceso.
Vuelve a comprobar la versión instalada. Regresa a «Acerca de Google Chrome» y confirma que el navegador muestra la versión actualizada. Para esta corrección, las versiones que Malwarebytes enumera son 157.0.8103.78/.79 en Windows y Mac, y 157.0.8103.78 en Linux.
Si no aparece la actualización, inténtalo más tarde. Google distribuye el parche de forma escalonada. Cierra y vuelve a abrir Chrome, y revisa de nuevo «Acerca de Google Chrome»; no des por hecho que estar en el canal estable significa que ya recibiste el arreglo.
Si administras varios equipos, verifica cada uno. La alerta del Centro Canadiense de Ciberseguridad se aplica a Chrome estable de escritorio y recomienda que usuarios y administradores apliquen las actualizaciones disponibles. Comprueba Windows, Mac y Linux por separado.
Errores que conviene evitar
No pospongas el reinicio si Chrome lo solicita después de descargar la actualización. La descarga por sí sola no confirma que el navegador haya aplicado el parche; completa el paso de reinicio y revisa la versión resultante.
No confundas instalación automática con actualización inmediata. Chrome puede actualizarse automáticamente al reiniciarse, pero el despliegue tarda y Malwarebytes advierte que mantener el navegador abierto o una extensión que interfiera puede retrasar la actualización. Si necesitas comprobarlo ahora, busca la actualización manualmente.
No uses un umbral de versión equivocado. La alerta canadiense cita las versiones anteriores a 157.0.8103.50/.51 para Windows y Mac y a 157.0.8103.50 para Linux como afectadas. Malwarebytes, por su parte, enumera las versiones .78/.79 y .78 como las de la actualización posterior. Comprueba tu sistema operativo y la versión que muestra Chrome, no solo los primeros números.
No interpretes el tipo de fallo como prueba de intrusión. «Use-after-free» describe un error de gestión de memoria; Google confirmó explotación activa, pero no publicó detalles que permitan determinar si un equipo concreto fue atacado. La acción práctica es instalar la corrección, no concluir que el navegador ya está comprometido.
No esperes a conocer más detalles técnicos. Google mantiene restringida parte de la información sobre CVE-2026-125350 mientras se distribuye el parche. Si Chrome aún no muestra la actualización, vuelve a buscarla más tarde y aplica el reinicio cuando esté disponible.
Fuentes: Computer Hoy, Malwarebytes, Chrome Releases, Canadian Centre for Cyber Security