Google ha pubblicato un aggiornamento di emergenza per Chrome desktop che corregge CVE-2026-125350, una vulnerabilità nel componente XML che era già sfruttata negli attacchi prima che fosse disponibile una patch. La vulnerabilità interessa Windows, macOS e Linux; se usi Chrome su uno di questi sistemi, controlla la versione e aggiorna il prima possibile.
Chi dovrebbe controllare Chrome
L'avviso riguarda il canale stabile di Chrome per desktop. Il Centro canadese per la sicurezza informatica indica come vulnerabili le versioni precedenti alla 157.0.8103.50/.51 su Windows e Mac e alla 157.0.8103.50 su Linux. Secondo l'avviso, Google ha confermato che CVE-2026-125350 era sfruttata attivamente.
L'aggiornamento successivo descritto da Malwarebytes porta Chrome alla versione 157.0.8103.78/.79 su Windows e Mac e alla 157.0.8103.78 su Linux. La distribuzione a tutti gli utenti può richiedere diversi giorni o settimane, quindi non dare per scontato che il browser si sia già aggiornato automaticamente.
La vulnerabilità è di tipo use-after-free: il browser tenta di usare un'area di memoria dopo averla liberata. Google l'ha classificata come di gravità elevata e ha limitato alcuni dettagli tecnici durante la distribuzione della correzione. Non sono stati pubblicati dettagli sugli attacchi rilevati.
Come controllare e aggiornare
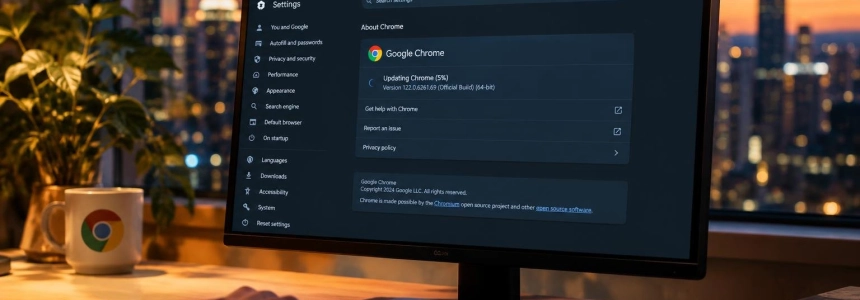
Apri la schermata delle informazioni di Chrome. Nel browser, vai su «Informazioni su Google Chrome» dal menu Impostazioni o dal menu Guida. Malwarebytes indica che da qui Chrome cerca gli aggiornamenti disponibili.
Attendi il completamento della ricerca. Se Chrome trova un aggiornamento, consenti il download. Il numero di versione può variare in base al sistema: la pubblicazione di Malwarebytes riporta la 157.0.8103.78/.79 per Windows e Mac e la 157.0.8103.78 per Linux.
Riavvia Chrome se viene visualizzata l'opzione. Fai clic su «Relaunch» —o sull'opzione equivalente mostrata dal browser— per applicare l'aggiornamento. Malwarebytes segnala che potrebbe essere necessario riavviare per completare la procedura.
Controlla di nuovo la versione installata. Torna su «Informazioni su Google Chrome» e verifica che il browser mostri la versione aggiornata. Per questa correzione, le versioni indicate da Malwarebytes sono la 157.0.8103.78/.79 su Windows e Mac e la 157.0.8103.78 su Linux.
Se l'aggiornamento non compare, riprova più tardi. Google distribuisce la patch gradualmente. Chiudi e riapri Chrome, quindi controlla di nuovo «Informazioni su Google Chrome»; non dare per scontato che usare il canale stabile significhi aver già ricevuto la correzione.
Se gestisci più dispositivi, controllali tutti. L'avviso del Centro canadese per la sicurezza informatica riguarda Chrome stabile per desktop e raccomanda a utenti e amministratori di installare gli aggiornamenti disponibili. Controlla separatamente Windows, Mac e Linux.
Errori da evitare
Non rimandare il riavvio se Chrome lo richiede dopo aver scaricato l'aggiornamento. Il solo download non conferma che il browser abbia applicato la patch: completa il riavvio e controlla la versione risultante.
Non confondere l'aggiornamento automatico con un aggiornamento immediato. Chrome può aggiornarsi automaticamente al riavvio, ma la distribuzione richiede tempo e Malwarebytes avverte che lasciare il browser aperto o usare un'estensione che interferisce può ritardare l'aggiornamento. Se vuoi controllare subito, cerca manualmente l'aggiornamento.
Non usare una soglia di versione errata. L'avviso canadese indica come vulnerabili le versioni precedenti alla 157.0.8103.50/.51 per Windows e Mac e alla 157.0.8103.50 per Linux. Malwarebytes, invece, riporta le versioni .78/.79 e .78 come quelle del successivo aggiornamento. Controlla il sistema operativo e la versione indicata da Chrome, non solo le prime cifre.
Non interpretare il tipo di vulnerabilità come prova di un'intrusione. «Use-after-free» descrive un errore nella gestione della memoria; Google ha confermato lo sfruttamento attivo, ma non ha pubblicato dettagli che permettano di stabilire se un dispositivo specifico sia stato attaccato. La cosa da fare è installare la correzione, non concludere che il browser sia già compromesso.
Non aspettare ulteriori dettagli tecnici. Google mantiene riservate alcune informazioni su CVE-2026-125350 durante la distribuzione della patch. Se Chrome non mostra ancora l'aggiornamento, riprova più tardi e riavvia quando sarà disponibile.
Fonti: Computer Hoy, Malwarebytes, Chrome Releases, Centro canadese per la sicurezza informatica