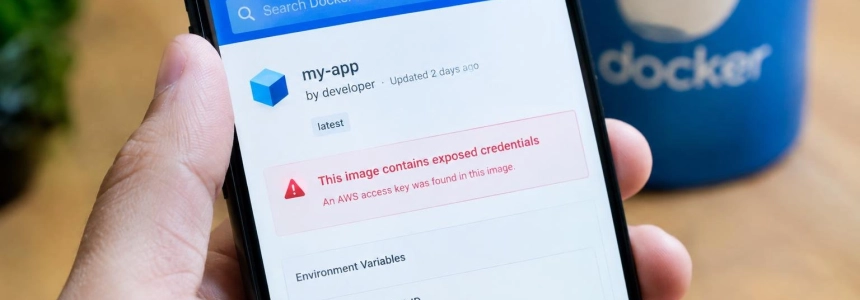
Una chiave AWS inclusa in un’immagine-esca di Docker Hub ha ricevuto la prima chiamata 7,86 secondi dopo la pubblicazione. Nell’esperimento condotto da due ricercatori della Stony Brook University, tutte le 100 chiavi AWS inserite appositamente sono state utilizzate in meno di 15 minuti; anche i saldi di prova associati alle chiavi di OpenAI e Anthropic sono stati esauriti.
Il rischio riguarda chiunque abbia pubblicato immagini di container in un registro pubblico includendovi chiavi API, credenziali cloud, chiavi SSH o password di database. L’esposizione può rimanere in un livello anche se il file non è più presente nella versione attuale. La ricerca ha rilevato che gli scanner leggevano spesso i livelli o interrogavano l’API del registro senza eseguire il container.
1. Individua le immagini pubbliche che potrebbero aver esposto segreti
Fai l’inventario delle immagini pubblicate dal tuo team su Docker Hub e in altri registri pubblici. Includi le versioni precedenti e quelle aggiornate: l’esperimento ha preso in esame otto registri e ha rilevato attività AWS quasi esclusivamente su Docker Hub, ma ha registrato abusi anche su Harbor.
Per ogni immagine, individua chi l’ha pubblicata e quali credenziali potevano essere disponibili durante la sua creazione. Controlla i file di configurazione e di ambiente inclusi, nonché gli argomenti di build che potrebbero contenere valori sensibili. La guida di Protect.Computer consiglia di controllare anche i livelli dell’immagine: non limitarti a esaminare il file system della versione attualmente in esecuzione.
2. Considera esposto qualsiasi segreto trovato
Se trovi una chiave o una password in un’immagine che è stata pubblicata in un registro pubblico, considera che potrebbe essere stata estratta. Su Docker Hub, la prima chiamata a una chiave AWS è avvenuta in meno di otto secondi e la mediana è stata di 51,19 secondi. Non è necessario che qualcuno abbia eseguito l’immagine perché le credenziali siano accessibili a uno scanner.
Individua l’account o il servizio che gestisce ciascun segreto e chi può autorizzarne la sostituzione. Annota la risorsa interessata e coordina la revoca e l’emissione di nuove credenziali con il team responsabile. BleepingComputer avverte che la revoca delle chiavi divulgate può richiedere lavoro e coordinamento; è quindi opportuno compilare prima l’elenco dei segreti e delle relative dipendenze, senza però ritardare la revoca di una credenziale ancora attiva ed esposta.
3. Revoca e riemetti le credenziali
Invalida le credenziali compromesse presso il servizio che le ha emesse e sostituiscile con altre. Non basta eliminare il file, la variabile o l’immagine: questa modifica non revoca una chiave che è già stata copiata. La ricerca ha rilevato chiamate alle chiavi AWS per verificarne il funzionamento, consultare risorse e, in alcuni casi, utilizzarle. Le chiavi di OpenAI e Anthropic sono state usate per esaurire i saldi degli account di prova.
Aggiorna i servizi che dipendevano dalla credenziale sostituita affinché utilizzino quella nuova. Verifica che la vecchia non consenta più l’accesso e che le applicazioni necessarie funzionino con la sostitutiva. Non riutilizzare la chiave divulgata né copiarla in un’altra immagine: l’obiettivo è ritirare la credenziale esposta, non limitarsi a nascondere dove si trovava.
4. Controlla l’attività degli account
Consulta i registri di accesso e di utilizzo dei servizi associati a ciascun segreto. Cerca chiamate che non riconosci e attività avvenute in prossimità della pubblicazione dell’immagine. Protect.Computer consiglia di verificare gli indirizzi di origine sconosciuti attorno a quell’ora; la ricerca ha contato oltre 140.000 chiamate all’API di AWS provenienti da 5.000 indirizzi IP univoci.
Controlla anche il consumo degli account API e le operazioni eseguite con le credenziali. Se rilevi un uso non autorizzato, conserva i dati disponibili e segui la procedura di risposta della tua organizzazione e del fornitore interessato. L’esperimento non identifica vittime reali, quindi le cifre descrivono le immagini-esca, non l’impatto su una specifica azienda.
5. Rimuovi l’immagine esposta e correggi il processo di pubblicazione
Dopo aver invalidato i segreti, elimina o sostituisci le immagini pubbliche interessate e correggi il processo che le ha generate, in modo che non includa di nuovo credenziali. Esaminare solo l’artefatto più recente non risolve il problema se altre versioni pubbliche hanno conservato il segreto nei propri livelli.
Controlla le immagini che pubblichi dopo aver applicato la modifica. I ricercatori hanno raccomandato che Docker Hub analizzasse le immagini alla ricerca di segreti prima di renderle pubbliche e avvisasse chi le pubblica; hanno inoltre proposto di limitare o restringere l’accesso al flusso pubblico delle immagini appena pubblicate o aggiornate. I ricercatori hanno proposto queste misure per Docker Hub.
“The scanners interacting with our images overwhelmingly do so through static analysis, e.g., unpacking image layers or querying the registry API to extract filesystem contents, without ever instantiating the container,”
— i ricercatori
Errori da evitare
Eliminare l’immagine e considerare chiuso l’incidente lascia attiva una credenziale che potrebbe essere stata copiata prima della rimozione. Revocala ed emettine una nuova; poi elimina o sostituisci gli artefatti esposti.
Controllare solo l’immagine in esecuzione può far trascurare i segreti conservati nei livelli precedenti. Esamina le immagini pubbliche e i relativi livelli, comprese le versioni precedenti pubblicate dal tuo team.
Aspettare di vedere un container in esecuzione dà anche un falso senso di sicurezza. Il monitoraggio dell’esperimento ha rilevato raramente l’avvio delle immagini-esca; i ricercatori hanno concluso che gli scanner estraevano le credenziali tramite analisi statica o interrogazioni del registro.
Supporre che tutte le chiavi vengano usate allo stesso modo può nascondere impatti diversi. Nel test, le chiamate AWS servivano a verificare le chiavi e a consultare risorse, mentre quelle di OpenAI e Anthropic hanno esaurito i saldi di prova. Controlla il servizio e l’attività di ciascuna credenziale, non solo il registro in cui è comparsa l’immagine.
I ricercatori hanno comunicato i risultati a Docker a maggio; secondo BleepingComputer, hanno ricevuto una conferma di ricezione, ma non ulteriori risposte. Un test su piccola scala condotto ad agosto non ha rilevato cambiamenti nelle difese della piattaforma.
Fonti: BleepingComputer, ACM SIGSAC, ACM SIGSAC, ATLABYTE, Protect.Computer — Simple Security for Everyone