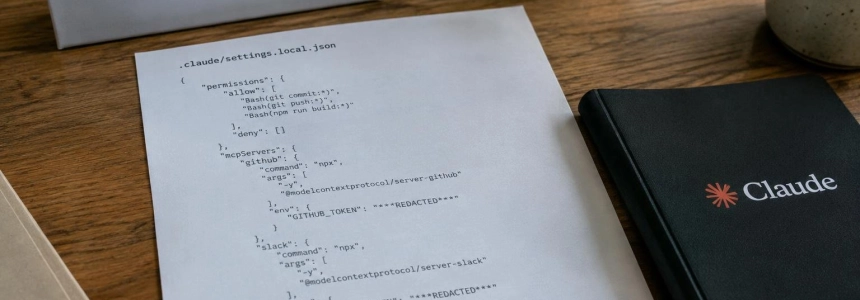
Quando approvi un comando con “Yes, and don’t ask again”, Claude Code può salvare il testo completo come regola permanente in .claude/settings.local.json. Se il comando conteneva una chiave API, una password o un token, il segreto può finire in un repository pubblico o in un’immagine Docker. Apiiro ha trovato 1.122 segreti in questi file e altri 1.160 in cronologie Git, file condivisi e trascrizioni; GitGuardian ha rilevato 31.088 segreti in repository pubblici, 5.343 dei quali validi al momento della verifica.
Il rischio riguarda chi ha usato Claude Code in progetti in cui ha approvato comandi con credenziali e i team che pubblicano repository o immagini create a partire da essi. Esamina il file del progetto e la relativa cronologia, anche se oggi non compare più nel branch principale: il fatto che sia ignorato sul tuo computer non dimostra che non sia mai stato caricato.
1. Individua le regole che possono contenere segreti
Cerca il file locale
.claude/settings.local.jsonin ogni progetto in cui hai usato Claude Code. La funzione può conservare il comando approvato come regola, quindi non cercare soltanto chiavi con formati riconoscibili: una password o un token può essere incorporato in un comando shell.Esamina le regole salvate aprendo il file o usando
/permissionsin Claude Code. Elimina qualsiasi regola che includa una credenziale. GitGuardian ha trovato segreti in comandicurl, variabili d’ambiente scritte comeVAR=value, comandi per database, comandi SSH e altri formati.Verifica l’ambito del segreto prima di considerare chiusa la questione. Controlla se il file è condiviso come
.claude/settings.json, se compare in trascrizioni o file dell’agente e se il progetto è stato copiato in un’immagine. GitGuardian ha rilevato segreti anche su Docker Hub; il file può trovarsi in un’immagine anche se Git lo ignora.
2. Ruota le credenziali prima di ripulire le copie
Revoca e sostituisci ogni credenziale comparsa nel file, in una regola o in un’altra copia pubblicata. Includi le chiavi API, le password di produzione, i token di accesso e le credenziali npm, se presenti. GitGuardian consiglia di iniziare dalla rotazione perché eliminare il file non rimuove le copie già presenti nella cronologia, nei fork o nelle immagini Docker.
Considera esposto ciò che non vedi più se era presente in una versione precedente del file. Il branch attuale non include necessariamente l’intera cronologia e rimuovere un file dal repository non cancella le immagini pubblicate in precedenza.
Verifica le nuove credenziali nei servizi corrispondenti dopo averle sostituite. Non riutilizzare la vecchia chiave solo perché uno scanner non la segnala: GitGuardian ha rilevato che i rilevatori generici possono non individuare segreti incorporati nei comandi.
3. Impedisci che il file venga pubblicato di nuovo
Aggiungi il file al
.gitignoredel repository stesso. Quando crea il file all’interno di un repository, Claude Code aggiunge un’esclusione al file Git globale dello sviluppatore, ma questa protezione locale non viene trasferita insieme al progetto. Un clone su un altro computer, una cartella che in seguito diventa un repository o un file già tracciato da Git possono non essere coperti.Se era già tracciato, smetti di tracciarlo con il comando consigliato da Apiiro:
git rm --cached .claude/settings.local.jsonQuindi aggiungi
.claude/settings.local.jsonal.gitignoredel repository. Il comando fa sì che Git smetta di tracciare il file; non rimuove i segreti dalla cronologia né sostituisce la rotazione delle credenziali.Includi
.claude/in.dockerignorese crei immagini a partire dal progetto. GitGuardian spiega che un’istruzioneCOPY . .copia l’albero di lavoro, non l’indice Git: un’esclusione in.gitignorenon basta a impedire che il file venga inserito nell’immagine.Ricontrolla le autorizzazioni ed elimina tutte le regole che contengono ancora valori segreti. Per i comandi successivi, fai riferimento alla credenziale tramite una variabile d’ambiente, invece di scriverne il valore nel comando. GitGuardian avverte che la regola conserverà il nome della variabile, non il suo valore; tuttavia, se la shell stampa il segreto, questo può comunque finire in una trascrizione.
4. Controlla cronologia, repository e immagini
Cerca nella cronologia Git, non soltanto nella copia attuale. Apiiro ha trovato segreti nella cronologia, oltre che in file condivisi e trascrizioni. Se una credenziale è comparsa in un commit, ruotala anche se il file è stato eliminato in seguito.
Controlla le immagini pubblicate create a partire dal progetto e ricreale senza il file. Eliminare il file dal repository non ritira le immagini già caricate; GitGuardian ha rilevato 613 segreti in immagini pubbliche su Docker Hub, 99 dei quali validi al momento del rilevamento.
Non affidarti a un solo scanner per stabilire che il repository sia pulito. Secondo Apiiro, gitleaks e TruffleHog non hanno rilevato tutti i segreti esposti; GitGuardian ha inoltre osservato che i rilevatori generici possono non individuare password incorporate nei comandi. Oltre a eseguire i controlli abituali, esamina il contenuto delle regole e della cronologia.
Errori che possono lasciare aperta l’esposizione
Eliminare il file senza ruotare le credenziali non invalida quelle già copiate. La cronologia, i fork e le immagini possono conservarle anche se il file scompare dal branch attuale.
Affidarsi soltanto all’esclusione globale non protegge tutti i cloni. La regola deve trovarsi nel .gitignore del progetto e, per impedire l’inclusione nelle immagini, serve anche .dockerignore.
Cercare soltanto chiavi riconoscibili lascia fuori password e token presenti come argomenti, valori di variabili o parti di un URL. La stringa del comando stesso può essere l’indizio decisivo.
Riscrivere il segreto nel comando ripropone il problema. Usa variabili d’ambiente e verifica che l’output della shell non ne esponga il valore nelle trascrizioni. Una volta ruotate le credenziali, resta da controllare che non siano già state pubblicate su Git e Docker Hub.
Fonti: InfoQ, GitGuardian Blog - Take Control of Your Secrets Security