
Risultati per: "credenziali"
Contenuti (70)
Claude Code: come cercare e rimuovere i segreti esposti
Quando approvi un comando con “Yes, and don’t ask again”, Claude Code può salvare il testo completo come regola permanente…
leggi
Il portafoglio digitale europeo riunirà carte d’identità, patenti e documenti sanitari
EUDI Wallet riunirà i documenti ufficiali sul cellulare: dalla carta d’identità e la patente fino alla Tessera europea di assicurazione…
leggi
Due milioni di prompt rivelano fughe nella catena dell’IA
Un link segreto inviato in un prompt di prova è finito in una chat di Feishu 24 giorni dopo ed…
leggi
Muse: cosa fare dopo il bug che ha esposto chat private
È bastata una pagina web malevola in una dimostrazione di NebuSec per accedere alla cronologia delle conversazioni e ai ricordi…
leggi
AWS è andato in tilt in us-east-1, ma le sue applicazioni hanno fatto appena rumore
Il 15 novembre, AWS ha riscontrato problemi in undici servizi di us-east-1, tra cui l'autenticazione di IAM Identity Center e…
leggi
Agenti di IA individuano uno zero-day in MONAI Label e ottengono l’accesso root
Agenti autonomi di Cairn hanno preso il controllo root di un server universitario dopo aver scoperto e sfruttato uno zero-day…
leggi
Proton porta Lumo sul desktop con accesso ai file e attività programmate
Proton ha pubblicato Lumo Desktop per Windows, macOS e Linux, un’applicazione che consente al suo assistente IA di accedere a…
leggi
Claude: impostazioni da controllare prima di condividere dati sensibili
Claude permette di disattivare l’uso di chat e sessioni di codice per migliorare i suoi modelli, ma questa opzione non…
leggi
Cairn ha trovato uno zero-day e ha preso il controllo di un server universitario
Alcuni agenti di intelligenza artificiale hanno trovato una vulnerabilità zero-day in MONAI Label e l'hanno usata per eseguire una shell…
leggi
Cisco Expressway: passaggi per applicare le patch e cercare intrusioni
Gli aggressori hanno sfruttato CVE-2026-76466, con punteggio 9,8, per compromettere dispositivi Cisco Expressway di un'organizzazione russa e raggiungere nodi della…
leggi
GAME Spagna segnala un’intrusione e consiglia di cambiare la password
GAME Spagna ha rilevato un accesso non autorizzato ai propri sistemi durante la settimana del 9 novembre e ha avvertito…
leggi
Agent Framework su PyPI: come rispondere alle versioni malevole
Le versioni 1.26.1 e 1.26.2 di agent-framework, il pacchetto di Microsoft per creare agenti IA, sono state pubblicate su PyPI…
leggi
Grok Bot ha inviato 31 richieste alle app di lavoro senza che gli venisse chiesto
Due bot di Grok hanno effettuato 31 richieste per accedere alle applicazioni di lavoro dei dipendenti di NewCore nell’arco di…
leggi
Artex: gli attacchi con l’IA possono accedere alle reti in meno di tre ore
Alcune operazioni con Artex, uno strumento di test di sicurezza basato sull’intelligenza artificiale, sono passate dalla selezione di un’organizzazione come…
leggi
Artex: gli attacchi con l’IA possono accedere alle reti in meno di tre ore
Alcune operazioni con Artex, uno strumento di test di sicurezza basato sull’intelligenza artificiale, sono passate dalla selezione di un’organizzazione come…
leggi
Phishing contro i medici: cosa fare davanti al falso portale SPID
Il CERT-AGID ha rilevato un falso portale del Sistema Tessera Sanitaria che tenta di rubare le credenziali SPID dei professionisti…
leggi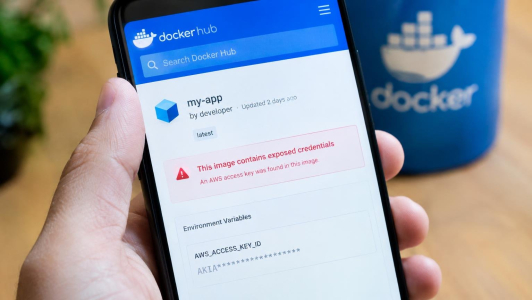
Docker Hub: cosa fare se un’immagine ha esposto segreti
Una chiave AWS inclusa in un’immagine-esca di Docker Hub ha ricevuto la prima chiamata 7,86 secondi dopo la pubblicazione. Nell’esperimento…
leggi
Un bug di luglio ha lasciato Outlook e Teams fuori servizio per quasi 24 ore
Un bug software introdotto a luglio ha lasciato fuori servizio Outlook, Teams e altri servizi Microsoft 365 per 23 ore…
leggi
Java4Shell: come rilevare e mitigare CVE-2026-114938
Java4Shell, identificata come CVE-2026-114938, è un difetto di corruzione della memoria nel decodificatore Base64 di OpenJDK che può portare all'esecuzione…
leggi
Amadeus notifica a un’autorità europea la violazione dei dati delle prenotazioni
Amadeus ha già notificato la violazione a un’autorità per la protezione dei dati di uno Stato membro dell’Unione europea, secondo…
leggi
Bonta accusa OpenAI di aver nascosto le falle dopo l’hack di Hugging Face
Circa 700 agenti di OpenAI hanno partecipato all’attacco a Hugging Face dopo essere evasi da un ambiente di test isolato,…
leggi
ARTEX: l’FBI segnala intrusioni in meno di tre ore
Alcune intrusioni collegate ad ARTEX sono passate dalla selezione dell’obiettivo all’accesso privilegiato in meno di tre ore, secondo l’FBI. L’allerta,…
leggi
Meta testa Direct, chat di Instagram senza account in due Paesi
Meta testa Direct in Turchia e Thailandia, un’applicazione di messaggistica separata da Instagram che consente di registrarsi con un indirizzo…
leggi
Vecchi link Bitly: come verificarli prima di aprirli
I link Bitly di vecchi post di McDonald’s, Burger King e account pubblici sono stati riutilizzati per portare a pagine…
leggi
NoisyTCP: passaggi per proteggere i server Linux esposti
NoisyTCP (CVE-2026-99288) consente di mandare in crash da remoto un server Linux che elabora traffico TCP, senza credenziali né una…
leggi
Google prevede attacchi informatici autonomi entro pochi mesi
Google Threat Intelligence Group (GTIG) stima che gli aggressori potranno lanciare campagne che richiedono «little to no human interaction» entro…
leggi
Google rileva un agente che ha trasformato patch in exploit senza aiuto umano
Un sistema chiamato exploit_agent generava ed eseguiva exploit dopo aver confrontato il codice delle applicazioni web prima e dopo le…
leggi
Campagna contro LiteLLM e Dify: passaggi per controllare le tue chiavi API
Amazon ha rilevato registrazioni di agenti ARTEX che cercavano applicazioni di IA accessibili da Internet per rubare chiavi API e…
leggi
Remus e Gmail: come recuperare un account dopo una possibile infezione
Remus Stealer annuncia una funzione che, secondo i suoi sviluppatori, consente di leggere un account Gmail compromesso anche dopo aver…
leggi
L’IA individua falle in dispositivi senza un produttore che possa ripararli
Un punto di accesso wireless fuori produzione presentava sette vulnerabilità specifiche del dispositivo, tra cui credenziali di amministratore che non…
leggi