Una web falsa del INPS, el instituto de la seguridad social italiana, ya tiene instrucciones para instalar una aplicación Android fuera de las tiendas oficiales, pero el archivo que descargaba durante la primera inspección no podía infectar un dispositivo: contenía apenas 40 bytes de texto. El CERT-AGID, el equipo de respuesta a incidentes de la Agencia para la Italia Digital, advirtió de que el sitio imita el portal del organismo y que su enlace se difunde por SMS.
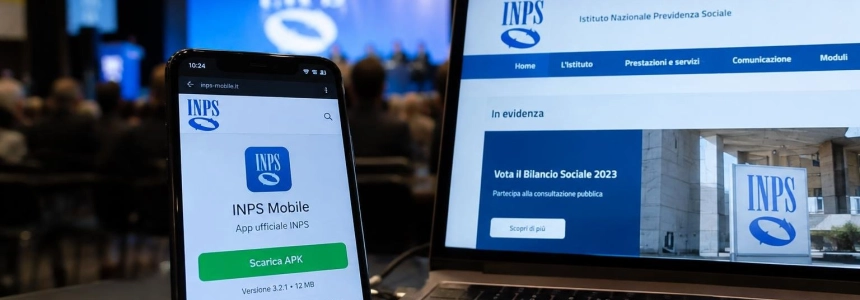
La página ofrece una supuesta versión de “INPS Mobile” y explica cómo habilitar la instalación desde fuentes desconocidas, si el teléfono lo solicita. El CERT-AGID considera plausible que el archivo de prueba sea reemplazado por una aplicación maliciosa. Una actualización posterior de su análisis encontró un mecanismo que permite a quien controla la web escoger desde Telegram qué archivo distribuir.
Una descarga que parece real, pero no instala nada
El CERT-AGID analizó el sitio en colaboración con el INPS. El dominio se había registrado apenas dos días antes de la detección y combina las siglas del organismo italiano con la palabra inglesa “Italy”. Punto Informatico y NewsUp.it identifican como registrador a Hosting Concepts B.V., empresa neerlandesa con sede en Róterdam, y señalan que el dominio caduca el 9 de noviembre de 2027.
La web copia el nombre y parte del diseño del portal del INPS. En el centro aparece un botón para descargar el APK; las instrucciones indican que el archivo se llama INPS_Mobile_v4.12.0.apk y que se abre desde la carpeta de descargas. La página muestra además cómo permitir la instalación desde fuentes desconocidas, un paso necesario para instalar aplicaciones fuera de los canales habituales.
Durante la comprobación del CERT-AGID, sin embargo, la descarga estaba simulada. El código de la página generaba el archivo en el navegador y mostraba una barra de progreso cuya velocidad y porcentaje se calculaban al azar. Al terminar, el archivo con extensión APK contenía solo 40 bytes de texto: no se podía instalar en Android.
También hay señales visibles de que la web no está terminada. El contenido y las instrucciones aparecen en inglés, aunque la página parece dirigida a usuarios italianos. En la parte superior figura “ENG” junto a una flecha que sugiere un selector de idioma, pero el control no funciona. Punto Informatico añade que ninguno de los enlaces de la página principal estaba operativo.
Telegram permite cambiar el archivo de descarga
La evaluación cambió con la actualización que el CERT-AGID publicó a las 21:30. En las horas posteriores a la primera revisión, probablemente tras una actualización del sitio, el equipo encontró un bot escrito en Python que permite al operador elegir mediante Telegram el archivo que recibirá el visitante. Para publicarlo, basta con enviar el archivo al bot y confirmar la operación.
El sistema permite reemplazar el APK sin cambiar el enlace que ya se había enviado por SMS. Así, el archivo de 40 bytes observado inicialmente no tiene por qué ser el que se ofrezca más adelante: quien gestione el sitio puede cambiarlo desde Telegram y conservar la dirección difundida a las posibles víctimas.
La web también aplica controles a las visitas. Da prioridad a las conexiones que llegan desde Italia e intenta bloquear visitas automatizadas y herramientas de rastreo de páginas o directorios cuando usan un agente de usuario predeterminado. Si acepta una solicitud, intenta avisar al operador por Telegram antes de iniciar la transferencia.
Ese aviso puede incluir el archivo solicitado, la hora, la dirección IP, una ubicación aproximada y el navegador del visitante. El CERT-AGID observó que tanto los comentarios del código como los mensajes del bot están escritos en ruso. No identificó quién dirige la campaña y señaló que su procedencia sigue siendo desconocida.
El SMS suplanta al organismo; el objetivo es instalar una app
El enlace llega mediante SMS, una técnica conocida como smishing. Punto Informatico y NewsUp.it describen mensajes que aparentan proceder del INPS. La página falsa intenta que el destinatario descargue e instale una aplicación que se presenta como la app oficial para Android, pese a que las instrucciones conducen a una instalación manual.
El CERT-AGID no confirmó que el archivo de 40 bytes observado en esta campaña contenga malware; de hecho, no se puede instalar. Su preocupación es que la infraestructura ya está preparada para servir un archivo distinto. El equipo relaciona el caso con campañas anteriores que usaron el nombre del INPS para distribuir APK maliciosos.
Punto Informatico explica que estas campañas suelen buscar la instalación de aplicaciones falsas que pueden actuar como infostealers, robando datos del dispositivo, o como troyanos bancarios capaces de acceder a cuentas corrientes. Esa descripción corresponde al tipo de amenaza asociado a estas campañas, no a un análisis del archivo de 40 bytes de este sitio.
El antecedente de SpyNote no es el APK de esta web
El CERT-AGID documentó en otra ocasión una campaña contra dispositivos Android en Italia que ocultaba el malware SpyNote bajo la apariencia de INPS Mobile. En ese caso, la página de phishing había sido comunicada por D3lab y ofrecía una guía para descargar la aplicación falsa. El organismo describió un APK que, una vez instalado, pedía una actualización y permisos, antes de mostrar la página legítima del INPS.
Ese APK servía de cobertura para instalar otro archivo, oculto en la carpeta “assets”. El CERT-AGID identificó el malware como SpyNote y enumeró capacidades como registrar pulsaciones de teclado, interceptar SMS, localizar el dispositivo, robar contraseñas y datos de tarjetas, capturar pantallas y grabar llamadas. También podía comunicarse con un servidor de mando y control e instalar cargas adicionales.
El antecedente ayuda a entender por qué el equipo trata con cautela una página que todavía simula la descarga. Pero el CERT-AGID no identificó SpyNote en el archivo actual: el APK examinado en esta ocasión era un texto de 40 bytes y la posible carga maliciosa aún no se había distribuido mediante él.
Solicitud de retirada y procedencia desconocida
El CERT-AGID ya compartió indicadores de compromiso con las entidades acreditadas en su flujo de IoC y pidió la retirada del dominio. Punto Informatico y NewsUp.it indicaron que la web seguía accesible cuando publicaron sus artículos, el 11 de noviembre de 2026.
Para evitar la instalación de una app falsa, el CERT-AGID recomienda obtener INPS Mobile desde los canales oficiales del organismo. El equipo también pide precaución con los mensajes recibidos y atención al nombre del dominio que aparece en la barra de direcciones.
La provenienza di chi gestisce la campagna resta sconosciuta.
— CERT-AGID
El enlace distribuido por SMS puede seguir apuntando a la misma página aunque el archivo ofrecido cambie: esa es la función que el CERT-AGID atribuye al bot de Telegram.
Fuentes: CERT-AGID, Punto Informatico, NewsUp.it, CERT-AGID