Un falso sito dell’INPS contiene già le istruzioni per installare un’applicazione Android al di fuori degli store ufficiali, ma il file scaricato durante la prima ispezione non poteva infettare un dispositivo: conteneva appena 40 byte di testo. Il CERT-AGID, il team di risposta agli incidenti dell’Agenzia per l’Italia Digitale, ha avvertito che il sito imita il portale dell’ente e che il suo link viene diffuso via SMS.
La pagina propone una presunta versione di “INPS Mobile” e spiega come abilitare l’installazione da fonti sconosciute, se il telefono lo richiede. Il CERT-AGID ritiene plausibile che il file di prova venga sostituito con un’applicazione dannosa. Un aggiornamento successivo della sua analisi ha individuato un meccanismo che consente a chi controlla il sito di scegliere tramite Telegram quale file distribuire.
Un download che sembra reale, ma non installa nulla
Il CERT-AGID ha analizzato il sito in collaborazione con l’INPS. Il dominio era stato registrato appena due giorni prima del rilevamento e combina le sigle dell’ente italiano con la parola inglese “Italy”. Punto Informatico e NewsUp.it identificano il registrar in Hosting Concepts B.V., società olandese con sede a Rotterdam, e segnalano che il dominio scade il 9 novembre 2027.
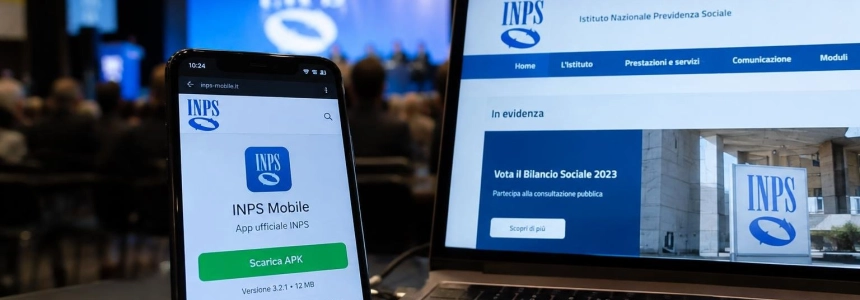
Il sito copia il nome e parte del design del portale dell’INPS. Al centro compare un pulsante per scaricare l’APK; le istruzioni indicano che il file si chiama INPS_Mobile_v4.12.0.apk e che va aperto dalla cartella dei download. La pagina mostra inoltre come consentire l’installazione da fonti sconosciute, un passaggio necessario per installare applicazioni al di fuori dei canali abituali.
Durante la verifica del CERT-AGID, tuttavia, il download era simulato. Il codice della pagina generava il file nel browser e mostrava una barra di avanzamento la cui velocità e percentuale venivano calcolate casualmente. Al termine, il file con estensione APK conteneva solo 40 byte di testo: non era installabile su Android.
Ci sono anche segnali evidenti che il sito non è finito. I contenuti e le istruzioni sono in inglese, anche se la pagina sembra rivolta agli utenti italiani. In alto compare “ENG” accanto a una freccia che suggerisce un selettore della lingua, ma il controllo non funziona. Punto Informatico aggiunge che nessuno dei link della pagina principale era operativo.
Telegram consente di sostituire il file da scaricare
La valutazione è cambiata con l’aggiornamento pubblicato dal CERT-AGID alle 21:30. Nelle ore successive alla prima verifica, probabilmente dopo un aggiornamento del sito, il team ha individuato un bot scritto in Python che consente all’operatore di scegliere tramite Telegram il file che riceverà il visitatore. Per pubblicarlo, basta inviare il file al bot e confermare l’operazione.
Il sistema consente di sostituire l’APK senza cambiare il link già inviato via SMS. Pertanto, il file da 40 byte inizialmente osservato non è necessariamente quello che verrà proposto in seguito: chi gestisce il sito può sostituirlo da Telegram e mantenere l’indirizzo diffuso alle potenziali vittime.
Il sito applica anche dei controlli alle visite. Dà la priorità alle connessioni provenienti dall’Italia e cerca di bloccare le visite automatizzate e gli strumenti di scansione di pagine o directory quando utilizzano uno user agent predefinito. Se accetta una richiesta, cerca di avvisare l’operatore tramite Telegram prima di avviare il trasferimento.
L’avviso può includere il file richiesto, l’ora, l’indirizzo IP, una posizione approssimativa e il browser del visitatore. Il CERT-AGID ha osservato che sia i commenti nel codice sia i messaggi del bot sono scritti in russo. Non ha identificato chi dirige la campagna e ha segnalato che la sua provenienza resta sconosciuta.
L’SMS si spaccia per l’ente; l’obiettivo è installare un’app
Il link arriva tramite SMS, una tecnica nota come smishing. Punto Informatico e NewsUp.it descrivono messaggi che sembrano provenire dall’INPS. Il falso sito cerca di convincere il destinatario a scaricare e installare un’applicazione presentata come l’app ufficiale per Android, nonostante le istruzioni portino a un’installazione manuale.
Il CERT-AGID non ha confermato che il file da 40 byte osservato in questa campagna contenga malware; di fatto, non è installabile. La preoccupazione è che l’infrastruttura sia già pronta per distribuire un file diverso. Il team collega il caso a campagne precedenti che hanno usato il nome dell’INPS per distribuire APK dannosi.
Punto Informatico spiega che queste campagne puntano spesso all’installazione di applicazioni false che possono agire da infostealer, rubando i dati del dispositivo, o da trojan bancari in grado di accedere ai conti correnti. Questa descrizione riguarda il tipo di minaccia associato a queste campagne, non un’analisi del file da 40 byte di questo sito.
Il precedente di SpyNote non è l’APK di questo sito
In un’altra occasione, il CERT-AGID ha documentato una campagna contro dispositivi Android in Italia che nascondeva il malware SpyNote sotto le sembianze di INPS Mobile. In quel caso, la pagina di phishing era stata segnalata da D3lab e offriva una guida per scaricare l’applicazione falsa. L’ente ha descritto un APK che, una volta installato, chiedeva un aggiornamento e delle autorizzazioni, prima di mostrare la pagina legittima dell’INPS.
Quell’APK fungeva da copertura per installare un altro file, nascosto nella cartella “assets”. Il CERT-AGID ha identificato il malware come SpyNote e ne ha elencato funzionalità quali registrare la digitazione sulla tastiera, intercettare SMS, localizzare il dispositivo, rubare password e dati delle carte, acquisire schermate e registrare chiamate. Poteva anche comunicare con un server di comando e controllo e installare payload aggiuntivi.
Il precedente aiuta a capire perché il team consideri con cautela un sito che simula ancora il download. Ma il CERT-AGID non ha identificato SpyNote nel file attuale: l’APK esaminato in questa occasione era un testo di 40 byte e il possibile payload dannoso non era ancora stato distribuito tramite esso.
Richiesta di rimozione e provenienza sconosciuta
Il CERT-AGID ha già condiviso gli indicatori di compromissione con gli enti accreditati nel proprio flusso IoC e ha chiesto la rimozione del dominio. Punto Informatico e NewsUp.it hanno riferito che il sito era ancora accessibile al momento della pubblicazione dei loro articoli, l’11 novembre 2026.
Per evitare di installare un’app falsa, il CERT-AGID raccomanda di scaricare INPS Mobile dai canali ufficiali dell’ente. Il team invita inoltre a prestare attenzione ai messaggi ricevuti e al nome del dominio visualizzato nella barra degli indirizzi.
La provenienza di chi gestisce la campagna resta sconosciuta.
— CERT-AGID
Il link diffuso via SMS può continuare a puntare alla stessa pagina anche se il file proposto cambia: questa è la funzione che il CERT-AGID attribuisce al bot di Telegram.
Fonti: CERT-AGID, Punto Informatico, NewsUp.it, CERT-AGID