El exploit público SignDrop apunta a CLFS, el sistema de registros de Windows, y puede elevar los privilegios de un usuario local hasta SYSTEM, según su autor, el investigador de seguridad Abdelhamid Naceri, conocido como Nightmare Eclipse. Se ha probado en Windows 11 26H2 y versiones experimentales de Windows 11 y Windows Server 2025; Naceri calcula que afecta al 80 % de las instalaciones, una estimación que Cyderes califica de no sustentada. No hay una corrección publicada en las actualizaciones de noviembre, según The Hacker News.
SignDrop manipula la creación del archivo auxiliar .cnpf cuando un proceso privilegiado abre un registro preparado. En la cadena publicada, se fuerza a Microsoft Defender a realizar esa operación con permisos SYSTEM. SecurityWeek atribuye a Microsoft que Defender detecta y bloquea la explotación y que no ha observado ataques reales; The Hacker News señala que no se habían comunicado ataques con el exploit.
“Everything is done properly by Microsoft here but the logic allows abuse”
— Abdelhamid Naceri, investigador de seguridad
1. Comprueba el modo de autenticación CLFS
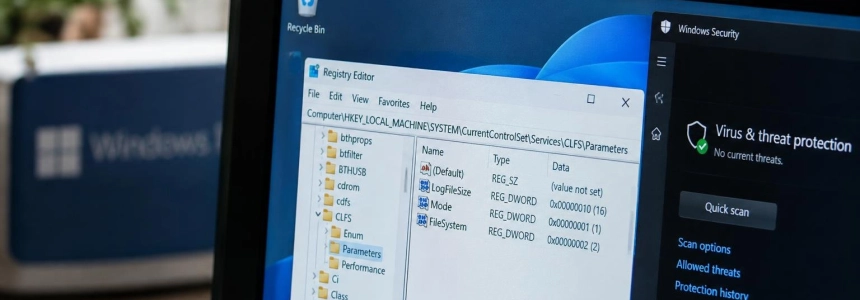
La comprobación más directa es leer el valor Mode en el Registro. The Hacker News sitúa la clave en HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication: los valores 0 y 1 están dentro del alcance que describe el investigador. Puedes consultarlo desde una consola de Windows con:
reg query "HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication" /v ModeSi el resultado muestra 0x0 o 0x1, trata el equipo como potencialmente afectado por SignDrop. Según The Hacker News, 0 corresponde al modo de aplicación y 1 al modo de aprendizaje. BleepingComputer también identifica ambos valores como vulnerables.
Un valor 2 o 3 significa que la mitigación está desactivada y queda fuera del alcance reivindicado para este exploit. Eso no convierte el equipo en una opción segura: la desactivación permite que CLFS procese registros manipulados y vuelve a exponer fallos de corrupción de memoria contra los que se diseñó la protección. No cambies el valor para intentar neutralizar SignDrop.
2. Mantén Defender activo
La cadena de prueba publicada por Naceri utiliza el proceso antimalware de Defender como proceso privilegiado que abre el registro. The Hacker News indica que Defender debe estar habilitado para que funcione esa cadena concreta. SecurityWeek recoge además una declaración de Microsoft: Defender detecta y bloquea la explotación y genera alertas por el comportamiento de elevación de privilegios.
No desactives Defender ni su protección contra manipulaciones para tratar de evitar el fallo. Según BleepingComputer, el investigador sostiene que el enfoque podría afectar a mecanismos de autoprotección de otros motores antimalware, aunque The Hacker News advierte que esa afirmación más amplia no se ha probado. Mantener la protección activa es preferible a quitar una defensa sin una solución alternativa indicada por Microsoft.
3. No ejecutes el PoC para comprobarlo
BleepingComputer recoge la recomendación de Naceri de ejecutar la prueba de concepto (PoC) para saber si un dispositivo es vulnerable. Pero no hace falta lanzar código de escalada de privilegios en un equipo de trabajo para comprobar el modo: lee primero el valor del Registro y evita ejecutar el exploit publicado como método de diagnóstico rutinario.
The Hacker News informa de que una prueba independiente encontró que el exploit funciona, aunque no de forma suficientemente fiable para uso operativo. También advierte de efectos visibles: la ejecución cambia las solicitudes de UAC para abrir una consola estándar y otra SYSTEM, e impide otras acciones. No es una prueba inocua ni una comprobación que convenga improvisar en un equipo en producción.
4. Vigila las actualizaciones de Microsoft
The Hacker News señala que las actualizaciones de seguridad de noviembre no incluyeron un CVE, un aviso ni un parche para SignDrop. SecurityWeek, en cambio, publicó una declaración de Microsoft según la cual la empresa investigaba la vulnerabilidad y tomaría medidas para actualizar los productos afectados. Instala las correcciones oficiales cuando Microsoft las publique y consulta sus avisos de seguridad para confirmar qué actualización aborda el problema.
Hasta entonces, aplica las actualizaciones habituales de Windows y Defender, pero no supongas que una actualización general ya corrige SignDrop: comprueba que el aviso de Microsoft lo diga expresamente. La existencia de un PoC público no equivale a que haya ataques confirmados; SecurityWeek y The Hacker News informan de que no se habían observado o comunicado ataques reales con este exploit.
Errores que pueden empeorar la situación
No pongas Mode en 2 o 3 para salir del alcance descrito: desactivarías la autenticación CLFS y reabrirías la clase de riesgos que esa mitigación pretende frenar. Tampoco confundas “fuera del alcance de SignDrop” con “protegido”.
No desactives Defender, no ejecutes el PoC en sistemas de producción y no tomes el cálculo del 80 % como una medición confirmada: es una estimación de Naceri que Cyderes considera no sustentada. Para priorizar una revisión, consulta Mode; para corregir el fallo, espera una actualización oficial de Microsoft y verifica qué cubre.
Fuentes: BleepingComputer, SecurityWeek, The Hacker News, Cyderes