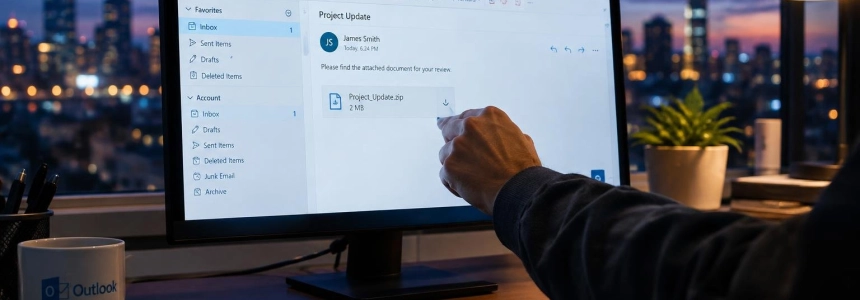
Un archivo de Outlook preparado para el ataque podía hacer que la aplicación se conectara a un servidor controlado por un atacante y revelara información de autenticación. Microsoft corrigió el fallo, identificado como CVE-2026-124194, dentro de su actualización de seguridad de noviembre, un paquete cuyo volumen supera las 1.000 vulnerabilidades según los distintos recuentos publicados.
El problema no requiere que la víctima introduzca sus credenciales, pero sí que abra el archivo y que el equipo tenga conexión de red. Microsoft clasifica el fallo como de gravedad moderada, con una puntuación CVSS de 6,5, y lo identifica como explotado activamente. La compañía no ha señalado quién está detrás de los ataques ni ha publicado detalles técnicos sobre su actividad.
Un archivo abierto puede exponer la autenticación
Según la descripción de Microsoft, un atacante sin autenticar puede enviar un archivo de mensaje especialmente preparado y convencer al destinatario para que lo abra en una versión afectada de Outlook. La aplicación se conecta entonces a una ubicación de red controlada por el atacante sin mostrar el aviso habitual de contenido externo.
Esa conexión puede revelar información de autenticación, incluido un hash NTLMv2. BleepingComputer explica que Windows puede intentar autenticarse automáticamente al conectarse a un recurso de red remoto; el atacante podría capturar el hash y tratar de descifrarlo sin conexión. Si recupera las credenciales, podría utilizarlas para intentar acceder a cuentas corporativas.
El caso exige interacción del usuario: no basta con recibir el mensaje. ReconX Watchtower especifica además que el panel de vista previa no es una vía de ataque. El riesgo descrito se produce cuando la persona abre el archivo de mensaje preparado y Outlook realiza la conexión.
“A captured hash can let an attacker sign in as the victim, read their data, and move to other systems they can reach.”
— Jack Bicer, director de investigación de vulnerabilidades en Action1
Las cifras del Patch Tuesday no coinciden
Los recuentos publicados para las correcciones de noviembre difieren. The Hacker News atribuye a Microsoft parches para 1.259 vulnerabilidades; BleepingComputer contabiliza 1.235 en el Patch Tuesday; y Tenable registra 1.093 CVE. Las publicaciones no usan exactamente el mismo alcance: BleepingComputer indica que su cifra del Patch Tuesday excluye 108 fallos corregidos antes durante el mes, mientras su listado completo sí los incluye.
| Publicación | Recuento de noviembre | Detalle del alcance |
|---|---|---|
| The Hacker News | 1.259 vulnerabilidades | Incluye 165 identificadores CVE que no fueron emitidos por Microsoft. |
| BleepingComputer | 1.235 fallos | El recuento del Patch Tuesday excluye 108 fallos corregidos antes durante el mes. |
| Tenable | 1.093 CVE | Incluye correcciones para 287 productos y componentes. |
Las diferencias no alteran el dato común: las tres publicaciones describen un ciclo de correcciones excepcionalmente amplio y coinciden en señalar CVE-2026-124194 como el fallo de Outlook explotado. Tenable desglosa sus 1.093 CVE en 63 críticas, 1.029 importantes y una moderada. En su análisis, los fallos de elevación de privilegios representan el 48,9 % y los de ejecución remota de código, el 27,1 %.
BleepingComputer cuenta 66 vulnerabilidades críticas en su recuento de 1.235, de las que 48 son de ejecución remota de código, 15 de elevación de privilegios y tres de uso después de liberar memoria en Microsoft Edge. También estima 536 fallos de elevación de privilegios, 296 de ejecución remota de código, 157 de divulgación de información, 46 de denegación de servicio y 22 de suplantación. Su desglose incluye 142 vulnerabilidades de Microsoft Edge basado en Chromium y unas 639 asociadas a Windows o a sus componentes.
El segundo mes seguido por encima de mil
Para The Hacker News, esta es la segunda actualización consecutiva con más de 1.000 fallos. BleepingComputer sitúa el paquete de octubre en 1.411 vulnerabilidades, por encima de la cifra de noviembre en sus propios recuentos. La publicación también señala que Microsoft ha atribuido a avances en inteligencia artificial parte de su capacidad reciente para encontrar y corregir vulnerabilidades.
Satnam Narang, investigador sénior de Tenable, cifra en más de 5.100 los CVE corregidos por Microsoft en lo que va de año. Krebs on Security también indica que la compañía ha publicado más de 5.100 parches en 2026 y recoge que Microsoft relaciona el mayor volumen de correcciones recientes con avances en IA. Son acumulados anuales, no el número de fallos del paquete de noviembre.
The Hacker News detalla que más de 500 de los fallos de su recuento afectan a la elevación de privilegios y que también hay vulnerabilidades de ejecución remota de código y divulgación de información. En sus cifras por producto aparecen 726 fallos en Windows, 174 en Office y 59 en SQL Server, entre otros grupos; la propia publicación incluye dos cifras distintas para Developer Tools, por lo que no ofrece un desglose completo coherente con el total de 1.259.
Otros fallos destacados en Windows y Azure
Entre los problemas que The Hacker News destaca figuran vulnerabilidades de ejecución remota de código en Windows Search (CVE-2026-116928), LDAP (CVE-2026-119958), Windows Schannel (CVE-2026-119952), Windows Virtual Filtering Platform (CVE-2026-95962) y Windows Xbox Live Networking Service (CVE-2026-112967). También señala un fallo de elevación de privilegios en Azure OpenAI, CVE-2026-119990.
Tenable añade otros casos de gravedad crítica. CVE-2026-118146, con una puntuación CVSSv3 de 8,8, afecta a Active Directory Domain Services y podría permitir a un atacante autenticado ejecutar código a través de la red. CVE-2026-118207 afecta a Exchange Server, también tiene una puntuación de 8,8 y permitiría ejecutar código mediante una entrada malformada, según el análisis de Tenable.
En Windows Schannel, Tenable asigna a CVE-2026-119952 una puntuación de 8,1 y la clasifica como crítica: un atacante sin autenticar podría ejecutar código a través de la red aprovechando una discrepancia observable de temporización. En SharePoint, CVE-2026-120002 tiene una puntuación de 9,9 y permite elevar privilegios a un atacante autenticado, aunque Tenable considera menos probable su explotación.
CISA fija un plazo para las agencias federales
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) incorporó CVE-2026-124194 a su catálogo de vulnerabilidades explotadas conocidas, KEV. Esa inclusión obliga a las agencias federales estadounidenses a instalar la corrección antes del 24 de noviembre de 2026.
Microsoft atribuyó el descubrimiento a un investigador llamado Nono y a Benoît Sevens, de Anthropic, que utilizó Claude. Tenable también señala que el aviso de Microsoft acredita el hallazgo a un investigador que empleó Claude, pero no especifica una versión del modelo. Microsoft no ha aclarado si la investigación se produjo antes o después de que comenzara la explotación, ni ha vinculado los ataques a un actor concreto.
El aviso de ReconX Watchtower enumera Microsoft 365 Apps para empresas, Office LTSC 2021 y Office LTSC 2024 entre los productos afectados. Para LTSC 2024, la compilación corregida es la 16.0.17932.21140; para LTSC 2021, la 16.0.14334.21048. En Microsoft 365 Apps para empresas, la compilación depende del canal de actualización. ReconX indica que Microsoft no publicó una medida provisional: instalar la actualización es la corrección disponible.
Jake Knott, responsable de inteligencia de amenazas en watchTowr, describió la presión que genera el volumen de fallos y recomendó priorizar los sistemas expuestos a Internet y las vulnerabilidades ya explotadas antes de revisar el resto. La advertencia concreta para Outlook es más inmediata: el fallo ya figura en el catálogo KEV y la corrección está disponible.
Fuentes: The Hacker News, krebsonsecurity.com, BleepingComputer, Tenable®, ReconX Watchtower