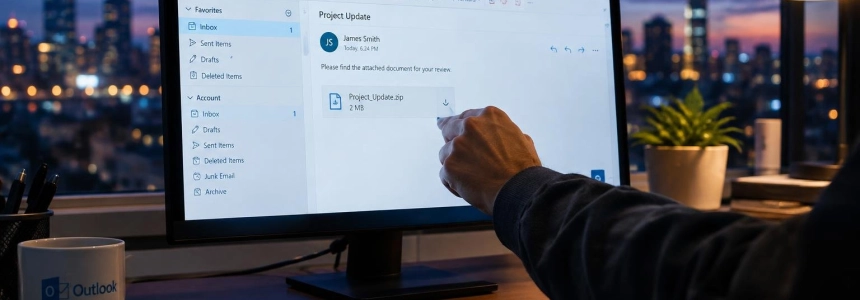
Un file di Outlook appositamente predisposto per l’attacco poteva indurre l’applicazione a connettersi a un server controllato da un aggressore e a rivelare informazioni di autenticazione. Microsoft ha corretto la vulnerabilità, identificata come CVE-2026-124194, nell’aggiornamento di sicurezza di novembre, un pacchetto che, secondo i diversi conteggi pubblicati, supera le 1.000 vulnerabilità.
Il problema non richiede che la vittima inserisca le proprie credenziali, ma è necessario che apra il file e che il computer sia connesso alla rete. Microsoft classifica la vulnerabilità come moderatamente grave, con un punteggio CVSS di 6,5, e la indica come attivamente sfruttata. L’azienda non ha specificato chi sia responsabile degli attacchi né ha pubblicato dettagli tecnici sulla loro attività.
Un file aperto può esporre le credenziali di autenticazione
Secondo la descrizione di Microsoft, un aggressore non autenticato può inviare un file di messaggio appositamente predisposto e convincere il destinatario ad aprirlo in una versione vulnerabile di Outlook. L’applicazione si connette quindi a una posizione di rete controllata dall’aggressore senza mostrare il consueto avviso relativo ai contenuti esterni.
Questa connessione può rivelare informazioni di autenticazione, incluso un hash NTLMv2. BleepingComputer spiega che Windows può tentare di autenticarsi automaticamente quando si connette a una risorsa di rete remota; l’aggressore potrebbe acquisire l’hash e tentare di decifrarlo offline. Se recupera le credenziali, potrebbe usarle per tentare di accedere ad account aziendali.
Il caso richiede l’interazione dell’utente: non basta ricevere il messaggio. ReconX Watchtower specifica inoltre che il riquadro di anteprima non costituisce una via d’attacco. Il rischio descritto si presenta quando la persona apre il file di messaggio appositamente predisposto e Outlook effettua la connessione.
“A captured hash can let an attacker sign in as the victim, read their data, and move to other systems they can reach.”
— Jack Bicer, direttore della ricerca sulle vulnerabilità presso Action1
I numeri del Patch Tuesday non coincidono
I conteggi pubblicati per le correzioni di novembre sono diversi. The Hacker News attribuisce a Microsoft patch per 1.259 vulnerabilità; BleepingComputer ne conta 1.235 nel Patch Tuesday; Tenable registra 1.093 CVE. Le pubblicazioni non adottano esattamente lo stesso ambito: BleepingComputer indica che il proprio conteggio del Patch Tuesday esclude 108 vulnerabilità corrette in precedenza nel mese, mentre il suo elenco completo le include.
| Pubblicazione | Conteggio di novembre | Dettagli sull’ambito |
|---|---|---|
| The Hacker News | 1.259 vulnerabilità | Include 165 identificativi CVE non emessi da Microsoft. |
| BleepingComputer | 1.235 vulnerabilità | Il conteggio del Patch Tuesday esclude 108 vulnerabilità corrette in precedenza nel mese. |
| Tenable | 1.093 CVE | Include correzioni per 287 prodotti e componenti. |
Le differenze non cambiano il dato comune: tutte e tre le pubblicazioni descrivono un ciclo di correzioni eccezionalmente ampio e concordano nell’indicare CVE-2026-124194 come la vulnerabilità di Outlook sfruttata. Tenable suddivide i suoi 1.093 CVE in 63 critici, 1.029 importanti e uno moderato. Secondo la sua analisi, le vulnerabilità di elevazione dei privilegi rappresentano il 48,9% e quelle di esecuzione di codice da remoto il 27,1%.
BleepingComputer conta 66 vulnerabilità critiche nel proprio totale di 1.235: 48 di esecuzione di codice da remoto, 15 di elevazione dei privilegi e tre di uso dopo la liberazione della memoria in Microsoft Edge. Stima inoltre 536 vulnerabilità di elevazione dei privilegi, 296 di esecuzione di codice da remoto, 157 di divulgazione di informazioni, 46 di denial of service e 22 di spoofing. La sua suddivisione include 142 vulnerabilità di Microsoft Edge basato su Chromium e circa 639 associate a Windows o ai suoi componenti.
Secondo mese consecutivo sopra quota mille
Secondo The Hacker News, si tratta del secondo aggiornamento consecutivo con oltre 1.000 vulnerabilità. BleepingComputer indica che il pacchetto di ottobre conteneva 1.411 vulnerabilità, più di quelle di novembre secondo i propri conteggi. La pubblicazione osserva anche che Microsoft ha attribuito ai progressi nell’intelligenza artificiale parte della sua recente capacità di individuare e correggere vulnerabilità.
Satnam Narang, ricercatore senior di Tenable, stima che Microsoft abbia corretto oltre 5.100 CVE dall’inizio dell’anno. Anche Krebs on Security riferisce che l’azienda ha pubblicato oltre 5.100 patch nel 2026 e riporta che Microsoft collega il maggior volume di correzioni recenti ai progressi nell’IA. Si tratta di totali annuali, non del numero di vulnerabilità incluse nel pacchetto di novembre.
The Hacker News specifica che oltre 500 delle vulnerabilità del proprio conteggio riguardano l’elevazione dei privilegi e che sono presenti anche vulnerabilità di esecuzione di codice da remoto e divulgazione di informazioni. Nei dati per prodotto compaiono 726 vulnerabilità in Windows, 174 in Office e 59 in SQL Server, tra gli altri gruppi; la stessa pubblicazione riporta due cifre diverse per Developer Tools e quindi non fornisce una suddivisione completa coerente con il totale di 1.259.
Altre vulnerabilità rilevanti in Windows e Azure
Tra i problemi messi in evidenza da The Hacker News figurano vulnerabilità di esecuzione di codice da remoto in Windows Search (CVE-2026-116928), LDAP (CVE-2026-119958), Windows Schannel (CVE-2026-119952), Windows Virtual Filtering Platform (CVE-2026-95962) e Windows Xbox Live Networking Service (CVE-2026-112967). Segnala anche una vulnerabilità di elevazione dei privilegi in Azure OpenAI, CVE-2026-119990.
Tenable aggiunge altri casi di gravità critica. CVE-2026-118146, con un punteggio CVSSv3 di 8,8, interessa Active Directory Domain Services e potrebbe consentire a un aggressore autenticato di eseguire codice attraverso la rete. CVE-2026-118207 interessa Exchange Server, ha anch’essa un punteggio di 8,8 e consentirebbe di eseguire codice tramite un input malformato, secondo l’analisi di Tenable.
Per Windows Schannel, Tenable assegna a CVE-2026-119952 un punteggio di 8,1 e la classifica come critica: un aggressore non autenticato potrebbe eseguire codice attraverso la rete sfruttando una discrepanza temporale osservabile. In SharePoint, CVE-2026-120002 ha un punteggio di 9,9 e consente a un aggressore autenticato di elevare i propri privilegi, anche se Tenable ritiene meno probabile un suo sfruttamento.
CISA fissa una scadenza per le agenzie federali
La Cybersecurity and Infrastructure Security Agency degli Stati Uniti (CISA) ha aggiunto CVE-2026-124194 al proprio catalogo delle vulnerabilità note sfruttate, KEV. L’inclusione obbliga le agenzie federali statunitensi a installare la correzione entro il 24 novembre 2026.
Microsoft ha attribuito la scoperta a un ricercatore chiamato Nono e a Benoît Sevens di Anthropic, che ha utilizzato Claude. Anche Tenable osserva che l’avviso di Microsoft attribuisce la scoperta a un ricercatore che ha utilizzato Claude, ma non specifica la versione del modello. Microsoft non ha chiarito se la ricerca sia avvenuta prima o dopo l’inizio dello sfruttamento, né ha collegato gli attacchi a un attore specifico.
L’avviso di ReconX Watchtower elenca Microsoft 365 Apps per le aziende, Office LTSC 2021 e Office LTSC 2024 tra i prodotti interessati. Per LTSC 2024, la build corretta è la 16.0.17932.21140; per LTSC 2021, la 16.0.14334.21048. In Microsoft 365 Apps per le aziende, la build dipende dal canale di aggiornamento. ReconX indica che Microsoft non ha pubblicato misure temporanee: l’aggiornamento è la correzione disponibile.
Jake Knott, responsabile della threat intelligence presso watchTowr, ha descritto la pressione generata dal volume di vulnerabilità e ha raccomandato di dare priorità ai sistemi esposti a Internet e alle vulnerabilità già sfruttate, prima di esaminare le altre. L’avvertimento specifico per Outlook è più urgente: la vulnerabilità è già inclusa nel catalogo KEV e la correzione è disponibile.
Fonti: The Hacker News, krebsonsecurity.com, BleepingComputer, Tenable®, ReconX Watchtower