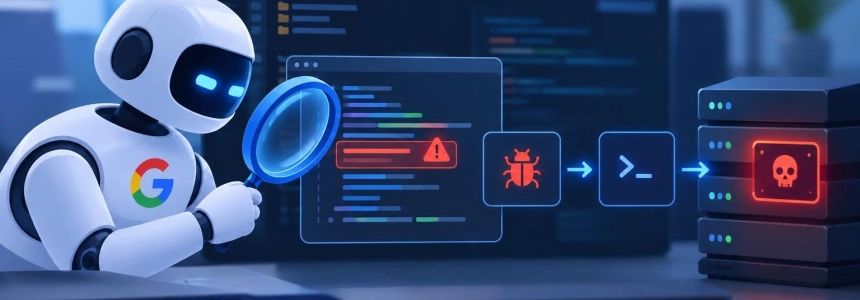
Google Threat Intelligence Group (GTIG) encontró un marco llamado exploit_agent capaz de descubrir y explotar fallos automáticamente, sin intervención humana. El sistema, hallado en un servidor de pruebas expuesto, comparaba código web parcheado y sin parchear, buscaba vulnerabilidades, preparaba exploits y los ejecutaba; el servidor también contenía datos robados y herramientas para reconocimiento y despliegue de webshells.
La relevancia no está solo en que un modelo ayude a encontrar un error. En el caso observado por Google, los agentes enlazaban varias fases de la intrusión: del análisis del código a la ejecución del exploit. GTIG describe este cambio como operaciones que avanzan a velocidad de máquina y señala que grupos estatales y delincuentes ya adoptan marcos ofensivos multiagente para acelerar campañas.
El hallazgo convive con otro ejemplo concreto de esta nueva economía. Wiz Research describió PHP2Shell, un conjunto de fallos de seguridad de memoria en el núcleo de PHP, cuyo aprovechamiento exigía encadenar errores y adaptar el exploit a distintas versiones, configuraciones y diseños de memoria. Los modelos de frontera redujeron ese trabajo: según Wiz, hicieron viable una tarea que antes podía requerir meses de un equipo especializado.
De una vulnerabilidad antigua a un exploit adaptable
PHP2Shell agrupó cuatro casos explotables bajo dos identificadores, CVE-2026-109618 y CVE-2026-109619. Wiz afirmó que todas las versiones de PHP publicadas en la última década sufrían al menos uno de los problemas, con afectación que se remontaba a PHP 5.4. El 21 de octubre de 2026, PHP publicó una actualización para corregir múltiples fallos de seguridad de memoria en su motor.
Los defectos podían dejar referencias a memoria liberada después de errores fatales, como quedarse sin memoria. En peticiones posteriores, un proceso podía reutilizar ese estado residual. Wiz demostró que las vulnerabilidades permitían revelar datos de memoria del proceso —incluidas contraseñas, tokens y claves de API— o ejecutar código de forma remota sin autenticación.
El fallo estaba en PHP, no en un CMS concreto: Wiz mostró explotación en WordPress, Drupal y Joomla, pero indicó que no hacía falta una vulnerabilidad en esas aplicaciones. Incluso una aplicación PHP sencilla podía quedar expuesta si ejecutaba una versión afectada. Esa diferencia amplía el alcance desde una instalación individual a proveedores de alojamiento y organizaciones que no controlan todo el software de sus servidores.
Wiz utilizó Wiz Atlas, Gemini 4 Argon y GPT-5.6 Sol durante la investigación; atribuyó a Gemini 4 Argon una contribución destacada en el descubrimiento, el desarrollo del exploit, la detección de ataques y la validación del parche. Según la compañía, la IA ayudó a probar y ajustar cadenas de explotación para distintas aplicaciones en horas. La ventaja para la defensa es la misma capacidad aplicada al análisis y la corrección; el riesgo es que abarata la adaptación del ataque a objetivos diferentes.
For over a decade, these critical vulnerabilities remained unaddressed because vulnerability discovery and exploitation were incredibly complex. We're pleased to see Gemini 4 Argon help defenders bridge that gap, finding vulnerabilities and helping patch them.
— Raluca Ada Popa, Head of Gemini Security, Google DeepMind
La ventana entre parche y ataque se estrecha
La divulgación coordinada no impidió que aparecieran señales de explotación antes del anuncio público. Amazon Threat Intelligence encontró en la telemetría de su red de honeypots MadPot un intento contra PHP2Shell fechado el 17 de octubre, cuatro días antes de la divulgación de las dos CVE. El intento procedía de una dirección asociada a una red comercial de anonimización; Amazon dijo que no estaba claro cómo obtuvo el actor información sobre el fallo mientras seguía bajo embargo.
El día de la publicación, Amazon identificó varios exploits de prueba de concepto. Algunos intentos llegaron a sus sensores antes de que se levantara el embargo, y aparecieron más después de publicarse el parche. La compañía aclaró que seguía sin saber si los intentos observados antes de la divulgación habrían funcionado contra sistemas reales. Aun así, el caso demuestra que la fecha de un boletín no siempre marca el inicio de la actividad maliciosa.
La segunda aceleración se produce tras publicar los detalles. AWS observó que aparecieron pruebas de concepto en cuestión de horas y que se usaron casi inmediatamente contra sus sensores. Su análisis es que la IA facilita convertir un parche o un aviso técnico en un exploit, debilitando la antigua dependencia de que un grupo experto publique primero una herramienta utilizable.
Esto cambia la planificación de respuesta para servicios expuestos a Internet. AWS aconseja medir en horas los plazos para parchear o mitigar vulnerabilidades críticas y comenzar las investigaciones desde la primera actividad conocida, no desde el día del anuncio. En PHP2Shell, recomienda revisar la actividad desde el 17 de octubre como mínimo.
Una carrera que también afecta a la infraestructura abierta
El alcance de PHP2Shell hace visible el problema de las dependencias compartidas: un defecto del motor puede llegar a sitios cuyo código de aplicación no contiene el error. Wiz cifra en el 70% la proporción de sitios web que utilizan PHP, y menciona entre sus usuarios a WordPress, Drupal y MediaWiki.
La escala también complica la corrección. El autor de la pieza de SD Times sobre PHP señaló que un conjunto principal de cambios relacionado con los defectos modificó 423 archivos, con 11.556 líneas añadidas y 1.017 eliminadas. Sostuvo que el trabajo de corrección y pruebas se prolongó más de dos meses y que los atacantes empezaron a explotar las debilidades antes de la publicación de los arreglos. Esa pieza es una opinión sobre la necesidad de pruebas profesionales independientes, no un informe técnico de investigación.
Ed Kit, autor de esa propuesta, reconoce que el equipo de PHP incorporó comprobaciones automatizadas, integración continua y builds con sanitizadores, además de colaborar con especialistas externos. Su objeción es que no encontró una evaluación pública e independiente de control de calidad sobre los riesgos de la versión. Propone que equipos de pruebas profesionales examinen cambios importantes en software abierto fundamental y publiquen qué se probó y qué riesgos quedan.
Es una tensión real, aunque las pruebas independientes no sustituyen el parche ni eliminan la presión temporal. En cambios de gran tamaño, la verificación debe abarcar compatibilidad, integraciones y regresiones, además de confirmar que el defecto desapareció. Kit plantea financiar esa capacidad con aportaciones de empresas que se benefician del software abierto y también de las compañías de IA; su propuesta menciona invertir entre 1 dólar en pruebas independientes por cada 2–3 dólares destinados al desarrollo.
Qué cambia para las defensas corporativas
Para los equipos de seguridad, una firma asociada a una CVE puede llegar tarde si los primeros intentos preceden a la divulgación. AWS recomienda detectar señales de comportamiento y no depender exclusivamente de indicadores específicos del fallo. En PHP2Shell, sugiere buscar peticiones POST con la cadena PHP_SESSION_UPLOAD_PROGRESS, revisar registros web y comprobar ejecuciones de procesos o modificaciones de archivos inesperadas.
La recomendación de emergencia de AWS es actualizar PHP: afirma que el parche es la única corrección completa para ambos identificadores y que no hay ajustes de configuración que resuelvan por completo los problemas. Si no se puede instalar inmediatamente, propone considerar el bloqueo de cargas multipartes, después de evaluar su efecto sobre la aplicación. Wiz, por su parte, advierte de señales como errores de memoria, respuestas HTTP 500 repetidas o cambios anómalos en procesos PHP, que pueden orientar una investigación mientras se aplica la actualización.
Para las empresas que operan servicios sobre software compartido, el efecto práctico es que el ciclo de mantenimiento ya no puede tratar el aviso público como punto de partida seguro. Hay que identificar dónde corre PHP, priorizar los sistemas expuestos, comprobar si hubo actividad antes del anuncio y preparar una mitigación que no rompa funciones esenciales. AWS recuerda que las direcciones IP observadas incluyen infraestructura de anonimización compartida y no son exclusivas de estos ataques: recomienda investigar coincidencias, no bloquearlas automáticamente.
Google espera que los actores reduzcan su dependencia de operadores humanos a medida que mejoren los modelos y los marcos. También advierte de que la automatización puede introducir ruido y perjudicar el sigilo: actores preocupados por la persistencia podrían usarla selectivamente, mientras que grupos menos sensibles a ser detectados pueden priorizar alcance y velocidad. El desafío inmediato es cerrar la brecha entre detección y respuesta, especialmente cuando la explotación puede comenzar antes de que una vulnerabilidad tenga nombre público.
Fuentes: SD Times, SecurityWeek, PHP.net, Wiz Research, Amazon Web Services