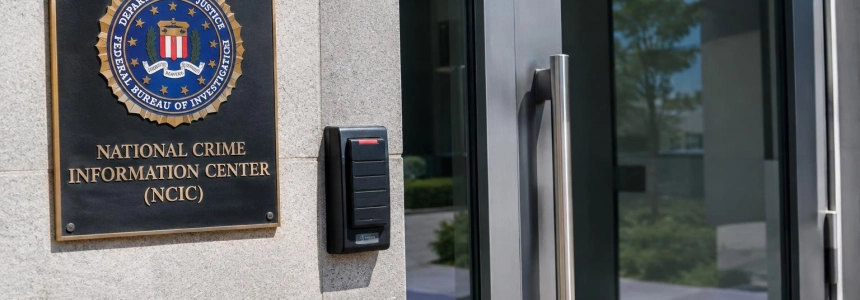
L’FBI indaga su una possibile intrusione nel National Crime Information Center (NCIC), la banca dati nazionale che consente alle forze dell’ordine degli Stati Uniti di consultare informazioni su persone ricercate, mandati di arresto, veicoli rubati e altri registri. La violazione, rilevata negli ultimi giorni, sarebbe la seconda intrusione nota nei sistemi dell’FBI in due mesi; non si sa ancora quando sia avvenuta né se qualcuno abbia ottenuto dei dati.
L’NCIC è gestito dall’FBI e serve a condividere informazioni di polizia tra enti dei diversi livelli di governo. Gli agenti lo utilizzano nei controlli stradali, nelle indagini e nelle verifiche dei precedenti; i suoi registri comprendono, tra gli altri dati, persone scomparse, armi e veicoli rubati, ordini di protezione e mandati di arresto pendenti.
Cosa si sa della possibile intrusione
L’indagine è stata riferita alla CNN da due persone informate sul caso, secondo il giornalista Evan Perez. In seguito, NBC News ha confermato che l’FBI stava indagando su un possibile accesso al sistema, citando a sua volta due persone a conoscenza dell’inchiesta. Secondo entrambe le testate, fino a venerdì sera l’FBI non aveva commentato pubblicamente l’incidente.
L’intrusione sarebbe stata scoperta negli ultimi giorni, ma non è chiaro quando sia iniziata né come gli aggressori sarebbero riusciti a entrare. Non si sa neppure chi ci sarebbe dietro l’accesso, se siano state estratte informazioni o se il sistema abbia avuto problemi di disponibilità. L’FBI non ha identificato pubblicamente i possibili responsabili e BleepingComputer ha riferito di non aver ricevuto risposta alle proprie domande.
L’incognita non riguarda soltanto la possibile esposizione di dati sensibili. Un ex funzionario dell’FBI che ha diretto indagini su gruppi di criminali informatici ha dichiarato alla CNN che desta preoccupazione anche l’affidabilità dei registri consultati dagli agenti.
“La mia preoccupazione non è semplicemente se gli hacker abbiano avuto accesso a informazioni sensibili, anche se questo è un problema, ma se siano riusciti a compromettere l’accuratezza delle informazioni su cui fanno affidamento gli agenti”.
— Ex funzionario dell’FBI citato dalla CNN
La precisione è importante perché l’NCIC viene utilizzato per verificare le identità, localizzare i fuggitivi e consultare i mandati pendenti, secondo l’ex funzionario. La CNN ha descritto il sistema come uno degli strumenti più importanti del Paese per la condivisione di informazioni di polizia. Non è stato confermato che i registri siano stati alterati o che l’intrusione abbia influito sulle consultazioni delle autorità.
Una seconda intrusione in due mesi
Il nuovo caso arriva circa due mesi dopo che il gruppo di estorsione ShinyHunters aveva dichiarato di aver violato sistemi associati all’FBI. A settembre, il gruppo ha affermato di aver sottratto dati personali dei dipendenti dell’agenzia attraverso il suo portale di assunzioni, FBIJobs.gov. BleepingComputer ha collegato quell’attacco a una vulnerabilità senza patch in Oracle PeopleSoft.
Secondo la BBC, citata da TNW, ShinyHunters ha affermato di aver ottenuto informazioni di circa 38.000 dipendenti dell’FBI. L’FBI ha avviato un’indagine. La CNN ha riferito che un ricercatore e autore canadese specializzato in cybersicurezza è stato arrestato e deve rispondere di accuse legate a quell’incidente; anche BleepingComputer ha descritto l’arrestato come un dirigente canadese della cybersicurezza presumibilmente collegato all’attacco.
Dopo quella violazione, alcuni dipendenti dell’FBI hanno dichiarato di non aver ricevuto informazioni sufficienti per sapere se i loro dati fossero tra quelli sottratti e di essere delusi dalle risorse di sicurezza offerte alle potenziali vittime, secondo un precedente articolo della CNN. Quell’episodio fornisce un contesto alla nuova indagine, ma non ci sono indicazioni che i due attacchi siano collegati. Inoltre, l’intrusione nell’NCIC non è stata attribuita a ShinyHunters.
La copertura della CNN ha ricordato anche un altro incidente, avvenuto nel 2023, in un sistema informatico dell’ufficio dell’FBI di New York. Quel computer veniva utilizzato nelle indagini sullo sfruttamento sessuale minorile e comprendeva un sistema per archiviare immagini relative all’indagine su Jeffrey Epstein, secondo la CNN.
L’intervento di Kash Patel
Secondo la CNN, i responsabili dell’FBI erano già a conoscenza dell’incidente giovedì, quando il direttore dell’agenzia, Kash Patel, è apparso su Fox News per parlare di cybersicurezza. Patel ha promosso Operation Winter Shield, un’iniziativa che invitava le aziende ad aggiornare i propri sistemi. La CNN ha osservato che l’operazione si era conclusa mesi prima, anche se Patel ne ha parlato come se fosse ancora in corso.
Patel ha sostenuto che l’amministrazione stava effettuando aggiornamenti per proteggere i sistemi importanti e ha affermato che i governi precedenti avrebbero potuto farli, ma non lo avevano fatto. La CNN e TNW hanno riportato la sua valutazione secondo cui l’FBI stava prevenendo i problemi e recuperando terreno. Secondo quanto riferito dalla CNN, l’intervista si è quindi svolta dopo che i funzionari dell’agenzia erano stati informati della possibile intrusione.
Secondo la CNN, anche il presidente Donald Trump ha commentato l’incidente in un’intervista telefonica con Fox News sabato. Lo ha definito un fatto negativo, ma subito dopo lo ha collegato alle sue precedenti critiche all’FBI per l’indagine sulle interferenze russe nelle elezioni del 2016. Trump ha suggerito che l’accesso potesse rivelare informazioni su quella vicenda e su altri episodi politici, senza fornire prove, secondo la CNN.
Trump non ha fornito dettagli concreti sull’intrusione. La CNN ha riferito che ha colto l’occasione per menzionare anche la sua telefonata del 2019 al presidente ucraino Volodymyr Zelenskyy e le sue affermazioni su presunte frodi elettorali. Quelle dichiarazioni riguardavano le rimostranze politiche di Trump; non spiegano chi abbia avuto accesso all’NCIC né quali informazioni avrebbe potuto consultare.
Il USDA alle prese con un altro incidente
L’indagine dell’FBI è emersa nella stessa settimana di un attacco informatico contro il Dipartimento dell’Agricoltura degli Stati Uniti (USDA). NBC News ha riferito che giovedì i dipendenti sono stati avvisati che uno dei sistemi dell’ente era stato attaccato. Funzionari dell’USDA hanno dichiarato a NBC che il sistema colpito viene utilizzato per pagare gli agricoltori e che, fino a venerdì, non c’erano indicazioni che fossero stati coinvolti altri sistemi.
L’incidente ha avuto conseguenze operative: secondo Nextgov/FCW e Government Executive, citati da TNW, l’USDA ha disattivato numerose applicazioni per diversi giorni. Le interruzioni hanno interessato vari strumenti finanziari utilizzati dall’agenzia per pagare gli agricoltori. Secondo la BBC, citata da TNW, il dipartimento non aveva rilasciato dichiarazioni pubbliche.
Funzionari dell’USDA hanno avvertito che gli aggressori potrebbero trovare un varco per accedere a informazioni più sensibili. Questa possibilità non equivale alla conferma che ci siano riusciti. Nessuna delle agenzie ha indicato chi sarebbe responsabile né quali dati sarebbero stati ottenuti.
Incidenti e interruzioni in altri sistemi
Le notizie sulle due violazioni sono arrivate dopo diversi giorni di interruzioni nei servizi pubblici e privati. L’amministrazione Trump sostiene che questi problemi non siano collegati tra loro e che non siano stati causati da attacchi informatici.
La rete informatica classificata della NSA è rimasta fuori servizio per diversi giorni dopo un’interruzione avvenuta martedì. Il problema si è verificato durante le attività di manutenzione e non c’erano segnali di un attacco informatico, hanno riferito fonti a NBC News. Venerdì la rete era di nuovo funzionante. Le informazioni disponibili non stabiliscono un collegamento tra quell’interruzione e l’indagine dell’FBI.
Il senatore Mark Warner, democratico della Virginia e principale esponente del suo partito nella Commissione Intelligence del Senato, ha dichiarato mercoledì che le prove indicavano che le interruzioni tecnologiche non erano dovute ad attacchi informatici. Allo stesso tempo, ha avvertito che l’intelligenza artificiale potrebbe aver influito sulle vulnerabilità dei sistemi, secondo NBC News. Nel frattempo, la Casa Bianca ha confermato che Sean Cairncross avrebbe lasciato il suo incarico di direttore nazionale per la cybersicurezza; TNW ha riferito che al suo posto sarebbe subentrata Kirsten Davies, direttrice dell’informazione del Pentagono.
Per ora, la domanda centrale resta senza risposta: l’FBI non ha precisato se siano stati consultati registri di polizia, se questi possano essere stati alterati o se le consultazioni dell’NCIC siano state interrotte. L’agenzia non ha neppure comunicato chi ci sarebbe dietro l’intrusione. L’indagine è in corso.
باFonti: BleepingComputer, TNW | Security, NBC News, KTVZ