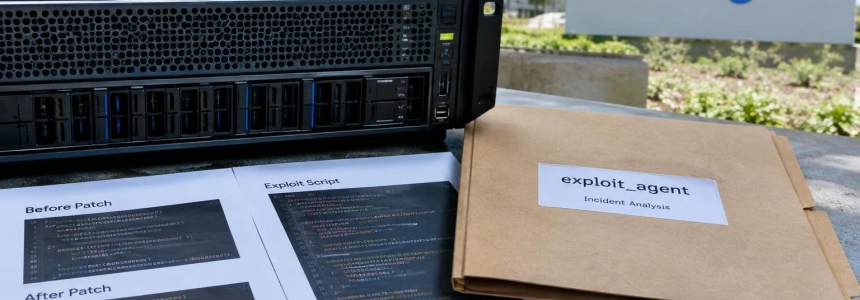
Un sistema chiamato exploit_agent generava ed eseguiva exploit dopo aver confrontato il codice delle applicazioni web prima e dopo le relative patch, senza intervento umano. Google Threat Intelligence Group (GTIG) afferma che è la prima volta che rileva aggressori che usano framework basati su modelli linguistici per automatizzare completamente la ricerca e lo sfruttamento delle vulnerabilità.
GTIG ha trovato il framework su un server di test esposto a Internet. Era collegato a diversi modelli linguistici, sia avanzati sia ospitati localmente, e configurato per analizzare in modo continuo software web diffuso. Il processo cercava differenze tra il codice precedente e quello successivo a un aggiornamento di sicurezza, esaminava potenziali vulnerabilità, scriveva un exploit e lo eseguiva automaticamente.
La scoperta fa parte del monitoraggio trimestrale delle minacce legate all’IA di Google, realizzato insieme a Mandiant e pubblicato il 16 novembre 2026. Nel trimestre precedente, GTIG aveva documentato esperimenti e automazione parziale, ma non aveva osservato questi flussi autonomi impiegati contro obiettivi reali. La situazione è cambiata nell’ultimo trimestre.
“In the past quarter, GTIG identified threat actors using LLM frameworks to fully automate vulnerability discovery and exploitation without a human in the loop for the first time.”
— Google Threat Intelligence Group (GTIG)
Un server esposto con i dati delle vittime
Il server non conteneva soltanto il framework di exploit: conservava anche dati sottratti a organizzazioni attaccate e diversi script da usare dopo l’intrusione. Questi consentivano di effettuare ricognizioni all’interno delle reti, provare password con attacchi brute-force, installare webshell ed eliminare quelle lasciate da altri aggressori.
La telemetria delle vittime conservata sul server suggerisce che l’operatore fosse particolarmente interessato a siti francesi di media, intrattenimento e istruzione. La configurazione includeva commenti in russo relativi alle chiavi API dei modelli. Uno indicava che andavano inserite nel file di configurazione e non nella chat.
The Register ha descritto l’operatore come presumibilmente russofono; il monitoraggio di GTIG documenta l’uso di strumenti e commenti in russo. Il server esposto, dal canto suo, mostrava un’operazione volta a trasformare l’analisi degli aggiornamenti in una catena automatizzata di sfruttamento e attività successive.
Perché le patch aiutano a individuare le vulnerabilità
Il metodo si basa su vulnerabilità n-day, già corrette con una patch. Una volta pubblicato l’aggiornamento, confrontare le versioni del software può rivelare quale parte del codice è cambiata e quale debolezza si intendeva correggere. GTIG ritiene che questo materiale circoscritto possa risultare più efficiente per gli aggressori rispetto alla ricerca di una vulnerabilità zero-day, la cui analisi richiede di esaminare un insieme più ampio di possibilità.
Gli agenti possono esaminare versioni del codice, comprese quelle preliminari o di test, insieme alle note di rilascio, alle ricerche sulla sicurezza e alle proof of concept. Automatizzare questo lavoro riduce il tempo che intercorre tra la divulgazione di una vulnerabilità e la comparsa di un exploit funzionante, restringendo il margine a disposizione delle organizzazioni per applicare la patch.
Il rapporto di Google riporta anche un effetto meno diretto: la diffusione di proof of concept non funzionanti. Secondo GTIG, la riduzione delle barriere d’ingresso ha favorito la pubblicazione di exploit presentati come funzionanti, ma che in realtà non lo sono. I team di difesa devono verificare quali siano validi e quali falsi indizi, continuando al contempo a monitorare eventuali sfruttamenti reali.
PaperCut mostra la velocità dello sfruttamento
Un caso citato da Google riguarda due vulnerabilità dei server di gestione della stampa PaperCut, sfruttate come zero-day alla fine di agosto 2026. La prima, CVE-2026-81578, consentiva di aggirare l’autenticazione; la seconda, CVE-2026-82078, era legata al caricamento dinamico non sicuro delle classi. Sfruttate in combinazione, potevano consentire l’esecuzione di codice da remoto senza autenticazione.
| Vulnerabilità | Problema descritto da Google | Contesto |
|---|---|---|
| CVE-2026-81578 | Elusione dell’autenticazione | Combinata con CVE-2026-82078 nei server PaperCut |
| CVE-2026-82078 | Caricamento dinamico non sicuro delle classi | La catena consentiva l’esecuzione di codice da remoto senza autenticazione |
Secondo GTIG, ricercatori di sicurezza e l’azienda Huntress sono riusciti a generare exploit funzionanti con modelli linguistici in meno di un giorno dalla divulgazione. GreyNoise ha descritto una campagna quattro giorni dopo la divulgazione: l’aggressore avrebbe usato modelli per preparare e testare gli exploit, compilare un elenco di obiettivi e lanciare un’operazione contro centinaia di organizzazioni.
In quella campagna, secondo GreyNoise, l’accesso iniziale si è trasformato in privilegi di amministratore di dominio nel giro di pochi minuti. L’esempio illustra la velocità che queste tecniche possono raggiungere; non dimostra che tutti gli attacchi automatizzati abbiano la stessa portata o lo stesso esito.
Dai prompt ai framework multiagente
Il caso di exploit_agent si inserisce in una transizione più ampia: gli aggressori passano dal chiedere aiuto a un modello tramite istruzioni manuali all’impiego di framework multiagente per le intrusioni. GTIG e Mandiant hanno osservato diversi attori usare strumenti open source per automatizzare fasi specifiche di attacchi in corso.
Tra i framework citati figurano ARTEX, CAIRN, CyberStrikeAI e PentAGI. Google ha rilevato anche esperimenti con HexStrike AI. Questi strumenti possono cercare vulnerabilità di bassa complessità, generare payload per uno scopo specifico e adattare le proprie tattiche in base alle risposte ricevute durante l’esecuzione.
GTIG ha osservato CAIRN in un’attività di intrusione contro obiettivi che includevano il settore aerospaziale statunitense. Il framework coordina agenti specializzati attraverso un ciclo di osservazione, orientamento, decisione e azione, con una lavagna condivisa. In un altro caso, tra la fine di agosto e l’inizio di ottobre 2026, un attore ha usato una piattaforma personalizzata basata su PentAGI per svolgere ricognizioni sistematiche e cercare vulnerabilità in organizzazioni asiatiche.
Google ha inoltre registrato test di CyberStrikeAI e HexStrike AI, oltre a indizi che un gruppo sospettato di avere legami con la Cina stesse sviluppando un proprio framework automatizzato per possibili operazioni di cyberspionaggio. Tra gli strumenti correlati, il rapporto cita ZeroHollow, un servizio di inferenza usato per lo sviluppo di exploit e il routing dei modelli, e Agent Zero, un framework open source per agenti con esecuzione autonoma del codice e generazione dinamica di strumenti.
Più velocità, ma anche tracce rilevabili
I framework possono concatenare le fasi e accelerare le operazioni, ma secondo GTIG per ora barattano la furtività con la velocità. L’esecuzione autonoma senza restrizioni genera tracce forensi, può usare identificatori riconoscibili e lascia segni distintivi nel codice. Questi indizi possono aiutare a rilevare e contenere un’intrusione, anche se Google avverte che gli strumenti sono comunque in grado di raggiungere i propri obiettivi.
GTIG prevede che gli attori continueranno ad adottare questi sistemi grazie ai bassi costi d’ingresso, alla facilità con cui si possono integrare nuovi exploit e alla capacità di scalare. Con l’evoluzione dei framework e dei modelli, Google si aspetta una minore necessità di intervento umano e operazioni più furtive e sofisticate.
BleepingComputer riporta una stima più precisa dei ricercatori: nei tre mesi successivi potrebbero comparire attacchi poco sofisticati, con poca o nessuna interazione umana e basati principalmente su più agenti di IA. Secondo questa previsione, attacchi sofisticati e completamente autonomi potrebbero emergere nei sei mesi successivi.
L’abuso dell’IA va oltre gli exploit
Il monitoraggio di GTIG descrive altri impieghi operativi dei modelli in attività criminali e di spionaggio. Uno è il LLMjacking: gli attori rubano credenziali dei modelli e risorse di calcolo cloud da ambienti aziendali compromessi per usarle o rivendere l’accesso tramite servizi proxy clandestini, noti come LLM Mixers.
Un rapporto di Google citato da The Hacker News menziona servizi come APIMart e JetNight. Unite.AI aggiunge che nel corso del 2026 Mandiant ha risposto a diversi incidenti di LLMjacking: alcuni addebiti fraudolenti in un solo giorno hanno superato i 100.000 dollari e il caso più grave di abuso cumulativo è arrivato a un milione di dollari prima di essere risolto. Nei mercati clandestini in russo e cinese, GTIG ha rilevato prezzi pubblicizzati tra 0,10 e 25 dollari per milione di token, a seconda del modello, del servizio e delle credenziali offerte.
Google descrive anche l’uso dei modelli nelle operazioni di influenza, dalla creazione di contenuti e profili localizzati alla distribuzione automatizzata su più piattaforme. Parallelamente, il rapporto riporta casi di spionaggio e abuso di strumenti di sviluppo.
Per contrastare queste minacce, Google Security Operations ha implementato regole comportamentali e basate sui volumi per rilevare ARTEX. Mandiant ha pubblicato una guida al rafforzamento della sicurezza e un framework di difesa architetturale pensati per contrastare i vantaggi in termini di velocità e portata degli strumenti offensivi basati su modelli linguistici. La prossima sfida indicata da GTIG è capire se le tracce che oggi rivelano l’esecuzione autonoma resisteranno a framework e modelli più sofisticati.
Fonti: theregister, Google Cloud Blog, BleepingComputer, The Hacker News, SiliconANGLE, Unite.AI