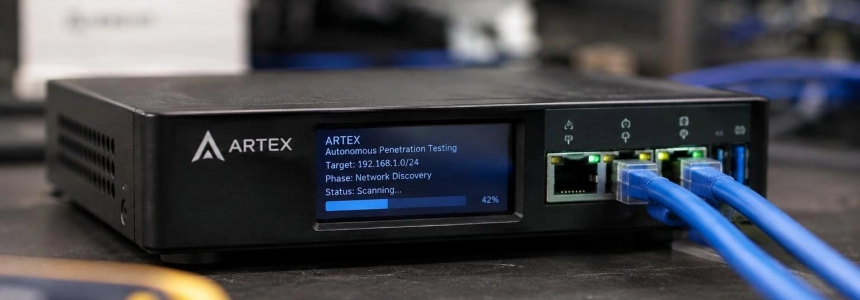
Alcune intrusioni collegate ad ARTEX sono passate dalla selezione dell’obiettivo all’accesso privilegiato in meno di tre ore, secondo l’FBI. L’allerta, pubblicata il 13 novembre, collega il framework di attacco a campagne contro almeno dieci settori, tra cui finanza, difesa, sanità e servizi legali.
L’FBI avverte che lo strumento consente di eseguire operazioni complesse contro molti obiettivi contemporaneamente, anche con poca esperienza. ARTEX non integra un modello proprietario: può collegarsi ai modelli di Anthropic e OpenAI, oltre che ad altri di origine cinese. Sui server degli aggressori, i modelli Flash di DeepSeek erano i più utilizzati, secondo l’FBI, che li descrive come economici e privi di barriere visibili quando le richieste vengono presentate come test di penetrazione.
Il framework compare anche in due incidenti di vasta portata: il furto dei dati personali dei clienti di istituti finanziari sudcoreani e la compromissione della supply chain di ConnectWise, che ha coinvolto oltre 2.250 clienti a valle. Tuttavia, le cifre relative alle persone colpite in Corea del Sud non coincidono tra le pubblicazioni: TNW attribuisce all’FBI una stima di circa 67.000 persone, mentre TechCrunch riferisce di almeno 68.000.
Un framework aperto che continua a circolare
Una persona che usava il nome «Autumn-27» ha pubblicato ARTEX su GitHub a luglio. Nelle prime dieci settimane ha raccolto tra 1.500 e 2.000 stelle, secondo TNW. Lo sviluppatore lo aveva presentato come uno strumento per test autorizzati; dopo la comparsa di segnalazioni sul suo uso improprio, ha rimosso il repository l’8 ottobre.
La rimozione non ha eliminato le copie. L’FBI segnala che continuano a circolare fork, mirror e file archiviati, oltre a una versione a pagamento chiamata ARTEX PRO. All’inizio di novembre, i ricercatori hanno contato oltre 1.600 console ARTEX esposte su Internet; l’FBI ritiene probabile che il numero effettivo di installazioni sia molto più alto.
Microsoft descrive ARTEX come un sistema composto da più agenti basati su modelli linguistici, scritto in Go e dotato di un’interfaccia Next.js. Con un intervento umano limitato, gli agenti possono portare avanti un test di penetrazione dalla ricognizione all’esfiltrazione dei dati e registrare risorse e vulnerabilità in un grafo condiviso. Per impostazione predefinita, l’interfaccia e i risultati sono in inglese, ma il sistema può essere configurato anche in coreano, mandarino, spagnolo o giapponese.
ConnectWise: accesso alle applicazioni e al cloud
Microsoft colloca l’uso di ARTEX da parte di Storm-0940, un attore allineato alla Cina attivo dal 2021, almeno a settembre 2026. L’azienda attribuisce a questo gruppo la compromissione di ConnectWise e descrive attacchi automatizzati contro centinaia di organizzazioni in diversi settori. Secondo la sua valutazione, lo strumento ha accelerato la ricognizione, gli attacchi di password spraying e l’abuso di applicazioni OAuth presso i clienti a valle della piattaforma.
La sequenza è iniziata con una campagna contro gli account Microsoft 365 ed Exchange Online. Tra il 10 e il 14 ottobre, l’infrastruttura di Storm-0940 ha lanciato attacchi di password spraying contro 327 account appartenenti a otto organizzazioni. Microsoft ha registrato oltre 151.000 tentativi non riusciti: l’11 ottobre il ritmo ha raggiunto i 2.900 al minuto e oltre 111.000 tentativi falliti si sono concentrati in un solo giorno. Durante la campagna non ha rilevato autenticazioni riuscite, emissioni di token, chiamate a Graph né modifiche alle directory.
Il 15 ottobre hanno iniziato a circolare notizie pubbliche sulla compromissione dell’applicazione di backup cloud di ConnectWise. Un’allerta di ConnectWise pubblicata il giorno successivo includeva indicatori che corrispondevano all’infrastruttura osservata in precedenza da Microsoft. Dopo aver preso il controllo delle identità di diverse applicazioni cloud di ConnectWise, gli agenti hanno tentato di accedere a oltre 2.250 ambienti dei clienti, sfruttando i permessi già concessi a quelle applicazioni.
In diversi ambienti, Microsoft ha osservato attività successive all’autenticazione tramite Microsoft Graph: ricognizione, modifiche alle credenziali delle applicazioni e cambiamenti dei privilegi che potevano ampliare o mantenere l’accesso. L’azienda precisa che rilevare un’applicazione compromessa o un’autenticazione riuscita non dimostra, di per sé, che i dati siano stati consultati o sottratti. Chiarisce inoltre che l’attività descritta non è stata causata da una vulnerabilità o dalla compromissione dei sistemi, prodotti o servizi aziendali di Microsoft.
| Attività descritta da Microsoft | Periodo o portata | Risultato osservato |
|---|---|---|
| Campagna di password spraying | 10-14 ottobre; 327 account in otto organizzazioni | Oltre 151.000 accessi non riusciti; nessun accesso riuscito osservato |
| Compromissione di ConnectWise e attività successive | Dal 15 ottobre; oltre 2.250 clienti a valle | In alcuni ambienti, accesso privilegiato e operazioni in Microsoft Graph |
| Intrusioni automatizzate collegate ad ARTEX | Centinaia di organizzazioni in diversi settori | In diversi casi, accesso privilegiato in meno di tre ore |
Amazon rileva il furto di chiavi e test con deepfake
Amazon ha osservato un altro aspetto delle campagne. Tra il 3 ottobre e il 5 novembre, i suoi sensori esca MadPot hanno ricevuto richieste da agenti ARTEX dirette a servizi che simulavano interfacce di inferenza per modelli linguistici. Le richieste includevano i registri delle operazioni degli agenti stessi. Amazon ha valutato con moderata sicurezza che ARTEX fosse stato utilizzato in queste campagne, sulla base dei riferimenti allo strumento e di altre tracce tecniche.
L’operazione più rilevante mirava a ottenere chiavi API e altre credenziali per accedere ai modelli IA. Gli agenti riutilizzavano le chiavi rubate per pagare l’inferenza che alimentava nuove ricerche di credenziali, trasformando il furto in un’operazione che finanziava la propria espansione. Tra gli obiettivi figuravano gateway come LiteLLM e strumenti per creare applicazioni come Dify e Ollama.
I registri descrivevano anche ricerche nei repository GitHub e nei file degli eventi, nei pacchetti npm e PyPI, nei livelli delle immagini dei container, nei notebook, nei siti di hosting di modelli e nei canali Telegram. Gli agenti convalidavano le credenziali, ne verificavano i permessi e cercavano di accedere a modelli premium, archivi di segreti e servizi IA cloud. Amazon afferma che i suoi sensori hanno permesso di osservare queste attività senza esporre i carichi di lavoro dei clienti.
Una seconda campagna ha preso di mira i controlli d’identità di due piattaforme di criptovalute. Gli agenti hanno testato video deepfake in tempo reale per superare i controlli selfie e le foto di documenti d’identità falsificati. Nel test migliore registrato, al termine della sequenza di movimenti il volto si trovava a sette pixel dalla posizione richiesta; ciononostante, il server del fornitore ha respinto il deepfake in tutti i tentativi registrati.
Parallelamente, una sessione ha creato una pipeline video deepfake su una GPU consumer utilizzando un modello aperto di animazione facciale. Suddividendo il modello ed evitando copie di memoria superflue sulla GPU, ha raggiunto 11,5 fotogrammi al secondo. Gli agenti hanno inoltre descritto come generavano metadati della fotocamera e conservavano le tabelle di compressione JPEG, affinché a livello di file le immagini modificate sembrassero fotografie originali.
“Gli agenti hanno avuto successo dove mancavano pratiche di sicurezza di base, come credenziali predefinite o codificate, chiavi esposte nel codice e in risorse pubbliche, interfacce e endpoint di inferenza senza autenticazione e software non aggiornato”.
— CJ Moses, responsabile della sicurezza informatica di Amazon
Barracuda ha ruotato le credenziali dei clienti
Barracuda ha comunicato un’altra violazione collegata ad ARTEX. Lo strumento ha individuato una credenziale esposta di un servizio esterno che l’azienda non aveva revocato al termine della collaborazione con quel fornitore. Quell’accesso ha aperto la strada agli archivi di credenziali che Barracuda utilizza per raccogliere dati dai sistemi dei propri clienti.
I registri di Barracuda non consentivano di escludere che gli aggressori avessero avuto accesso a quelle credenziali. L’azienda ha quindi deciso di modificare tutte le credenziali dei clienti. Il suo responsabile della sicurezza, Arve Kjoelen, ha avvertito che chi aspetta di rilevare attività malevole prima di intervenire potrebbe arrivare quando l’aggressore ha già finito. Barracuda ha dichiarato a TechCrunch di aver avvisato direttamente una minoranza dei propri clienti XDR, chiedendo loro di revocare e ricreare le credenziali di integrazione, senza precisarne il numero.
Separatamente, CrowdStrike ha collegato ARTEX a una campagna contro istituti finanziari sudcoreani, attiva dalla fine di settembre all’inizio di ottobre. L’azienda ha trovato cronologie di sessioni di Claude Code, file di configurazione di ARTEX e memorie di Claude in directory aperte. Sulla base di questi dati, ha descritto un’architettura a due server e l’uso di DeepSeek v4.1-flash come modello principale, insieme a GLM-5.3 e Grok 4.6 in sessioni aggiuntive. CrowdStrike non ha attribuito la campagna a un attore noto e ha ritenuto probabile, con moderata sicurezza, che fosse di lingua cinese e motivata da ragioni economiche.
Le valutazioni sull’origine non sono identiche: Microsoft collega il caso ConnectWise a Storm-0940, mentre Amazon attribuisce con moderata sicurezza le proprie campagne a diversi gruppi di origine cinese. Secondo TNW, nel suo più recente rapporto sulle minacce, pubblicato lunedì, anche Google ha incluso ARTEX tra diversi framework di attacco basati sull’IA.
Cosa consiglia l’FBI e cosa suggerisce Microsoft di controllare
L’FBI ha chiesto alle organizzazioni di censire tutti i propri sistemi accessibili da Internet, inclusi i portali per i partner e le applicazioni per i dipendenti, e di mantenere le interfacce amministrative fuori dalla rete pubblica. Microsoft consiglia di esaminare gli accessi delle identità di servizio e cercare modifiche inattese alle credenziali delle applicazioni, ai privilegi e alle attività di Microsoft Graph.
Ai clienti ConnectWise, Microsoft raccomanda di mantenere disattivate le connessioni interessate fino a quando non riceveranno istruzioni ufficiali per il ripristino, conservare i registri e le prove pertinenti e controllare gli ambienti in cui le applicazioni interessate sono installate o sono state autorizzate. Avverte inoltre di non eliminare le applicazioni aziendali come prima misura: prima occorre conservarne la configurazione e le prove disponibili. L’analisi dovrebbe includere le attività a partire almeno dal 15 ottobre 2026.
Amazon consiglia di trattare le applicazioni IA, i gateway dei modelli e gli endpoint di inferenza come sistemi di produzione e di monitorare spese inattese o utilizzi anomali. Lo sviluppatore ha rimosso il repository originale, ma le copie di ARTEX sono ancora disponibili, mentre l’FBI avverte che lo strumento continua a essere utilizzato contro le organizzazioni.
Fonti: TNW | Security, Microsoft Security Blog, Amazon Web Services, CrowdStrike, TechCrunch