I ricercatori di Meta Red Team X e l’ingegnere della sicurezza Mustafa Calap hanno descritto CVE-2026-65339, una vulnerabilità che consentiva a un’app installata di registrare audio su iPhone o iPad anche se l’utente aveva toccato «Non consentire» nell’avviso del microfono. In alcuni test non si accendeva neppure l’indicatore arancione; Apple ha pubblicato le patch e non sono stati descritti attacchi che abbiano sfruttato la vulnerabilità.
Verifica il modello e la versione installata
Il problema richiedeva che l’app fosse già installata. Calap lo ha riprodotto su iOS 26.6 e una beta di iPadOS 27; nei suoi test, la registrazione doveva iniziare mentre l’app era in primo piano. In seguito poteva continuare in background e con il dispositivo bloccato. I due prototipi di test sono stati installati da Xcode e non sono passati da App Review, quindi non consentono di stabilire come avrebbe reagito la revisione di Apple a un’app distribuita al pubblico.
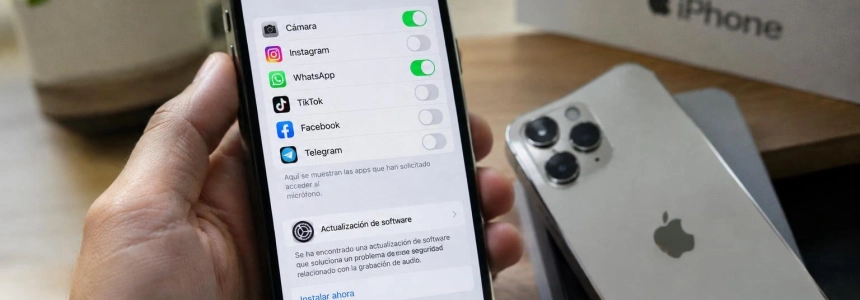
Su iPhone o iPad, apri Impostazioni > Generali > Aggiornamento software. Qui puoi consultare la versione installata e verificare se è disponibile un aggiornamento. Confronta la versione con la riga corrispondente al tuo dispositivo; non basarti solo sul nome del modello o sul fatto di aver aggiornato il sistema in un’altra occasione.
| Dispositivo o sistema | Versione che corregge la vulnerabilità |
|---|---|
| iPhone 11 e successivi; iPad Pro da 12,9 pollici (3ª generazione e successive), iPad Pro da 11 pollici (1ª generazione e successive), iPad Air (3ª generazione e successive), iPad (8ª generazione e successive) e iPad mini (5ª generazione e successive) | iOS 26.6.1 o iPadOS 26.6.1, pubblicati il 17 agosto |
| iPhone XS, XS Max e XR; iPad (7ª generazione) | iOS 18.7.11 o iPadOS 18.7.11, pubblicati il 26 ottobre |
| Mac | macOS Tahoe 26.6.2 o macOS Sequoia 15.8 |
| Apple TV 4K (2ª generazione e successive), Apple Watch Series 9 e successivi e Apple Vision Pro | tvOS 27, watchOS 27 e visionOS 27, rispettivamente |
La vulnerabilità non riguardava solo iPhone e iPad: Apple ha pubblicato correzioni anche per Mac, Apple TV, Apple Watch e Vision Pro. La tabella riporta le versioni indicate per ciascun prodotto; per Mac, le correzioni menzionate sono per Tahoe e Sequoia.
Installa la patch corretta
Individua il tuo dispositivo nell’elenco. Se possiedi uno dei modelli meno recenti elencati, cerca la versione 18.7.11; per i modelli più recenti indicati, la correzione di iOS o iPadOS è la 26.6.1. L’elenco di Apple per iOS 18 include iPhone XS, XS Max e XR, oltre all’iPad di 7ª generazione.
Cerca l’aggiornamento in Impostazioni. Su iPhone e iPad, vai in Impostazioni > Generali > Aggiornamento software. Se è disponibile un aggiornamento, installa quello corrispondente al tuo dispositivo. Nelle note di iOS 18.7.11 e iPadOS 18.7.11, Apple identifica CVE-2026-65339 come un problema di Audio corretto con controlli migliorati.
Verifica la versione dopo l’aggiornamento. Torna in Aggiornamento software e controlla che il dispositivo mostri almeno la versione corretta del relativo ramo: 26.6.1 o 18.7.11, a seconda del modello. Secondo le informazioni pubblicate sugli aggiornamenti, anche le versioni successive a queste correzioni includono la patch.
Aggiorna gli altri dispositivi Apple interessati. Per Mac, le versioni indicate sono macOS Tahoe 26.6.2 e macOS Sequoia 15.8. Per Apple TV, Apple Watch e Vision Pro, sono tvOS 27, watchOS 27 e visionOS 27. L’aggiornamento di un iPhone non corregge automaticamente gli altri dispositivi.
Considera iOS 27 con cautela, in base alle informazioni disponibili. Meta colloca la correzione in iOS 27.0 beta 5, ma le note delle versioni pubbliche di iOS 27 non menzionano CVE-2026-65339. Questa omissione non dimostra che il sistema sia ancora esposto: Apple potrebbe aver incluso la correzione senza menzionarla nelle note. Mantieni il dispositivo aggiornato e non usare l’elenco delle note come unica prova che sia vulnerabile o corretto.
Controlla i permessi, ma non confonderli con la patch. Puoi continuare a negare l’accesso al microfono alle app a cui non vuoi concederlo. Tuttavia, mentre la vulnerabilità era presente, questa scelta non impediva al percorso vulnerabile di audiomxd di acquisire audio. È la correzione di Apple, non la modifica del permesso, a risolvere il problema.
Quali segnali sono utili e quali no
L’indicatore arancione non consente una verifica a posteriori. In una build iniziale analizzata da Tsytsarkin è rimasto spento mentre l’app registrava, e i log attribuivano l’attività al servizio audio, non all’app. In una build successiva usata per la dimostrazione di Meta, l’indicatore era invece visibile. Pertanto, la luce arancione non permette di ricostruire cosa sia accaduto durante il periodo in cui il dispositivo era vulnerabile.
Lo stesso vale per il permesso del microfono: il fatto che risulti negato conferma lo stato mostrato all’utente, ma non dimostra che un’app non potesse sfruttare la vulnerabilità. Nessuno dei ricercatori descrive una funzione o un’impostazione che permetta di sapere se un’app abbia registrato prima dell’installazione della patch. Non si deve neppure dedurre che ci sia stata una registrazione dalla sola presenza di un’app.
La vulnerabilità era limitata all’acquisizione dal microfono tramite il servizio audio. Non concedeva all’app altri permessi relativi alla privacy. CISA le ha assegnato un punteggio CVSS di 5,0 su 10 e, nell’aggiornamento citato da The Hacker News, il suo catalogo delle vulnerabilità note come sfruttate non la includeva. Né Apple né i ricercatori hanno segnalato un suo utilizzo in attacchi.
Errori da evitare
Non fidarti solo di aver premuto «Non consentire». Nelle versioni interessate, quel gesto non fermava la registrazione. Se vuoi mantenere negato l’accesso al microfono, non devi cambiare questa scelta, ma non sostituisce l’installazione dell’aggiornamento.
Non usare l’indicatore come rilevatore di attività passate. Il suo comportamento dipendeva dalla build testata; in una di esse non si accendeva durante la registrazione. Il fatto che fosse spento non esclude la vulnerabilità, e il fatto che si accenda in una versione successiva non permette di concludere che un’app abbia registrato in precedenza.
Non concludere che ci sia stato spionaggio solo perché il dispositivo era esposto. Le analisi descrivono una capacità tecnica e test con app sviluppate dai ricercatori; non documentano attacchi reali. Inoltre, Calap non ha verificato se App Review avrebbe bloccato un’app di questo tipo. Limita le conclusioni a ciò che puoi verificare: il modello, la versione installata e l’applicazione della patch.
La cosa importante, in pratica, è verificare quale versione esegue ciascun dispositivo e aggiornarlo con la correzione appropriata. Se un dispositivo è ancora su un ramo precedente, negare il permesso non è un’alternativa alla patch.
Fonti: The Hacker News, Meta Red Team X, Supporto Apple, PrivacyAffairs