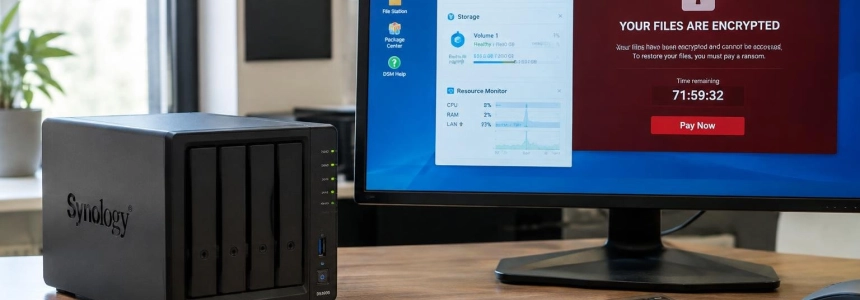
Synology ha detectado ataques de ransomware C3RB3R contra NAS que ejecutan versiones vulnerables de DiskStation Manager (DSM). La compañía afirma que los atacantes están aprovechando una vulnerabilidad corregida en diciembre de 2024 para cifrar datos y exigir un rescate. Su aviso pide actualizar DSM de inmediato y habilitar las actualizaciones automáticas.
La falla concreta utilizada en los ataques no se ha identificado. Synology remitió a su aviso de seguridad de noviembre de 2024, que describe tres vulnerabilidades distintas en DSM: una permite ejecutar código de forma remota; otra, leer determinados archivos; y la tercera, escribir archivos limitados mediante un problema en la validación de certificados durante las actualizaciones.
Archivos cifrados y una petición de rescate
Los incidentes habían empezado a aparecer en los reportes de usuarios semanas antes de que Synology publicara su advertencia. BleepingComputer señala que las primeras quejas se registraron más de dos semanas antes de su información del 2 de noviembre. Las víctimas describieron archivos cifrados con la extensión .L0CK3D y una nota que ofrecía la herramienta «C3rb3r Decryptor» para recuperar los datos.
Según BleepingComputer, la nota dirige a las víctimas a un portal en la dark web y pide miles de dólares por el descifrador. RedesZone también indica que los atacantes solicitan el pago mediante la red Tor. No hay garantía de que pagar permita recuperar los archivos: INCIBE recomienda no hacerlo, según RedesZone, que advierte además del riesgo de que la víctima sufra nuevos ataques o reciba otra exigencia de dinero.
El ransomware busca cifrar los documentos y otros archivos almacenados en los dispositivos afectados. BleepingComputer observó que la nota de rescate incluye la opción de restaurar un archivo gratis, como prueba de que el descifrador funcionaría. Esa oferta no cambia la recomendación de Synology: corregir el sistema y mantenerlo actualizado.
Los parches abarcan varias ramas de DSM
El aviso de seguridad de Synology enumera estos niveles corregidos: DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 y 6.2.4-25556-8, o versiones posteriores. La compañía insta a quienes usan versiones vulnerables a instalar la actualización correspondiente a su rama y activar las actualizaciones automáticas.
Las tres vulnerabilidades citadas en el aviso tienen alcances diferentes. CVE-2024-10441, con una puntuación CVSS de 9,8, puede permitir la ejecución remota de código. CVE-2024-50629 posibilita la lectura de archivos limitados, mientras que CVE-2024-10445 permite escribir archivos limitados y está relacionada con la validación de certificados en la función de actualización. Synology no ha confirmado cuál de ellas se está explotando en la campaña de C3RB3R.
BleepingComputer aconseja, además, bloquear desde Internet el acceso a la interfaz web de administración del NAS y actualizar DSM. Shadowserver registra más de 380.000 NAS expuestos a Internet, pero no precisa cuántos siguen sin parchear ni cuántos corresponden a honeypots. Esa cifra, por tanto, no equivale al número de equipos vulnerables o comprometidos.
El nombre C3RB3R también se ha asociado a ataques contra servidores Atlassian Confluence y GitLab, según BleepingComputer. En esta campaña, el objetivo descrito son los dispositivos Synology que continúan usando versiones afectadas de DSM. La compañía mantiene su recomendación de actualizar; la vulnerabilidad concreta explotada en estos ataques aún no ha sido señalada.
Fuentes: RedesZone, The Hacker News, BleepingComputer, Synology