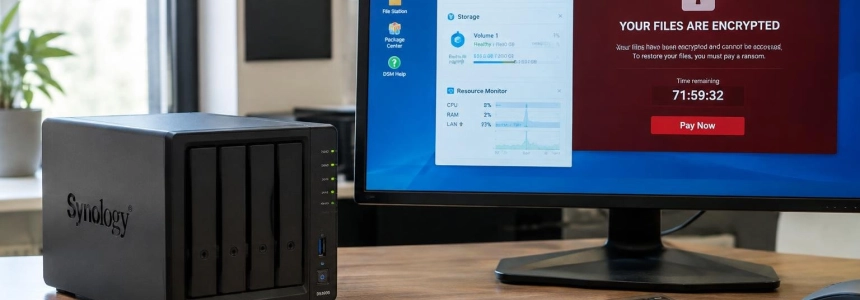
Synology ha rilevato attacchi ransomware C3RB3R contro NAS che eseguono versioni vulnerabili di DiskStation Manager (DSM). L’azienda afferma che gli aggressori stanno sfruttando una vulnerabilità corretta nel dicembre 2024 per cifrare i dati e chiedere un riscatto. Nell’avviso invita ad aggiornare subito DSM e ad attivare gli aggiornamenti automatici.
La falla specifica sfruttata negli attacchi non è stata identificata. Synology rimanda al suo avviso di sicurezza di novembre 2024, che descrive tre diverse vulnerabilità in DSM: una consente l’esecuzione di codice da remoto; un’altra permette di leggere determinati file; la terza consente di scrivere file limitati a causa di un problema nella convalida dei certificati durante gli aggiornamenti.
File cifrati e richiesta di riscatto
Le segnalazioni degli utenti avevano iniziato a comparire settimane prima che Synology pubblicasse il suo avviso. BleepingComputer riferisce che le prime lamentele sono state registrate più di due settimane prima del suo articolo del 2 novembre. Le vittime hanno descritto file cifrati con l’estensione .L0CK3D e una nota che offriva lo strumento «C3rb3r Decryptor» per recuperare i dati.
Secondo BleepingComputer, la nota indirizza le vittime a un portale nel dark web e chiede migliaia di dollari per il decryptor. Anche RedesZone riferisce che gli aggressori chiedono il pagamento tramite la rete Tor. Pagare non garantisce il recupero dei file: secondo RedesZone, INCIBE raccomanda di non farlo e avverte inoltre del rischio che la vittima subisca nuovi attacchi o riceva un’ulteriore richiesta di denaro.
Il ransomware mira a cifrare i documenti e gli altri file archiviati nei dispositivi interessati. BleepingComputer ha osservato che la nota di riscatto offre la possibilità di ripristinare gratuitamente un file, come prova del funzionamento del decryptor. Questa offerta non modifica la raccomandazione di Synology: correggere il sistema e mantenerlo aggiornato.
Le patch coprono diverse versioni di DSM
L’avviso di sicurezza di Synology elenca le seguenti versioni corrette: DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 e 6.2.4-25556-8, o versioni successive. L’azienda esorta chi utilizza versioni vulnerabili a installare l’aggiornamento corrispondente alla propria versione e ad attivare gli aggiornamenti automatici.
Le tre vulnerabilità citate nell’avviso hanno effetti diversi. CVE-2024-10441, con un punteggio CVSS di 9,8, può consentire l’esecuzione di codice da remoto. CVE-2024-50629 permette la lettura di file limitati, mentre CVE-2024-10445 consente di scrivere file limitati ed è legata alla convalida dei certificati nella funzione di aggiornamento. Synology non ha confermato quale di queste vulnerabilità venga sfruttata nella campagna C3RB3R.
BleepingComputer consiglia inoltre di bloccare da Internet l’accesso all’interfaccia web di amministrazione del NAS e di aggiornare DSM. Shadowserver registra oltre 380.000 NAS esposti a Internet, ma non specifica quanti siano ancora privi di patch né quanti siano honeypot. Questa cifra, pertanto, non corrisponde al numero di dispositivi vulnerabili o compromessi.
Secondo BleepingComputer, il nome C3RB3R è stato associato anche ad attacchi contro i server Atlassian Confluence e GitLab. In questa campagna, l’obiettivo descritto sono i dispositivi Synology che continuano a utilizzare versioni di DSM interessate. L’azienda mantiene la raccomandazione di aggiornare; la vulnerabilità specifica sfruttata in questi attacchi non è ancora stata indicata.
Fonti: RedesZone, The Hacker News, BleepingComputer, Synology