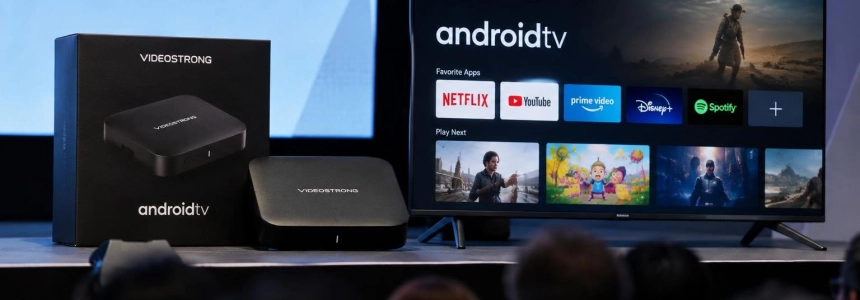
Más de 1,3 millones de TV Box con Android fueron incorporados a XCPE, una botnet que revendía conexiones domésticas y cargaba módulos de actividad maliciosa. Google y socios del sector desmantelaron la infraestructura de control y cortaron sus vínculos con Videostrong Technology Co., el fabricante al que atribuyen la instalación deliberada de la puerta trasera.
Los dispositivos llegaban a los hogares con el software malicioso integrado en el firmware, antes de la venta. Sus propietarios no recibían avisos ni tenían que instalar una aplicación o abrir un archivo para quedar expuestos: la infección se activaba después del primer arranque, mediante técnicas que eludían las comprobaciones previas de seguridad.
Una puerta trasera para revender conexiones
Según el Grupo de Inteligencia de Amenazas de Google (GTIG), Videostrong utilizaba XCPE para dar acceso a afiliados criminales y permitirles instalar módulos en los equipos infectados. Esos componentes convertían las conexiones a Internet de los usuarios en nodos de proxies residenciales, por los que terceros podían dirigir tráfico usando direcciones IP domésticas. También se empleaban para fraude publicitario y para instalar más malware.
La operación afectó sobre todo a TV Box, pero XCPE también apareció en otros productos con Android, entre ellos dispositivos de telemedicina, máquinas de karaoke y sistemas de señalización digital. Google indicó que el software se había integrado en distintos modelos y marcas a lo largo de varios años.
El GTIG informó además de actividad que iba más allá de la reventa de ancho de banda: extracción de información del dispositivo, la red y las cuentas, capturas de pantalla y ejecución remota de comandos. En el conjunto analizado por Google, la puerta trasera podía recibir instrucciones para instalar aplicaciones sin avisar al usuario y ejecutar acciones en el equipo.
La campaña no dependía de un único servicio de proxy. El análisis de Google identificó componentes asociados a proveedores como AppSalt, también conocido como Honeygain, y NetNut, además de EarnFM, Traffmonetizer, Jaguar, LINKFOG, BMW/IPWeb y GaGaNode. KrebsOnSecurity también informó de que el malware distribuyó software de Grass, según Ben Brundage, fundador de Synthient.
Google bloquea a Videostrong y sus servidores
Google emprendió acciones legales para retirar los dominios y servidores que Videostrong utilizaba para controlar XCPE e instalar módulos. También actuó contra dominios de mando y control empleados por más de una docena de familias de malware distribuidas a través de esa puerta trasera. La compañía apartó a Videostrong y a sus futuras filiales o afiliadas de la fabricación y venta de dispositivos Android certificados, y les prohibió suministrar software a otros fabricantes certificados.
El problema, según Google, fue que Videostrong logró cargar código malicioso tras el primer inicio del dispositivo y sortear así una brecha en las pruebas de compatibilidad y seguridad. La compañía ha modificado su proceso de revisión y ha introducido mejoras para comprobar la integridad del firmware de los dispositivos Android TV certificados.
Google coordinó la interrupción con Plume, TrendAI, Lumen, HUMAN Security, Synthient y la Agencia Nacional de Policía de Japón. Cada organización aportó análisis de malware, inteligencia sobre amenazas o visibilidad de redes para identificar y desarticular la infraestructura.
“Operaciones como esta elevan el coste para los delincuentes y demuestran que la infraestructura de la que dependen no está fuera de nuestro alcance”.
— Charley Snyder, responsable de Operaciones de Interrupción del Grupo de Inteligencia de Amenazas de Google
El alcance de la operación aún puede crecer
Además de los dispositivos vinculados directamente a XCPE, Google calcula que la retirada de los dominios de control podría cortar el acceso a al menos 10 millones más de dispositivos comprometidos. La estimación se debe a que los afiliados también distribuían sus módulos por otros canales, no solo mediante la botnet de Videostrong.
Synthient considera que la cifra de 1,3 millones es conservadora. Su fundador, Ben Brundage, dijo a KrebsOnSecurity que el número real de equipos afectados podría ser mucho mayor. La compañía también examinó TV Box MECOOL y concluyó que algunos incorporaban malware de Videostrong y componentes de proxy. Esa evaluación se refiere a los equipos analizados, no a todos los modelos de la marca.
Google espera que la intervención perjudique de forma significativa las operaciones criminales, pero advirtió que la interrupción no cierra el trabajo: los operadores de puertas traseras, las redes de fraude publicitario y los servicios de proxy forman una cadena conectada. Por ahora, los dominios de control identificados han sido objeto de acciones legales y Videostrong ya no puede fabricar dispositivos Android certificados.
Fuentes: krebsonsecurity.com, The Verge, 9to5Google, Google Cloud Blog, Cision PR Newswire