L’exploit pubblico SignDrop prende di mira CLFS, il sistema di registrazione di Windows, e può elevare i privilegi di un utente locale fino a SYSTEM, secondo il suo autore, il ricercatore di sicurezza Abdelhamid Naceri, noto come Nightmare Eclipse. È stato testato su Windows 11 26H2 e su versioni sperimentali di Windows 11 e Windows Server 2025; Naceri stima che interessi l’80% delle installazioni, una stima che Cyderes definisce non suffragata. Secondo The Hacker News, negli aggiornamenti di novembre non è stata pubblicata alcuna correzione.
SignDrop manipola la creazione del file ausiliario .cnpf quando un processo con privilegi elevati apre un registro predisposto. Nella catena pubblicata, Microsoft Defender viene indotto a eseguire l’operazione con autorizzazioni SYSTEM. SecurityWeek attribuisce a Microsoft la dichiarazione secondo cui Defender rileva e blocca lo sfruttamento e non sono stati osservati attacchi reali; The Hacker News segnala che non erano stati comunicati attacchi che utilizzassero l’exploit.
“Everything is done properly by Microsoft here but the logic allows abuse”
— Abdelhamid Naceri, ricercatore di sicurezza
1. Controlla la modalità di autenticazione CLFS
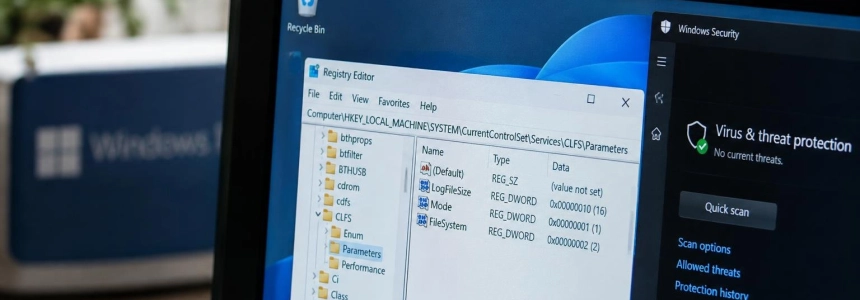
Il controllo più diretto consiste nel leggere il valore Mode nel Registro. The Hacker News indica la chiave HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication: i valori 0 e 1 rientrano nell’ambito descritto dal ricercatore. Puoi consultarli da una console di Windows con:
reg query "HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication" /v ModeSe il risultato mostra 0x0 o 0x1, considera il dispositivo potenzialmente esposto a SignDrop. Secondo The Hacker News, 0 corrisponde alla modalità di applicazione e 1 alla modalità di apprendimento. Anche BleepingComputer identifica entrambi i valori come vulnerabili.
Un valore 2 o 3 significa che la mitigazione è disattivata e che il dispositivo non rientra nell’ambito rivendicato per questo exploit. Questo non rende il dispositivo una scelta sicura: la disattivazione consente a CLFS di elaborare registri manipolati e riespone a vulnerabilità di corruzione della memoria contro cui è stata progettata la protezione. Non modificare il valore per cercare di neutralizzare SignDrop.
2. Mantieni Defender attivo
La catena di prova pubblicata da Naceri utilizza il processo antimalware di Defender come processo privilegiato che apre il registro. The Hacker News indica che Defender deve essere abilitato affinché questa specifica catena funzioni. SecurityWeek riporta inoltre una dichiarazione di Microsoft: Defender rileva e blocca lo sfruttamento e genera avvisi per il comportamento di escalation dei privilegi.
Non disattivare Defender né la protezione antimanomissione per cercare di evitare il problema. Secondo BleepingComputer, il ricercatore sostiene che l’approccio potrebbe interessare i meccanismi di autoprotezione di altri motori antimalware, anche se The Hacker News avverte che questa affermazione più ampia non è stata verificata. È preferibile mantenere attiva la protezione anziché rimuovere una difesa senza una soluzione alternativa indicata da Microsoft.
3. Non eseguire il PoC per verificarlo
BleepingComputer riporta la raccomandazione di Naceri di eseguire la prova di concetto (PoC) per sapere se un dispositivo è vulnerabile. Ma non è necessario lanciare codice di escalation dei privilegi su un dispositivo di lavoro per controllare la modalità: leggi prima il valore del Registro ed evita di eseguire l’exploit pubblicato come metodo di diagnosi ordinario.
The Hacker News riferisce che un test indipendente ha rilevato che l’exploit funziona, anche se non in modo abbastanza affidabile per l’uso operativo. Segnala inoltre effetti visibili: l’esecuzione modifica le richieste UAC per aprire una console standard e una SYSTEM e impedisce altre azioni. Non è un test innocuo né una verifica da improvvisare su un dispositivo in produzione.
4. Tieni d’occhio gli aggiornamenti di Microsoft
The Hacker News segnala che gli aggiornamenti di sicurezza di novembre non includevano un CVE, un avviso né una patch per SignDrop. SecurityWeek, invece, ha pubblicato una dichiarazione di Microsoft secondo cui l’azienda stava indagando sulla vulnerabilità e avrebbe adottato misure per aggiornare i prodotti interessati. Installa le correzioni ufficiali quando Microsoft le pubblica e consulta i suoi avvisi di sicurezza per confermare quale aggiornamento risolve il problema.
Nel frattempo, applica i consueti aggiornamenti di Windows e Defender, ma non dare per scontato che un aggiornamento generale corregga già SignDrop: verifica che l’avviso di Microsoft lo dichiari esplicitamente. La disponibilità di un PoC pubblico non equivale alla conferma di attacchi; SecurityWeek e The Hacker News riferiscono che non erano stati osservati o comunicati attacchi reali con questo exploit.
Errori che possono peggiorare la situazione
Non impostare Mode su 2 o 3 per uscire dall’ambito descritto: disattiveresti l’autenticazione CLFS e riapriresti la categoria di rischi che questa mitigazione intende contrastare. Inoltre, non confondere “fuori dall’ambito di SignDrop” con “protetto”.
Non disattivare Defender, non eseguire il PoC sui sistemi di produzione e non considerare la stima dell’80% come una misurazione confermata: è una stima di Naceri che Cyderes ritiene non suffragata. Per stabilire la priorità di una verifica, consulta Mode; per correggere il problema, attendi un aggiornamento ufficiale di Microsoft e verifica cosa copre.
Fonti: BleepingComputer, SecurityWeek, The Hacker News, Cyderes