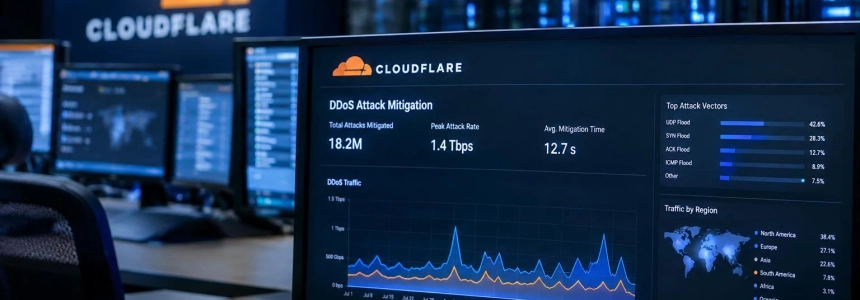
Cloudflare mitigó 18,2 millones de ataques DDoS de red entre julio y septiembre de 2026: unos 8.226 por hora, o uno cada 0,44 segundos. En el mismo periodo, la compañía bloqueó 14,4 billones de solicitudes HTTP vinculadas a ataques DDoS, según su informe trimestral elaborado por Cloudforce One, su organización de inteligencia de amenazas.
El volumen de ataques de red creció frente a los dos trimestres anteriores: Cloudflare había registrado 13,2 millones en el segundo trimestre y 10 millones en el primero. El patrón que marca el periodo no es, sin embargo, una sucesión de grandes inundaciones de tráfico, sino la proliferación de ataques breves y repetidos.
Las ofensivas de menos de 10 minutos y por debajo de 1 Gbps aumentaron un 208%, según Cloudflare. La empresa relaciona ese perfil con los servicios de alquiler de ataques DDoS, conocidos como booter o stresser. El 96% de los ataques de red del trimestre terminó antes de los diez minutos, y el 98% se mantuvo por debajo de 1 Gbps.
“Short-burst, low-bandwidth attacks lasting under 10 minutes and 1 Gbps surged by 208%,”
— equipo de inteligencia de amenazas Cloudforce One
Menos ataques gigantes, más ráfagas
En el extremo opuesto, los ataques de más de 1 Tbps bajaron de 805 en el segundo trimestre a 251 en el tercero, una caída cercana al 69%. Cloudflare vincula el descenso, de forma tentativa, con las acciones policiales de comienzos de año contra cuatro grandes botnets de dispositivos conectados: Aisuru, KimWolf, JackSkid y Mossad.
La reducción no significa que la amenaza haya desaparecido. Cloudflare señala la aparición de nuevas variantes, entre ellas Dysphoria y Evooo1Bot, y describe las botnets de IoT como una amenaza persistente para la infraestructura de red. La actividad clasificada como Mirai también tuvo un trimestre intenso: alcanzó 57,23 petabytes en agosto, el 46,5% de los bytes de red mitigados durante el periodo. El ataque Mirai sostenido más largo duró 49,7 horas, entre el 19 y el 21 de agosto.
La actividad de los ataques de reflexión también cambió. CLDAP, que había crecido con fuerza durante la primera mitad del año, cayó un 99,5% respecto al trimestre anterior y representó apenas el 0,05% de los ataques de red. En cambio, la amplificación DNS subió un 215%, hasta el 3,43% del total. Los floods UDP genéricos pasaron del 14,06% al 31,31%.
Los objetivos se extienden a más sectores y países
Medios, producción y publicación siguieron siendo el sector más atacado, aunque su peso cayó con fuerza respecto al trimestre anterior. Cloudflare también observó un desplazamiento hacia otros sectores: Internet entró en el sexto puesto, mientras que servicios al consumidor y entretenimiento para adultos llegaron al octavo y noveno, respectivamente.
Estados Unidos ocupó el primer lugar entre los países atacados, por delante de China; Indonesia quedó tercera. Canadá subió del puesto 16 al sexto, con ataques dirigidos a sectores como comercio minorista, telecomunicaciones y marketing. Israel avanzó siete posiciones hasta el décimo lugar tras registrar actividad sostenida a mediados de septiembre.
Cloudflare afirma que sus sistemas detectan y mitigan ataques de forma autónoma. También ofrece a proveedores de alojamiento, plataformas de computación en la nube y operadores de Internet un DDoS Botnet Threat Feed gratuito para identificar direcciones IP y cuentas relacionadas con ataques. Más de 800 redes se han inscrito, según la compañía. Las nuevas variantes de botnets y el crecimiento de las ráfagas cortas mantienen el foco del informe en una amenaza que cambia de escala y de método.
Fuentes: The Hacker News, Cloudflare Blog, SiliconANGLE, eSecurity Planet