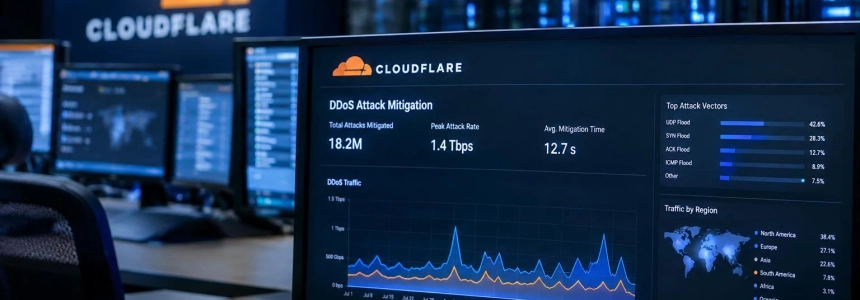
Cloudflare ha mitigato 18,2 milioni di attacchi DDoS di rete tra luglio e settembre 2026: circa 8.226 all’ora, ovvero uno ogni 0,44 secondi. Nello stesso periodo, l’azienda ha bloccato 14,4 trilioni di richieste HTTP legate ad attacchi DDoS, secondo il suo rapporto trimestrale elaborato da Cloudforce One, la sua organizzazione di threat intelligence.
Il volume degli attacchi di rete è cresciuto rispetto ai due trimestri precedenti: Cloudflare ne aveva registrati 13,2 milioni nel secondo trimestre e 10 milioni nel primo. Il tratto distintivo del periodo, tuttavia, non è una successione di grandi ondate di traffico, bensì la proliferazione di attacchi brevi e ripetuti.
Gli attacchi di durata inferiore a 10 minuti e con una larghezza di banda inferiore a 1 Gbps sono aumentati del 208%, secondo Cloudflare. L’azienda associa questo profilo ai servizi di noleggio di attacchi DDoS, noti come booter o stresser. Il 96% degli attacchi di rete del trimestre si è concluso prima di dieci minuti e il 98% è rimasto al di sotto di 1 Gbps.
“Short-burst, low-bandwidth attacks lasting under 10 minutes and 1 Gbps surged by 208%,”
— team di threat intelligence di Cloudforce One
Meno attacchi giganteschi, più raffiche
All’estremo opposto, gli attacchi superiori a 1 Tbps sono scesi dagli 805 del secondo trimestre a 251 nel terzo, con un calo di quasi il 69%. Cloudflare collega in via ipotetica la diminuzione alle operazioni di polizia di inizio anno contro quattro grandi botnet di dispositivi connessi: Aisuru, KimWolf, JackSkid e Mossad.
La riduzione non significa che la minaccia sia scomparsa. Cloudflare segnala la comparsa di nuove varianti, tra cui Dysphoria ed Evooo1Bot, e descrive le botnet IoT come una minaccia persistente per l’infrastruttura di rete. Anche l’attività classificata come Mirai ha registrato un trimestre intenso: ad agosto ha raggiunto 57,23 petabyte, pari al 46,5% dei byte di rete mitigati nel periodo. L’attacco Mirai continuativo più lungo è durato 49,7 ore, tra il 19 e il 21 agosto.
È cambiata anche l’attività degli attacchi di riflessione. CLDAP, che era cresciuto notevolmente nella prima metà dell’anno, è diminuito del 99,5% rispetto al trimestre precedente e ha rappresentato appena lo 0,05% degli attacchi di rete. Al contrario, l’amplificazione DNS è aumentata del 215%, raggiungendo il 3,43% del totale. I flood UDP generici sono passati dal 14,06% al 31,31%.
Gli obiettivi si estendono a più settori e paesi
Media, produzione ed editoria sono rimasti il settore più attaccato, anche se il loro peso è diminuito nettamente rispetto al trimestre precedente. Cloudflare ha osservato anche uno spostamento verso altri settori: Internet è entrato al sesto posto, mentre i servizi per i consumatori e l’intrattenimento per adulti sono arrivati rispettivamente all’ottavo e al nono.
Gli Stati Uniti si sono classificati al primo posto tra i paesi attaccati, davanti alla Cina; l’Indonesia è arrivata terza. Il Canada è salito dal 16º al sesto posto, con attacchi diretti a settori come commercio al dettaglio, telecomunicazioni e marketing. Israele è avanzato di sette posizioni, raggiungendo il decimo posto, dopo aver registrato un’attività sostenuta a metà settembre.
Cloudflare afferma che i suoi sistemi rilevano e mitigano gli attacchi in modo autonomo. Offre inoltre ai provider di hosting, alle piattaforme di cloud computing e agli operatori Internet un DDoS Botnet Threat Feed gratuito per identificare gli indirizzi IP e gli account associati agli attacchi. Secondo l’azienda, si sono iscritti più di 800 network. Le nuove varianti di botnet e la crescita delle raffiche brevi mantengono al centro del rapporto una minaccia che cambia scala e metodo.
Fonti: The Hacker News, Cloudflare Blog, SiliconANGLE, eSecurity Planet