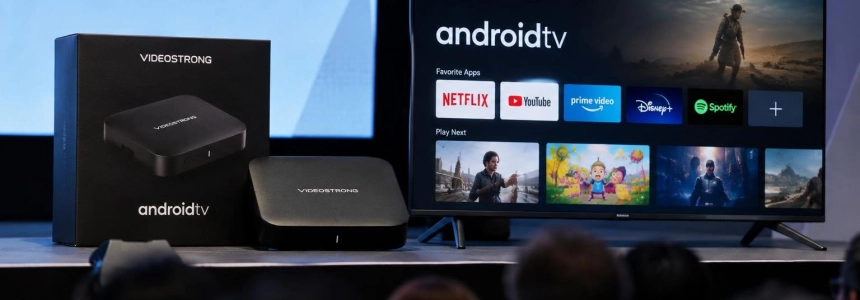
Oltre 1,3 milioni di TV Box Android sono stati incorporati in XCPE, una botnet che rivendeva connessioni domestiche e caricava moduli per attività dannose. Google e i partner del settore hanno smantellato l’infrastruttura di controllo e interrotto i rapporti con Videostrong Technology Co., il produttore a cui attribuiscono l’installazione deliberata della backdoor.
I dispositivi arrivavano nelle case con il software dannoso integrato nel firmware, prima della vendita. I proprietari non ricevevano avvisi e non dovevano installare un’applicazione né aprire un file per essere esposti: l’infezione si attivava dopo il primo avvio, tramite tecniche che aggiravano i controlli di sicurezza preliminari.
Una backdoor per rivendere le connessioni
Secondo il Google Threat Intelligence Group (GTIG), Videostrong utilizzava XCPE per dare accesso ad affiliati criminali e consentire loro di installare moduli sui dispositivi infetti. Questi componenti trasformavano le connessioni Internet degli utenti in nodi proxy residenziali, attraverso i quali terzi potevano instradare il traffico utilizzando indirizzi IP domestici. Erano inoltre impiegati per frodi pubblicitarie e per installare altro malware.
L’operazione ha colpito soprattutto i TV Box, ma XCPE è stato individuato anche in altri prodotti Android, tra cui dispositivi di telemedicina, macchine per il karaoke e sistemi di segnaletica digitale. Google ha dichiarato che il software era stato integrato in diversi modelli e marchi nel corso di vari anni.
Il GTIG ha inoltre segnalato attività che andavano oltre la rivendita della larghezza di banda: estrazione di informazioni dal dispositivo, dalla rete e dagli account, acquisizione di schermate ed esecuzione remota di comandi. Nell’insieme analizzato da Google, la backdoor poteva ricevere istruzioni per installare applicazioni senza avvisare l’utente ed eseguire operazioni sul dispositivo.
La campagna non dipendeva da un unico servizio proxy. L’analisi di Google ha individuato componenti associati a fornitori come AppSalt, noto anche come Honeygain, e NetNut, oltre a EarnFM, Traffmonetizer, Jaguar, LINKFOG, BMW/IPWeb e GaGaNode. KrebsOnSecurity ha inoltre riferito che il malware ha distribuito software di Grass, secondo Ben Brundage, fondatore di Synthient.
Google blocca Videostrong e i suoi server
Google ha intrapreso azioni legali per rimuovere i domini e i server che Videostrong utilizzava per controllare XCPE e installare moduli. Ha inoltre agito contro i domini di comando e controllo usati da oltre una dozzina di famiglie di malware distribuite tramite quella backdoor. L’azienda ha escluso Videostrong e le sue future controllate o affiliate dalla produzione e dalla vendita di dispositivi Android certificati, vietando loro anche di fornire software ad altri produttori certificati.
Secondo Google, il problema è stato che Videostrong è riuscita a caricare codice dannoso dopo il primo avvio del dispositivo, aggirando così una falla nei test di compatibilità e sicurezza. L’azienda ha modificato la procedura di revisione e introdotto miglioramenti per verificare l’integrità del firmware dei dispositivi Android TV certificati.
Google ha coordinato l’interruzione con Plume, TrendAI, Lumen, HUMAN Security, Synthient e l’Agenzia nazionale di polizia giapponese. Ogni organizzazione ha contribuito con analisi del malware, informazioni sulle minacce o visibilità sulle reti per identificare e smantellare l’infrastruttura.
“Operazioni come questa aumentano i costi per i criminali e dimostrano che l’infrastruttura da cui dipendono non è fuori dalla nostra portata”.
— Charley Snyder, responsabile delle operazioni di interruzione del Google Threat Intelligence Group
La portata dell’operazione potrebbe ancora aumentare
Oltre ai dispositivi direttamente collegati a XCPE, Google stima che la rimozione dei domini di controllo potrebbe interrompere l’accesso ad almeno altri 10 milioni di dispositivi compromessi. La stima dipende dal fatto che gli affiliati distribuivano i propri moduli anche attraverso altri canali, non solo tramite la botnet di Videostrong.
Synthient ritiene che la cifra di 1,3 milioni sia prudenziale. Il suo fondatore, Ben Brundage, ha dichiarato a KrebsOnSecurity che il numero effettivo di dispositivi colpiti potrebbe essere molto più alto. L’azienda ha esaminato anche i TV Box MECOOL e ha concluso che alcuni contenevano malware di Videostrong e componenti proxy. Questa valutazione riguarda i dispositivi analizzati, non tutti i modelli del marchio.
Google si aspetta che l’intervento danneggi in modo significativo le operazioni criminali, ma ha avvertito che l’interruzione non conclude il lavoro: gli operatori delle backdoor, le reti di frode pubblicitaria e i servizi proxy fanno parte di una catena interconnessa. Per ora, i domini di controllo individuati sono stati oggetto di azioni legali e Videostrong non può più produrre dispositivi Android certificati.
Fonti: krebsonsecurity.com, The Verge, 9to5Google, Google Cloud Blog, Cision PR Newswire