Desde marzo de 2027, Android aplicará plenamente el bloqueo a las aplicaciones de desarrolladores que no hayan verificado su identidad y registrado sus apps con Google. La expansión mundial empezará en enero y afectará a las fuentes de instalación de dispositivos certificados con Android 8 o posterior, aunque seguirá existiendo una vía avanzada para instalar apps no verificadas.
La medida cambia el proceso para distribuir aplicaciones fuera de Google Play: también alcanzará APK y tiendas de terceros. Google presenta la verificación como una capa de seguridad contra el malware y las estafas, pero el cambio añade pasos tanto para quienes publican apps como para quienes las instalan.
De cuatro países a todas las fuentes de instalación
El despliegue global comenzará en enero de 2027 y se ampliará durante los meses siguientes. Android Central señala que la aplicación completa está prevista para el 1 de marzo de 2027; la documentación de ayuda de Google indica que la verificación se extenderá globalmente a todas las apps en dispositivos Android certificados durante 2027.
La primera etapa comenzó el 30 de septiembre de 2026 en Brasil, Indonesia, Singapur y Tailandia. Allí el requisito se aplicó inicialmente en tiendas participantes. Xataka Móvil señaló que, al arrancar esa fase, la exigencia alcanzaba ciertas tiendas asociadas, no las descargas desde el navegador; la expansión prevista llevará la comprobación a todas las fuentes de instalación.
Participan Google Play y seis distribuidores de terceros: Galaxy Store, Honor, Oppo, Xiaomi, Transsion y Vivo. Las tiendas correspondientes incluyen HONOR App Market, OPPO App Market, Palm Store, V-Appstore y GetApps. La verificación también cubrirá las apps distribuidas directamente y los registros de aplicaciones de código abierto, según Help Net Security.
El requisito se aplica a dispositivos certificados con Android 8 o posterior. Google excluye los dispositivos AOSP y los que no están certificados; también quedan fuera las regiones donde Google Mobile Services no está disponible y los territorios sujetos a sanciones comerciales aplicables.
Identidad verificada y registro de cada app
Para distribuir una aplicación bajo el nuevo sistema, el desarrollador debe verificar su identidad y registrar sus apps. Xataka Móvil especifica que el registro requiere presentar un documento de identidad y pagar una tasa de 25 dólares. Google afirma que ya se han registrado millones de aplicaciones, que representan más del 99% de las instalaciones de Android en todo el mundo.
Ese porcentaje también fue comunicado por Matthew Forsythe, director de gestión de producto de Google para Android App Safety, según Europa Press. Help Net Security cifra en menos del 1% las instalaciones que corresponderían a apps aún no registradas. Para los creadores de esas aplicaciones, sin embargo, la proporción global no cambia el efecto: en dispositivos sujetos a la norma, una app sin registro perderá la experiencia normal de instalación.
Google mantiene cuentas de distribución limitada para estudiantes y aficionados. Estas permiten compartir aplicaciones sin pagar la tasa ni presentar un documento oficial. El límite gratuito aumentó: Xataka Móvil y Android Central indican que se pueden compartir con hasta 50 dispositivos autorizados, frente al límite anterior de 25 mencionado por Xataka Móvil; Help Net Security, en cambio, cita un aumento desde 20.
Para equipos que gestionan muchas apps, Google ofrece herramientas de automatización. Help Net Security identifica dos interfaces: Android Developer ID Status API y Android Developer Console API, pensadas para integrarse en procesos de integración continua. Google también ha publicado una guía específica para registrar aplicaciones nuevas o existentes distribuidas a través de repositorios de código abierto.
La instalación manual tendrá una espera de 24 horas
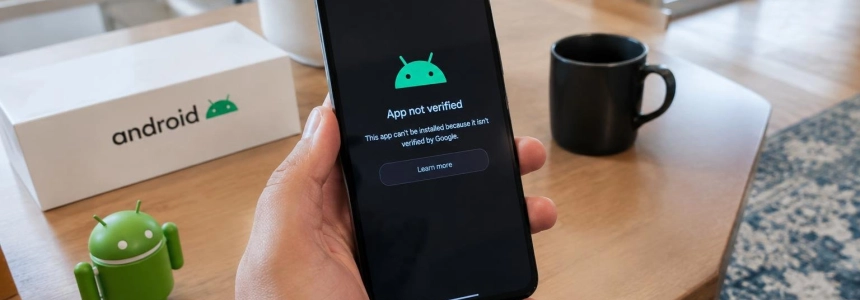
Si una app procede de un desarrollador no verificado, el sistema avisará al usuario y bloqueará su instalación normal. En dispositivos certificados, Android Developer Verifier, un servicio de Google instalado en el teléfono, comprobará si la aplicación está asociada a un desarrollador verificado.
La alternativa es el llamado flujo avanzado, destinado a usuarios experimentados que acepten el riesgo. No se trata de un permiso instantáneo: hay que activar los ajustes para desarrolladores, pasar por pantallas de advertencia, confirmar que nadie está coaccionando al usuario, reiniciar el teléfono y esperar 24 horas antes de autorizar la instalación, según Xataka Móvil y Android Central.
Google describe esa espera como una medida de protección frente a estafas basadas en coacción. En Help Net Security, Forsythe resumió el objetivo así:
“We built an advanced flow that allows experienced users to install unregistered apps when they choose to accept the risk, while keeping critical guardrails in place against social engineering scams for everyday users,”
— Matthew Forsythe, director de gestión de producto de Google para Android App Safety
Xataka Móvil indica que ADB, el modo de depuración de Android, será el único atajo inmediato para instalar APK no verificados. La documentación de Google confirma que el flujo avanzado puede iniciarse desde los ajustes del teléfono y que incluye controles de seguridad y un periodo de espera.
Las tiendas asociadas y el alcance del cambio
Google también se ha coordinado con las tiendas de fabricantes que participan en el despliegue. Xataka Móvil señala que las tiendas podrán mostrar las apps verificadas cuando se active el interruptor correspondiente. La expansión, sin embargo, no se limita a esas plataformas: el objetivo es que la comprobación cubra todas las fuentes de instalación, incluidas las descargas externas.
La política se anunció en 2025, según Android Central, y la verificación se abrió a los desarrolladores en marzo, según Help Net Security. Google sostiene que exigir una identidad real dificulta que operadores maliciosos distribuyan malware de forma anónima y vuelvan a publicar apps dañinas. La empresa afirma que el requisito ya estaba presente en Google Play desde hace años antes de extenderlo a tiendas de terceros.
La expansión inicial no equivale a un cambio simultáneo en todo el mundo: el despliegue se prolongará varios meses. Android Central recoge el 1 de marzo de 2027 como fecha prevista para la aplicación completa; Google sitúa la ampliación global en 2027 y describe una extensión gradual tras la etapa en los cuatro países iniciales.
Las dudas para desarrolladores que no puedan verificarse
Queda por resolver cómo afectará el sistema a quienes no puedan validar su identidad, incluidos desarrolladores de países bajo sanciones, una cuestión que Xataka Móvil plantea como pendiente. La ayuda de Google precisa que el requisito no se aplica en territorios sujetos a sanciones comerciales aplicables ni donde Google Mobile Services no está disponible.
También hay una dependencia técnica para instalar apps de pequeños creadores: el teléfono necesita conexión a internet para consultar los servidores de Google y comprobar el registro, según Xataka Móvil. La compañía aún no ha aclarado en ese artículo cómo se resolverán todos los casos de desarrolladores que no puedan completar la verificación.
Para los usuarios, el calendario inmediato es enero de 2027, cuando comenzará la expansión mundial. Para quienes quieran instalar una app no registrada en un dispositivo afectado, la alternativa documentada seguirá siendo el flujo avanzado, con sus controles y la espera de un día.
Fuentes: Xataka Móvil, europapress.es, Help Net Security, Android Central, Android Help (Google)