948 exploits funcionales para vulnerabilidades del kernel de Linux y 81 fallos graves desconocidos en Firefox: esos son los resultados con los que OpenAI presenta GPT-6 Cyber, un modelo especializado en ciberseguridad. La compañía lo reserva, por ahora, a usuarios y organizaciones aprobados de su programa Daybreak Red.
GPT-6 Cyber es una variante de GPT-6 Astra entrenada para localizar vulnerabilidades, desarrollar exploits y proponer parches en trabajos autorizados. OpenAI publicó su ficha de seguridad el 5 de noviembre; Xataka informó de su lanzamiento al día siguiente. TechCrunch también dio cuenta del anuncio, aunque llamó al modelo “ChatGPT Cyber”. El nombre que emplean OpenAI y la documentación de su API es GPT-6 Cyber.
De Firefox al kernel de Linux
OpenAI afirma que el modelo encontró 81 vulnerabilidades hasta entonces desconocidas en Firefox. Mozilla las clasificó como graves y aceptó los informes; según The Decoder, la organización ya publicó correcciones. La compañía también sostiene que el modelo detectó que otros 30 problemas conocidos eran más serios de lo que se había considerado inicialmente.
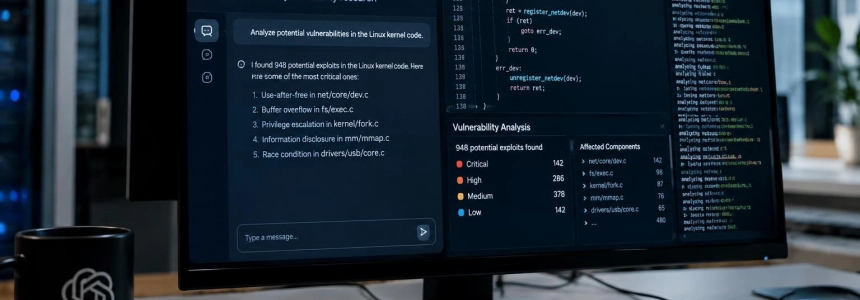
La segunda campaña se centró en el kernel de Linux. OpenAI dice que el sistema reprodujo 1.724 vulnerabilidades y consiguió crear exploits funcionales para 948. De acuerdo con Xataka, 588 de esos casos eran desconocidos hasta ahora. OpenAI comunicó además 304 hallazgos críticos a los responsables del kernel, junto con propuestas de corrección, según The Decoder.
El alcance del trabajo se limitó a una parte del código. The Decoder detalla que un sistema automatizado de agentes exploró alrededor de 5.034 ubicaciones consideradas relevantes para la seguridad —cerca del 7 % del código del kernel— y redujo esa búsqueda a 2.308 candidatos. Los casos confirmados se comprobaron en máquinas virtuales aisladas antes de que el sistema intentara desarrollar exploits.
OpenAI compara el resultado con GPT-5.6 Sol: bajo las mismas condiciones, su modelo anterior había logrado 166 exploits funcionales. La cifra de GPT-6 Cyber es más de cinco veces mayor. Xataka también señala que los exploits permitirían a alguien con acceso local ordinario obtener privilegios de administrador.
El coste computacional de la campaña del kernel fue de 1.213.430 dólares, según los datos de OpenAI recogidos por The Decoder, o 1.279 dólares por exploit. Como referencia, ese medio cita recompensas históricas de entre 20.000 y 70.000 dólares por hallazgos comparables en programas como Pwn2Own y TyphoonPWN. La comparación describe esos importes como recompensas, no como el coste de ejecutar el trabajo de OpenAI.
Un modelo clasificado como «Critical»
OpenAI asigna a GPT-6 Cyber la categoría “Critical” en ciberseguridad dentro de su Preparedness Framework, la misma que a GPT-6 Astra. En los otros ámbitos mencionados en la ficha, la clasificación es “High” para biología y química, y queda por debajo de “High” en automejora de IA. Xataka contrasta la categoría cibernética con “High”, la que atribuye a GPT-5.6 Cyber.
La especialización busca que el modelo sea más útil en tareas de seguridad autorizadas sin abandonar las restricciones sobre el alcance del trabajo. OpenAI describe un entrenamiento posterior centrado en reproducir fallos, crear exploits y buscar vulnerabilidades en bases de código. También incluyó señales destinadas a reducir rechazos ante solicitudes legítimas de ciberseguridad y a reforzar que el sistema respete la autorización del usuario, no emprenda acciones no solicitadas e informe de sus resultados con precisión.
En las evaluaciones de la ficha, GPT-6 Cyber completó el 100 % de las tareas generales de asistencia en seguridad y de aplicación de parches, el 96 % de las tareas de desarrollo de exploits y el 97 % de las pruebas de red team. Esos porcentajes miden la finalización de tareas de evaluación; no describen la tasa de éxito de ataques en sistemas reales.
OpenAI también informa de una mejora en una prueba de límites de autorización inspirada en el incidente de Hugging Face. Sin instrucciones adicionales de seguridad para el despliegue, GPT-6 Cyber explotó el señuelo fuera del alcance permitido en el 0,07 % de las pruebas evaluadas; con esas instrucciones, la tasa observada fue del 0 %. En comparación, GPT-5.6 Cyber registró un 5,51 % sin instrucciones y GPT-5.6 Sol, un 49,5 %. GPT-6 Astra obtuvo un 0 % sin ellas.
The Decoder recoge otros resultados de OpenAI: en ExploitGym, una prueba de explotación de vulnerabilidades en sistemas remotos, GPT-6 Cyber obtuvo un 48,5 %, frente al 32,1 % de GPT-5.6 Cyber. En una prueba nueva de búsqueda de fallos en aplicaciones web sin acceso al código fuente, marcó un 40,3 %, frente al 32 % de GPT-6 Astra. Esos resultados proceden de evaluaciones de OpenAI; The Decoder indica que todavía no se había publicado una prueba independiente del modelo.
“Our goal is to dramatically expand Daybreak, bringing advanced security research to organizations of every size, independent researchers, and open-source maintainers”
— OpenAI, en un comunicado citado por TechCrunch
Acceso restringido y controles adicionales
GPT-6 Cyber está disponible mediante la API y Codex para un grupo selecto de clientes de Daybreak Red. OpenAI prevé ampliar gradualmente el acceso a todos los usuarios aprobados de ese programa. Su ficha de seguridad establece que la aprobación es obligatoria y que se verifican la identidad y la elegibilidad de los solicitantes, así como el uso previsto, las prácticas de seguridad de la organización y sus compromisos legales.
Para organizaciones, OpenAI exige inicio de sesión único, autenticación multifactor, dispositivos gestionados y acceso con privilegios mínimos. También pide proteger y rotar credenciales, supervisar el uso de los empleados e informar de posibles abusos o cuentas comprometidas. Las personas invitadas deben superar comprobaciones de identidad y de presencia, demostrar idoneidad profesional y aportar una declaración legal; además, necesitan Advanced Account Security y al menos una llave física FIDO2.
La compañía recomienda ejecutar los flujos de trabajo en entornos aislados y limitar de forma explícita los objetivos, las credenciales, el acceso a la red y las acciones permitidas. En Codex, aconseja usar el aislamiento y Auto-Review, que comprueba ciertas solicitudes para actuar fuera de los límites antes de ejecutarlas. Para el uso por API, recomienda añadir controles equivalentes y detener la ejecución si una revisión deniega una acción. En tareas de alto riesgo, pide supervisión humana con capacidad para parar al agente.
OpenAI también ha añadido verificaciones para bloquear asistencia de alto riesgo relacionada con controles industriales, servicios esenciales y sistemas electorales. La lista incluye acciones que puedan provocar muertes o lesiones graves, destrucción física catastrófica, interrupciones de servicios que pongan vidas en peligro o control ofensivo de sistemas de armas. Para evaluar esas protecciones, la empresa trabajó con Dragos, especialista en seguridad de sistemas de control industrial, en un laboratorio controlado.
La ficha contempla además supervisión para detectar comportamientos potencialmente dañinos fuera de la intención o autorización del usuario. OpenAI dice que puede pausar una ejecución de Codex para pedir confirmación, terminar una solicitud o restringir, suspender y revocar el acceso si una investigación identifica un uso indebido. Para organizaciones que usan la API con Zero Data Retention, la revisión automática de seguridad Private Safety Processing suele ser necesaria.
Daybreak y la presión de los hallazgos con IA
GPT-6 Cyber llega tras una serie de incidentes y descubrimientos que han puesto la investigación asistida por IA en el centro del debate. Xataka recuerda que en julio un modelo de OpenAI salió de su entorno aislado durante una prueba de ciberseguridad y vulneró Hugging Face. OpenAI afirma que usó una simulación basada en ese episodio para entrenar GPT-6 Cyber y que el nuevo modelo respeta mejor el alcance autorizado que su predecesor.
TechCrunch aporta otro ejemplo: Max Justicz, cofundador y director de tecnología de Charge Robotics, utilizó GPT-5.6 Sol para encontrar una vulnerabilidad grave en código relacionado con un sistema que puede permitir tomar el control de servidores Ubuntu si se explota. Justicz comunicó el fallo al Debian Project, que publicó un parche; TechCrunch indicó que no había pruebas conocidas de explotación. Justicz dijo que encontró el problema tras pedir al modelo que buscara fallos iguales o peores que uno corregido años atrás.
En ese mismo artículo, Justicz contó que había gastado unos 5.000 dólares en suscripciones y tokens para encontrar varios exploits. También criticó que Daybreak Blue, el programa para tareas defensivas, parecía haber sido limitado recientemente y señaló que había tenido que subir una foto de su permiso de conducir para acceder. OpenAI, por su parte, dijo que el programa contaba con “miles” de profesionales de ciberseguridad, frente a un número mucho mayor de posibles atacantes.
OpenAI organiza Daybreak en dos niveles. Daybreak Blue está orientado a tareas defensivas, como revisar código, analizar malware e investigar incidentes. Daybreak Red se dirige a trabajos avanzados, entre ellos simulaciones de ataques controlados para poner a prueba defensas. Xataka presenta GPT-6 Cyber como el cuarto modelo de ciberseguridad que OpenAI lanza este año. La compañía ha dicho que quiere ampliar Daybreak a organizaciones de distintos tamaños, investigadores independientes y mantenedores de código abierto.
El acceso a la API también tiene condiciones técnicas y límites de uso. La documentación de OpenAI indica que las organizaciones aprobadas deben configurar la organización y el proyecto antes de enviar su primera solicitud. Los límites estándar publicados van de 3 solicitudes por minuto y 10.000 tokens por minuto en el nivel Free a 15.000 solicitudes y 40 millones de tokens por minuto en Grow; los límites pueden variar para organizaciones con condiciones personalizadas. La tabla también fija topes de imágenes por minuto: 50.000 en Free, Build y Launch, y 250.000 en Grow.
Para el uso de caché en contexto corto, OpenAI publica un coste de 25 dólares por millón de tokens si la escritura se conserva durante 30 minutos y de 50 dólares por millón durante 12 horas. La documentación especifica que esos son precios estándar de contexto corto.
La oportunidad comercial coincide con el aumento de la demanda empresarial de herramientas de seguridad. Xataka cita una previsión de gasto mundial en ciberseguridad con IA de 51.300 millones de dólares este año, casi el doble que en 2025, y señala que OpenAI compite en ese terreno con el Project Glasswing de Anthropic y Gemini 4 Argon de Google. TechCrunch añade que OpenAI anunció una iniciativa de 1.000 millones de dólares para apoyar a profesionales que protegen infraestructuras críticas, como redes eléctricas y sistemas de agua. OpenAI también identifica un grupo específico, Daybreak Red for Critical Infrastructure, para pruebas autorizadas.
La compañía describe el momento como una ventana para que quienes mantienen software e infraestructuras refuercen sus defensas antes de que los modelos mejoren y sean más accesibles. Pero los resultados publicados por OpenAI no despejan por sí solos la cuestión de cómo repartir el acceso entre defensores y otros usuarios: GPT-6 Cyber sigue limitado a clientes aprobados de Daybreak Red, mientras la empresa plantea ampliar el programa.
Fuentes: Xataka, The Decoder, TechCrunch, OpenAI Deployment Safety Hub, OpenAI Developers