
Resultados por: "AWS"
Contenidos (42)
AWS cayó en us-east-1, pero sus aplicaciones apenas hicieron ruido
El 15 de noviembre, AWS sufrió problemas en once servicios de us-east-1, incluida la autenticación de IAM Identity Center y…
lee más
Docker redibuja a Moby y prepara su plataforma para agentes autónomos
Docker presentó una nueva identidad visual y rediseñó a Moby, su conocida mascota con forma de ballena, para acompañar un…
lee más
Cairn halló un zero-day y tomó control de un servidor universitario
Unos agentes de inteligencia artificial encontraron en MONAI Label una vulnerabilidad zero-day y la usaron para ejecutar una shell como…
lee más
Chrome 158: pasos para instalar el parche de seis fallos críticos
Chrome 158 corrige seis vulnerabilidades críticas dentro de un paquete de 204 arreglos de seguridad. La actualización llegó al canal…
lee más
Outlook bajo ataque: cómo instalar el parche de noviembre de Windows
La actualización de seguridad de noviembre de Microsoft corrige CVE-2026-124194, una vulnerabilidad de suplantación de identidad en Outlook que se…
lee más
PHP prepara un parche crítico: cómo reducir el riesgo de CVE-2026-115560
PHP anunció una actualización de seguridad para todas sus versiones compatibles, prevista para el 19 de noviembre de 2026 entre…
lee más
Artex: ataques con IA pueden dar acceso a redes en menos de tres horas
Algunas operaciones con Artex, una herramienta de pruebas de seguridad basada en inteligencia artificial, pasaron de seleccionar una organización como…
lee más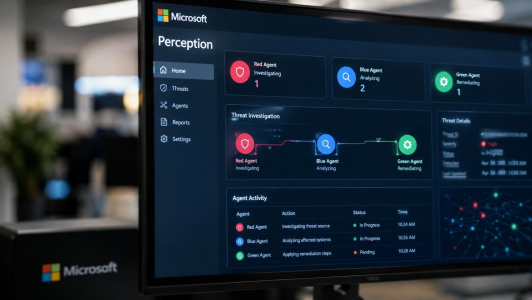
Microsoft Perception coordina agentes de IA contra amenazas
Microsoft Perception ya está disponible de forma general y reúne agentes de IA que simulan ataques, investigan alertas y ayudan…
lee más
Docker Hub: qué hacer si una imagen publicó secretos
Una clave de AWS incluida en una imagen señuelo de Docker Hub recibió su primera llamada 7,86 segundos después de…
lee más
Google detecta agentes que hallan y explotan fallos sin intervención
Google Threat Intelligence Group (GTIG) encontró un marco llamado exploit_agent capaz de descubrir y explotar fallos automáticamente, sin intervención humana.…
lee más
DuckDB 2.0 estrena formato incompatible y el equipo pide cautela
DuckDB 2.0 ya está disponible y su propio equipo pide no llevarla todavía a producción. La versión, publicada el 21…
lee más
La demanda por fijar precios de RAM seguirá adelante en EE. UU.
La jueza federal Noël Wise rechazó el 14 de noviembre la petición conjunta de Samsung Electronics, SK hynix y Micron…
lee más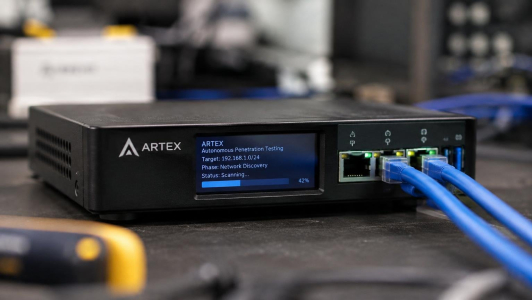
ARTEX: el FBI alerta de intrusiones en menos de tres horas
Algunas intrusiones vinculadas a ARTEX pasaron de la selección del objetivo al acceso privilegiado en menos de tres horas, según…
lee más
Intel D270: hasta 5,9 veces más rendimiento en cuatro pruebas
Intel atribuye a su GPU D270, conocida durante su desarrollo como Crescent Island, hasta 5,9 veces más rendimiento que a…
lee más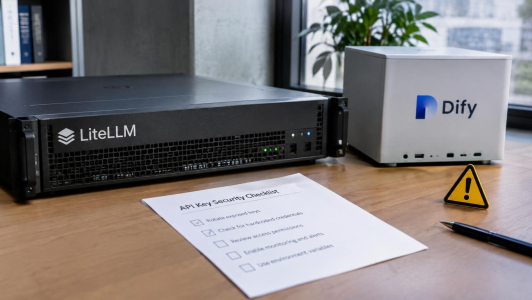
Campaña contra LiteLLM y Dify: pasos para revisar tus claves API
Amazon detectó registros de agentes ARTEX que buscaban aplicaciones de IA accesibles desde Internet para robar claves API y reutilizarlas…
lee más
Microsoft subirá hasta un 20% algunos precios locales desde enero
India pagará un 15,7% más por los servicios de nube comercial de Microsoft desde el 1 de enero de 2027,…
lee más
Accionistas demandan a Intel por ocultar el frenazo de los PC
Los accionistas de Intel acusan a la compañía de ocultar cuánto estaban perjudicando sus resultados el frenazo de las ventas…
lee más
wfx-loot en GitHub: cómo detectar el robo de secretos y responder
La campaña wfx-loot usó 4.837 cuentas ya comprometidas de GitHub para abrir pull requests en 61.764 repositorios desde el 10…
lee más
Samsung, Micron y SK hynix: la demanda por DRAM seguirá adelante
Samsung, Micron y SK hynix deberán responder a una demanda colectiva que las acusa de coordinar recortes en la oferta…
lee más
Ataques a Check Point borran servidores VMware ESXi: guía de respuesta
Una campaña contra gateways Check Point empezó el 30 de octubre de 2026: los atacantes entraron por portales Mobile Access…
lee más
PostgreSQL 52 fallos: guía para comprobar y actualizar tus servidores
PostgreSQL publicó el 12 de noviembre actualizaciones que corrigen 52 vulnerabilidades, entre ellas CVE-2026-6460: un fallo de confusión de tipos…
lee más
GitHub y wfx-loot: pasos para detectar y contener el robo de secretos
La campaña wfx-loot alcanzó 4.837 cuentas comprometidas y probó permisos de escritura en 61.764 repositorios de GitHub; en al menos…
lee más
Outlook filtra hashes NTLMv2 en un fallo explotado: Microsoft lo corrige
Un archivo de Outlook preparado para el ataque podía hacer que la aplicación se conectara a un servidor controlado por…
lee más
Node.js 16 vulnerabilidades: fallos HTTP/2 y fugas de memoria
Node.js corrigió 16 vulnerabilidades en sus ramas 22.x, 24.x y 26.x, incluidas varias que permiten a clientes sin autenticación tumbar…
lee más
4.837 cuentas de GitHub sembraron un ladrón de secretos en repositorios
4.837 cuentas de GitHub fueron utilizadas para probar el acceso de escritura a 61.764 repositorios y, en parte de ellos,…
lee más
Railway atribuye 740.000 dólares en cargos a claves de IA robadas
Las claves de acceso a servicios de inteligencia artificial robadas de Railway generaron un gasto no autorizado estimado en 740.000…
lee más
Más de 1.000 agentes construyen un sistema operativo que arranca
Un sistema operativo que arranca en un portátil, con kernel, controladores, almacenamiento permanente, ventanas e instalador: ese es el prototipo…
lee más
Comprueba la exposición externa de un servidor con curl
Una regla del firewall describe lo que debería permitirse; una conexión desde fuera comprueba qué responde de verdad. En un…
lee más
Claude Code: 1.122 archivos públicos guardaban secretos en GitHub
Un archivo de configuración de Claude Code apareció en 1.122 copias públicas de GitHub con al menos una contraseña, token…
lee más
Claude Code reduce un 35% la espera con hilos de conversación
Anthropic afirma que la espera baja un 35% en solicitudes de Claude Code de entre 500.000 y un millón de…
lee más