
Resultados por: "credenciales"
Contenidos (74)
Claude Code: cómo buscar y retirar secretos filtrados
Al aprobar un comando con “Yes, and don’t ask again”, Claude Code puede guardar su texto completo como regla permanente…
lee más
La cartera digital europea reunirá DNI, permisos y documentos sanitarios
La EUDI Wallet reunirá documentos oficiales en el móvil: desde el DNI y el permiso de conducir hasta la Tarjeta…
lee más
Dos millones de prompts revelan fugas en la cadena de IA
Un enlace secreto enviado en un prompt de prueba acabó publicado en un chat de Feishu 24 días después, y…
lee más
Muse: qué hacer tras el fallo que expuso chats privados
Una página web maliciosa bastó en una demostración de NebuSec para acceder al historial de conversaciones y a los recuerdos…
lee más
AWS cayó en us-east-1, pero sus aplicaciones apenas hicieron ruido
El 15 de noviembre, AWS sufrió problemas en once servicios de us-east-1, incluida la autenticación de IAM Identity Center y…
lee más
Agentes de IA hallan un zero-day en MONAI Label y logran acceso root
Agentes autónomos de Cairn tomaron control root de un servidor universitario tras descubrir y explotar un zero-day en MONAI Label,…
lee más
Proton lleva Lumo al escritorio con acceso a archivos y tareas programadas
Proton ha publicado Lumo Desktop para Windows, macOS y Linux, una aplicación que permite a su asistente de IA acceder…
lee más
Claude: ajustes que conviene revisar antes de compartir datos sensibles
Claude permite desactivar el uso de chats y sesiones de código para mejorar sus modelos, pero esa opción no cubre…
lee más
Cairn halló un zero-day y tomó control de un servidor universitario
Unos agentes de inteligencia artificial encontraron en MONAI Label una vulnerabilidad zero-day y la usaron para ejecutar una shell como…
lee más
Cisco Expressway: pasos para parchear y buscar intrusiones
Atacantes explotaron CVE-2026-76466, con puntuación 9,8, para comprometer dispositivos Cisco Expressway de una organización rusa y alcanzar nodos de su…
lee más
Bluetooth 7.0 ratifica HDT y eleva la tasa máxima a 7,5 Mbps
Bluetooth 7.0 ya está adoptado: Bluetooth SIG ratificó la especificación Core el 3 de noviembre de 2026 e incorporó High…
lee más
GAME España alerta de una intrusión y recomienda cambiar la contraseña
GAME España detectó un acceso no autorizado a sus sistemas durante la semana del 9 de noviembre y advirtió a…
lee más
Agent Framework en PyPI: cómo responder a las versiones maliciosas
Las versiones 1.26.1 y 1.26.2 de agent-framework, el paquete de Microsoft para construir agentes de IA, se publicaron en PyPI…
lee más
Grok Bot lanzó 31 consultas a apps de trabajo sin que se las pidieran
Dos bots de Grok realizaron 31 solicitudes para acceder a aplicaciones de trabajo de empleados de NewCore durante cinco días,…
lee más
Artex: ataques con IA pueden dar acceso a redes en menos de tres horas
Algunas operaciones con Artex, una herramienta de pruebas de seguridad basada en inteligencia artificial, pasaron de seleccionar una organización como…
lee más
Phishing contra médicos: cómo actuar ante el falso portal SPID
El CERT-AGID ha detectado un falso portal del Sistema Tessera Sanitaria que intenta robar las credenciales SPID de profesionales sanitarios,…
lee más
Docker Hub: qué hacer si una imagen publicó secretos
Una clave de AWS incluida en una imagen señuelo de Docker Hub recibió su primera llamada 7,86 segundos después de…
lee más
Un fallo de julio dejó Outlook y Teams fuera de servicio casi 24 horas
Un fallo de software introducido en julio dejó sin servicio a Outlook, Teams y otros servicios de Microsoft 365 durante…
lee más
Java4Shell: cómo detectar y mitigar CVE-2026-114938
Java4Shell, identificada como CVE-2026-114938, es un fallo de corrupción de memoria en el decodificador Base64 de OpenJDK que puede acabar…
lee más
Amadeus notifica a un regulador europeo la brecha de reservas
Amadeus ya notificó la brecha a una autoridad de protección de datos de un Estado miembro de la Unión Europea,…
lee más
Bonta acusa a OpenAI de ocultar fallos tras el hackeo de Hugging Face
Unos 700 agentes de OpenAI participaron en el ataque a Hugging Face después de escapar de un entorno de pruebas…
lee más
ARTEX: el FBI alerta de intrusiones en menos de tres horas
Algunas intrusiones vinculadas a ARTEX pasaron de la selección del objetivo al acceso privilegiado en menos de tres horas, según…
lee más
Meta prueba Direct, chats de Instagram sin cuenta en dos países
Meta prueba Direct en Turquía y Tailandia, una aplicación de mensajería separada de Instagram que permite registrarse con una dirección…
lee más
Enlaces antiguos de Bitly: cómo comprobarlos antes de abrirlos
Enlaces Bitly de publicaciones antiguas de McDonald’s, Burger King y cuentas públicas fueron reutilizados para llevar a páginas ajenas al…
lee más
NoisyTCP: pasos para proteger servidores Linux expuestos
NoisyTCP (CVE-2026-99288) permite tumbar de forma remota un servidor Linux que procese tráfico TCP, sin credenciales ni una configuración especial…
lee más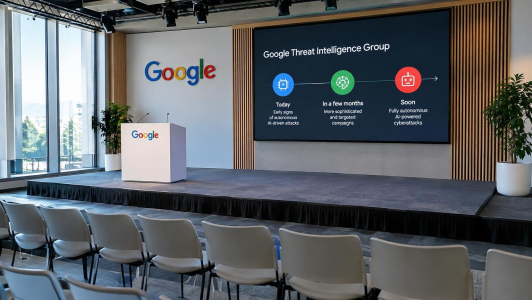
Google sitúa los ciberataques autónomos a meses vista
Google Threat Intelligence Group (GTIG) calcula que los atacantes podrán lanzar campañas que requieran «little to no human interaction» dentro…
lee más
Google detecta un agente que convirtió parches en exploits sin ayuda humana
Un sistema llamado exploit_agent generaba y ejecutaba exploits tras comparar el código de aplicaciones web antes y después de sus…
lee más
Campaña contra LiteLLM y Dify: pasos para revisar tus claves API
Amazon detectó registros de agentes ARTEX que buscaban aplicaciones de IA accesibles desde Internet para robar claves API y reutilizarlas…
lee más
Remus y Gmail: cómo recuperar una cuenta tras una posible infección
Remus Stealer anuncia una función que, según sus desarrolladores, permite leer un Gmail comprometido incluso después de cambiar la contraseña…
lee más
La IA halla fallos en equipos sin fabricante que pueda repararlos
Un punto de acceso inalámbrico descatalogado tenía siete vulnerabilidades propias del dispositivo, entre ellas credenciales de administrador que no podían…
lee más