Un exploit sviluppato dai ricercatori di Anthropic è riuscito a eseguire comandi da remoto come root su un server Linux con un listener MPTCP. La vulnerabilità, identificata come CVE-2026-98432, interessa il codice di rete IPv4 del kernel e può essere attivata senza autenticazione, sebbene l’attacco dipenda da condizioni specifiche.
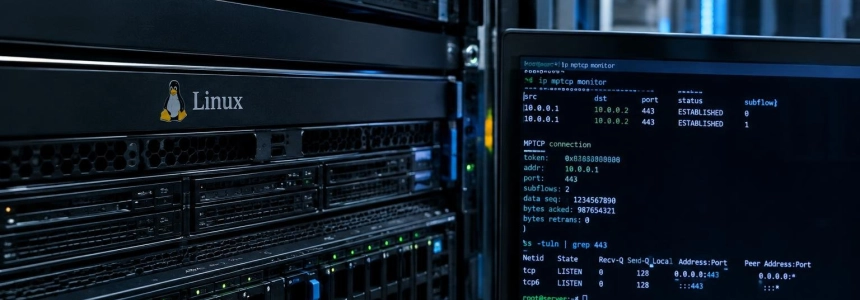
BleepingComputer ha riferito il 30 ottobre che un modello Claude non ancora pubblicato ha sviluppato l’exploit ed è riuscito ad aggirare KASLR, la protezione che randomizza gli indirizzi di memoria del kernel. Secondo la testata, il processo ha richiesto circa 53 minuti. La dimostrazione è stata eseguita contro un server che accettava connessioni Multipath TCP (MPTCP); non è stata dimostrata pubblicamente l’esecuzione di codice da remoto su sistemi privi di un listener MPTCP.
Una race condition nella gestione delle connessioni TCP
Il difetto è un use-after-free: il kernel può liberare le opzioni associate a un socket mentre un’altra operazione le sta ancora leggendo. La condizione si verifica durante l’elaborazione concorrente di richieste TCP ritrasmesse o durante la migrazione dei socket. Un aggressore remoto può inviare richieste di rete con tempistiche attentamente calibrate per provocare questa race condition.
La vulnerabilità risale ai kernel Linux dalla versione 4.4 e interessa il sottosistema IPv4 TCP. Sebbene la dimostrazione di Anthropic abbia utilizzato MPTCP, il problema riguarda anche le normali connessioni TCP. Red Hat segnala che il difetto può causare corruzione della memoria o un blocco del sistema; il suo portale indica che sfruttare la race condition richiede precisione, ma non privilegi né interazione da parte dell’utente.
MPTCP consente a una connessione di utilizzare più percorsi di rete contemporaneamente, per esempio connessioni Wi-Fi e mobili. Di norma non è abilitato per impostazione predefinita nelle applicazioni, ma BleepingComputer avverte che Go 1.24 abilita MPTCP per i listener TCP su Linux quando il kernel supporta questa funzionalità. Perciò alcuni servizi scritti in Go potrebbero esporre un listener MPTCP senza che i relativi amministratori lo abbiano configurato esplicitamente.
Le valutazioni di gravità pubblicate non sono identiche. BleepingComputer ha descritto una valutazione di Red Hat pari a 5,9, incentrata su un possibile attacco di denial of service e sulla complessità di sfruttare la race condition. La pagina di Red Hat relativa alla CVE, invece, la classifica come critica e riporta un punteggio CVSS preliminare di 9,8; anche il bollettino di sicurezza dell’azienda la classifica come critica.
Le patch arrivano con le distribuzioni
Il difetto è già stato corretto nel kernel principale di Linux e la correzione è stata trasferita ai rami mantenuti, ma gli aggiornamenti non sono ancora disponibili per tutte le distribuzioni. Canonical ha indicato che Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS e 26.10 erano ancora interessate, con correzioni in preparazione. Red Hat include RHEL 8, 9 e 10 tra i prodotti interessati; RHEL 7 non è interessato perché il suo kernel non contiene il codice vulnerabile.
Debian ha pubblicato versioni corrette del pacchetto del kernel per Debian 12 e 13: rispettivamente 6.1.190-1 e 6.12.113-1. Anche Amazon Web Services ha annunciato che sono già disponibili pacchetti del kernel corretti per Amazon Linux 2 e Amazon Linux 2023. Nelle istanze Linux autogestite di EC2, l’aggiornamento del kernel e il riavvio spettano al cliente.
Per i sistemi ancora in attesa della patch, Red Hat e CIQ raccomandano di filtrare il traffico IPv4 TCP contenente opzioni IP come misura temporanea. Red Hat avverte che questo filtraggio può incidere sui carichi di lavoro e non sostituisce l’aggiornamento. AWS propone di disabilitare MPTCP oppure, nelle applicazioni realizzate con Go 1.24 o versioni successive, di impostare GODEBUG=multipathtcp=0; l’azienda precisa che queste misure riducono le condizioni necessarie per eseguire codice, ma non risolvono la vulnerabilità.
Disabilitare soltanto MPTCP non basta a eliminare il rischio: il difetto può essere attivato tramite il normale traffico TCP. Alla data dell’avviso di BleepingComputer, non erano state confermate segnalazioni di sfruttamento di CVE-2026-98432 in attacchi reali. Agli amministratori si raccomanda di consultare l’avviso di sicurezza della propria distribuzione e installare il kernel corretto non appena sarà disponibile.
Fonti: BleepingComputer, Red Hat Customer Portal, Red Hat, Amazon Web Services, Inc.