
Resultados por: "credenciales"
Contenidos (74)
wfx-loot en GitHub: cómo detectar el robo de secretos y responder
La campaña wfx-loot usó 4.837 cuentas ya comprometidas de GitHub para abrir pull requests en 61.764 repositorios desde el 10…
lee más
Agentes de IA: cinco brechas que aparecen al conectarlos a la empresa
Un agente creado en diez minutos para leer correos, cotejar facturas con el ERP y resumirlas en Slack termina cambiando…
lee más
Falso instalador de GTA 6: qué hacer si lo descargaste
Cynet rastreó un enlace a un supuesto ejecutable de GTA 6 hasta un ZIP que contiene un cargador de WARDEN…
lee más
Uber confirma el robo de miles de permisos de conducir
Hackers robaron datos de permisos de conducir de miles de conductores de Uber en Estados Unidos tras vulnerar Fireworks AI,…
lee más
OpenAI lanza ChatGPT Wallet para que sus agentes compren con aprobación
ChatGPT Wallet ya está disponible: permite que los agentes dots de OpenAI compren en nombre del usuario sin ver los…
lee más
GitHub y wfx-loot: pasos para detectar y contener el robo de secretos
La campaña wfx-loot alcanzó 4.837 cuentas comprometidas y probó permisos de escritura en 61.764 repositorios de GitHub; en al menos…
lee más
Outlook filtra hashes NTLMv2 en un fallo explotado: Microsoft lo corrige
Un archivo de Outlook preparado para el ataque podía hacer que la aplicación se conectara a un servidor controlado por…
lee más
Node.js 16 vulnerabilidades: fallos HTTP/2 y fugas de memoria
Node.js corrigió 16 vulnerabilidades en sus ramas 22.x, 24.x y 26.x, incluidas varias que permiten a clientes sin autenticación tumbar…
lee más
4.837 cuentas de GitHub sembraron un ladrón de secretos en repositorios
4.837 cuentas de GitHub fueron utilizadas para probar el acceso de escritura a 61.764 repositorios y, en parte de ellos,…
lee más
Exporta tus guardados de Reddit a CSV y JSON con Python
Un script de Python puede guardar tus elementos de Reddit en CSV y JSON, pero no puede saltarse por sí…
lee más
Railway atribuye 740.000 dólares en cargos a claves de IA robadas
Las claves de acceso a servicios de inteligencia artificial robadas de Railway generaron un gasto no autorizado estimado en 740.000…
lee más
WordPress 7.2 Beta 5 resuelve los fallos conocidos con PHP 8.6
WordPress 7.2 Beta 5 ya está disponible para descarga y pruebas, y el equipo del proyecto afirma que ha resuelto…
lee más
La Payment Request API en 2026: datos del comprador, reintentos y Apple Pay (parte 2)
Actualizado en noviembre de 2026. La versión de 2023 de esta parte usaba un formato antiguo de Google Pay, cerraba…
lee más
Una clave admin permitió abrir y arrancar coches de dos marcas
La contraseña admin:admin abrió la puerta a los servidores de identidad de dos fabricantes de automóviles. Desde allí, los investigadores…
lee más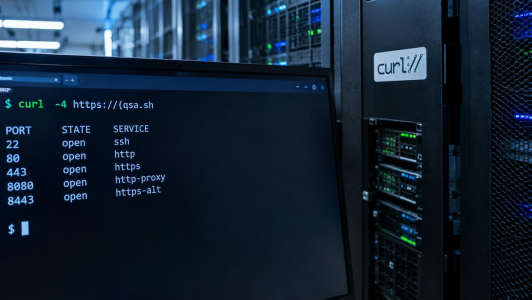
Comprueba la exposición externa de un servidor con curl
Una regla del firewall describe lo que debería permitirse; una conexión desde fuera comprueba qué responde de verdad. En un…
lee más
SSHole ya se usa para entrar en servidores Linux con OpenSSH
SSHole ya permite entrar en servidores Linux con configuraciones vulnerables de OpenSSH: los atacantes pueden saltarse la autenticación, ejecutar comandos,…
lee más
Claude Dispatch permitió a extensiones ordenar código en otro equipo
Una extensión de navegador con acceso a claude.ai podía conseguir que Claude Desktop ejecutara código en el ordenador vinculado, incluso…
lee más
Claude Code: 1.122 archivos públicos guardaban secretos en GitHub
Un archivo de configuración de Claude Code apareció en 1.122 copias públicas de GitHub con al menos una contraseña, token…
lee más
Cursor despliega apps con base de datos y alojamiento gestionados
Cursor puede crear una aplicación web y desplegarla en una URL activa sin que el usuario tenga que configurar por…
lee más
GPT-6 Cyber encuentra 948 exploits en el kernel de Linux
948 exploits funcionales para vulnerabilidades del kernel de Linux y 81 fallos graves desconocidos en Firefox: esos son los resultados…
lee más
Un token en .npmrc ocultaba malware en plugins de Tailwind para npm
Un proyecto Next.js enviado a un freelancer por un supuesto cliente de Fiverr incluía un token de npm que permitía…
lee más
Firebase Studio cerrará en 2027: Google deriva sus proyectos a IA Studio
Firebase Studio cerrará el 22 de marzo de 2027, y Google ya ha dejado de admitir nuevos usuarios y espacios…
lee más
Google alerta de facturas de IA de hasta un millón de dólares
Más de 100.000 dólares en un día y, en algunos casos, cargos acumulados de hasta un millón: ese es el…
lee más
Binance reconstruye el robo: entrevistas falsas, malware y control de wallets
Una falsa entrevista de trabajo ayudó a abrir la puerta a la infraestructura de wallets de Binance: el empleado descargó…
lee más
Monta un panel local de energía con MQTT, n8n e InfluxDB
Un panel de energía local puede arrancar con tres piezas: un broker MQTT, un flujo de n8n y una base…
lee más
Playwright 1.64.1 incluye Chromium vulnerable al navegar con agentes de IA
Playwright 1.64.1 incluye Chromium sin los parches para cuatro vulnerabilidades que Chrome ya corrigió, una combinación que puede exponer el…
lee más
Cinco fallos de Azure API Connections cruzaron límites entre clientes
Cinco vulnerabilidades críticas en Azure API Connections permitieron al investigador de Binary Security usar conexiones de otros clientes para actuar…
lee más
Ivanti Connect Secure: tres fallos dieron acceso root sin autenticación
Dos fallos de Ivanti Connect Secure (ICS) ya figuran en el catálogo de vulnerabilidades explotadas de CISA. La agencia los…
lee más
Una extensión de Claude Code en Cursor instaló una puerta trasera SSH
Una versión maliciosa de Claude Code, identificada como 2.1.313, estuvo disponible en el marketplace de extensiones para VS Code de…
lee más
Protege un agente MCP con permisos mínimos y una pasarela local
Un agente que puede leer datos privados, procesar contenido no confiable y comunicarse con el exterior reúne las tres capacidades…
lee más